 Daily RSS Feed
 The Daily Shaarli


Résumé : pourquoi j'ai séché la formation à l'habilitation électrique et pourquoi tu devrais en faire autant. Si tu choisis de refuser cette absurdité, sache qu'un pixel sait que ce n'est pas facile et te soutient. :)
Introduction
Fin 2019, mon employeur nous invite, nous, administrateurs de systèmes et de réseaux informatiques, à passer l'habilitation électrique. Plusieurs chefs de la hiérarchie sonnent le tocsin.
Au final, personne de mon équipe l'a passé. L'enthousiasme de mon chef d'équipe face à mes arguments sur l'absurdité du système de l'habilitation électrique s'est transformé en flemme.
En janvier 2022, c'est obligatoire. Je ne m'attendais pas à ce que ça revienne si vite, mais comme disait ma grand-mère : quand un chef / personne responsable a une idée derrière la tête, ce n'est pas dans le cul !
Opacité et incohérences
Pour quelle partie de mon travail l'habilitation est-elle nécessaire ? Personne nous a dit quoi que ce soit. C'est le service machin qui demande, alors on ne pose pas de question, il sait ce qu'il fait, hop, hop, hop.
Pour ré-armer les disjoncteurs de notre salle serveurs ? Au cas où nos serveurs nous enverraient des chocs électriques ? Pour les rares fois où on va insérer un composant (barrette de RAM, contrôleur RAID, etc.) dans un serveur hors tension ?
Je suis en poste depuis 4 ans et demi. Le risque électrique direct et indirect est mentionné dans toutes mes fiches de poste depuis la première.
Pourquoi attendre 4 ans si c'est si important ?! C'est comme la visite médicale obligatoire à laquelle j'ai jamais été convié (chez mon employeur actuel) : le service compétent (RH d'un côté, Sûreté de l'autre) se réveille et ce qui passait à la trappe avant devient urgence vitale turbo priorité plus plus plus… Ce sont des gens responsables, on nous dit.
Griefs contre l'habilitation électrique
Je rappelle mes griefs contre cette habilitation :
-
Elle est caduque si tu changes d'employeur car, au final, c'est lui qui t'habilite, sous couvert d'un formateur. Or, je suis en CDD ;
-
Même si tu restes chez le même employeur, il faut passer un « recyclage » tous les trois ans sinon elle devient caduque (en vrai, l'employeur engage à nouveau sa responsabilité, ce qui revient au même). Au passage, le terme « recyclage » me hérisse ! ;
-
À mon taff, je touche autant à l'électricité qu'à ma maison : ré-armer un disjoncteur, manipuler des bidules électroniques (ordinateurs, rasoir, plaque de cuisson, etc.), insérer des composants dans un ordi. Pourquoi ce que je peux faire chez moi sans habilitation, je ne peux pas le faire au taff ? Le premier niveau de l'habilitation électrique est-il vraiment pertinent ? ;
-
Les chefs veulent se couvrir. Si l'un d'eux te demande de ré-armer un disjoncteur alors que tu n'es pas habilité, l'employeur engage sa responsabilité en cas de pépin. Après ton habilitation, ça sera la faute de personne. Dilution de la responsabilité. De mémoire, un employeur peut habiliter un sous-fifre sans lui faire passer la formation, mais, là aussi, il engage sa responsabilité en cas de problème. Bref, le but de l'habilitation est de permettre aux chefs de se défausser. Mais ces gens-là se présentent et sont présentés comme des gens res-pon-sa-bles, va comprendre ;
-
Les formations de deux jours à l'habilitation électrique sont d'une qualité plus que douteuse :
- L'objet est de te gonfler avec des distances et des périmètres de sécurité et trouzemilles autres normes assommantes que personne respecte en situation de risque électrique. Comme en sécurité informatique, je nomme ça la sécurité par la paperasse. On ne te dira pas de vérifier la zone couverte par un circuit électrique avant de ré-armer un disjoncteur (au cas où une victime électrisée serait toujours en situation de risque électrique), de le ré-armer à bout de bras et en détournant le regard (préservation maximale de ton corps si le disjoncteur flashe ‒ pète à la gueule ‒), de ne pas tenter de le ré-armer plusieurs fois de suite (s'il saute, c'est qu'il y a une raison), et autres conseils réellement utiles.
- La formation prodiguée par le formateur choisi par mon employeur actuel est légèrement mieux que celle de mon employeur précédent car elle inclut une partie pratique de 2 h. Mais, dans le fond, elle reste aussi bidonne que celle que j'ai suivi chez un ex-employeur (formateur différent) : le test final est le même d'année en année et quand tu galères trop, le formateur te donne des indices, puis carrément les réponses, jusqu'à ce que t'obtiennes le score minimal requis. Y compris à nos collègues du service qui intervient sur les circuits électriques à longueur de journée… :O
- L'objet est de te gonfler avec des distances et des périmètres de sécurité et trouzemilles autres normes assommantes que personne respecte en situation de risque électrique. Comme en sécurité informatique, je nomme ça la sécurité par la paperasse. On ne te dira pas de vérifier la zone couverte par un circuit électrique avant de ré-armer un disjoncteur (au cas où une victime électrisée serait toujours en situation de risque électrique), de le ré-armer à bout de bras et en détournant le regard (préservation maximale de ton corps si le disjoncteur flashe ‒ pète à la gueule ‒), de ne pas tenter de le ré-armer plusieurs fois de suite (s'il saute, c'est qu'il y a une raison), et autres conseils réellement utiles.
Une amie m'a demandé comment est financée cette daube. Par l'employeur. Il lui faut payer le formateur et les deux jours pas travaillés. Elle m'a demandé pourquoi le MEDEF ne s'y oppose pas, alors, comme il le fait pour tant d'autres « charges » salariales.
L'habilitation électrique est une pompe à fric pour les formateurs en électricité. Formation obligatoire tous les trois ans, imagine. Tu radotes chaque année, rien de neuf. Argent facile !
Opposer un refus
J'ai refusé de suivre la formation, et, en conséquence, je ne suis pas habilité. Sans conséquence à ce jour.
La décision a été compliqué à prendre. Au début, j'ai envoyé un email au dirlo de mon service pour exposer que je ne suivrai pas cette formation.
Mon chef d'équipe revient vers nous tous pour collecter nos réponses. Je dis que je vais réfléchir, et j'obtiens un jour de réflexion.
À ce moment-là, je suis blasé, frappé par le renoncement et la solitude. Même mes amis les plus têtus, ceux qui refusent de se faire emmerder par de telles conneries, étaient plutôt d'avis que je devais suivre la formation. Partir en guerre pour si peu, est-ce raisonnable ? Glander en formation, n'est-ce pas plus cool que de travailler ? Deux jours en plus, ça vaaaa, c'pas la mort. L'excuse du CDD est-elle vraiment viable alors qu'il a été renouvelé 4 fois ? La profession veut cette habilitation donc, même chez un autre employeur, je serai obligé d'y passer… sauf si la salle serveurs est externalisée ; Or, j'évite de postuler chez de tels employeurs car je trouve que c'est insensé d'un point de vue économique, répartition de la richesse sur un territoire, etc. Bref, c'est chiant et ça va revenir sur le tapis régulièrement, et, à chaque fois, il faudra trouver la force de s'y opposer, réfléchir, etc.
Quelques jours plus tard, je sors de ma léthargie. C'est toujours par de petites concessions, de petits riens, qu'on te fait plier. C'est jamais important, ça vaut jamais la peine de s'énerver ni d'opposer un refus. Et toi, tu regretteras d'avoir accepté, trop bon trop con, qu'ils disent… après coup.
Mais, à l'inverse, personne te demandera jamais de faire un truc très crade d'un coup. C'est progressif. On découpera l'action crade en petits bouts, et chaque intervenant comme toi n'aura que ce bout-là à accomplir. Un tout petit bout, rien de grave, rien d'illégal, rien d'immoral. Petit à petit, tu recomposeras le puzzle, et tu comprendras que le petit rouage que tu étais a participé à des choses peu reluisantes. Ceux qui prétendent que rien est grave et attendent qu'on leur demande une action vraiment crade pour la refuser se trompent : ce moment arrivera jamais, car la société, les mœurs auront changé avant, et l'inacceptable sera devenu acceptable. Et la personne peu entraînée à refuser, l'acceptera par habitude. Bien sûr, j'exagère un peu, mais tu vois l'idée.
Bref, je me suis dit « merde à la fin, je ne veux pas y aller, point ! ».
La veille de la formation, j'ai posé une semaine de congés au motif d'un giga mal de dos (crédible, j'en ai déjà eu un).
Évidemment, ça ne fera pas avancer la cause que je prétends servir puisque ce geste ne dit pas pourquoi j'ai séché cette formation. Mais, je rappelle l'existence de mon email à mon dirlo. Il contient quelques-uns de mes arguments. La prochaine fois, je serai moins lâche. Je me console en me disant que, de toute façon, il n'y a pas plus aveugle que celui qui refuse de voir, et que même le plus complet des argumentaires sert environ à rien (cf réchauffement climatique).
À ce jour, j'ai reçu un email du service RH. M'exposant que j'ai séché et me demandant de justifier mon absence. Je n'ai pas répondu. C'était il y a plus d'un mois.
Mais, en tant que CDD, je sais que le couperet pourrait tomber plus tard.
Envie
J'ai qu'une seule envie : que nous soyons plus nombreux à refuser cette absurdité afin qu'elle soit questionnée et amendée.
Disclaimer
Je recopie un extrait de mon dernier shaarli sur le sujet :
P.-S. : j'ai rien contre le fait de former aux risques électriques, de développer des automatismes permettant de réagir à un danger électrique, etc., mais ce n'est clairement pas le sujet de l'habilitation électrique qui apprend plutôt la paperasse (se tenir seul à xx cm du tableau électrique, hein !), le dédouanement et la couardise. D'autant qu'elle est obligatoire au travail pour des tâches que tu effectues sans problème chez toi sur des circuits identiques (230 V, 10-20 A, 50 Hz)… On pourrait au moins faire sauter ce premier niveau d'habilitation pour les tâches basiques.
Il y a quelques mois, l'extinction impromptue de l'ampoule a repris. Tout comme la variation de l'intensité lumineuse.
En levant les yeux, je constate que le spot est plus tourné d'un côté que de l'autre. Ben, oui, il y a un axe central. On le voit sur cette photo. Les picots blancs sous les ressorts. Le spot est orientable, comme on le voit ici.
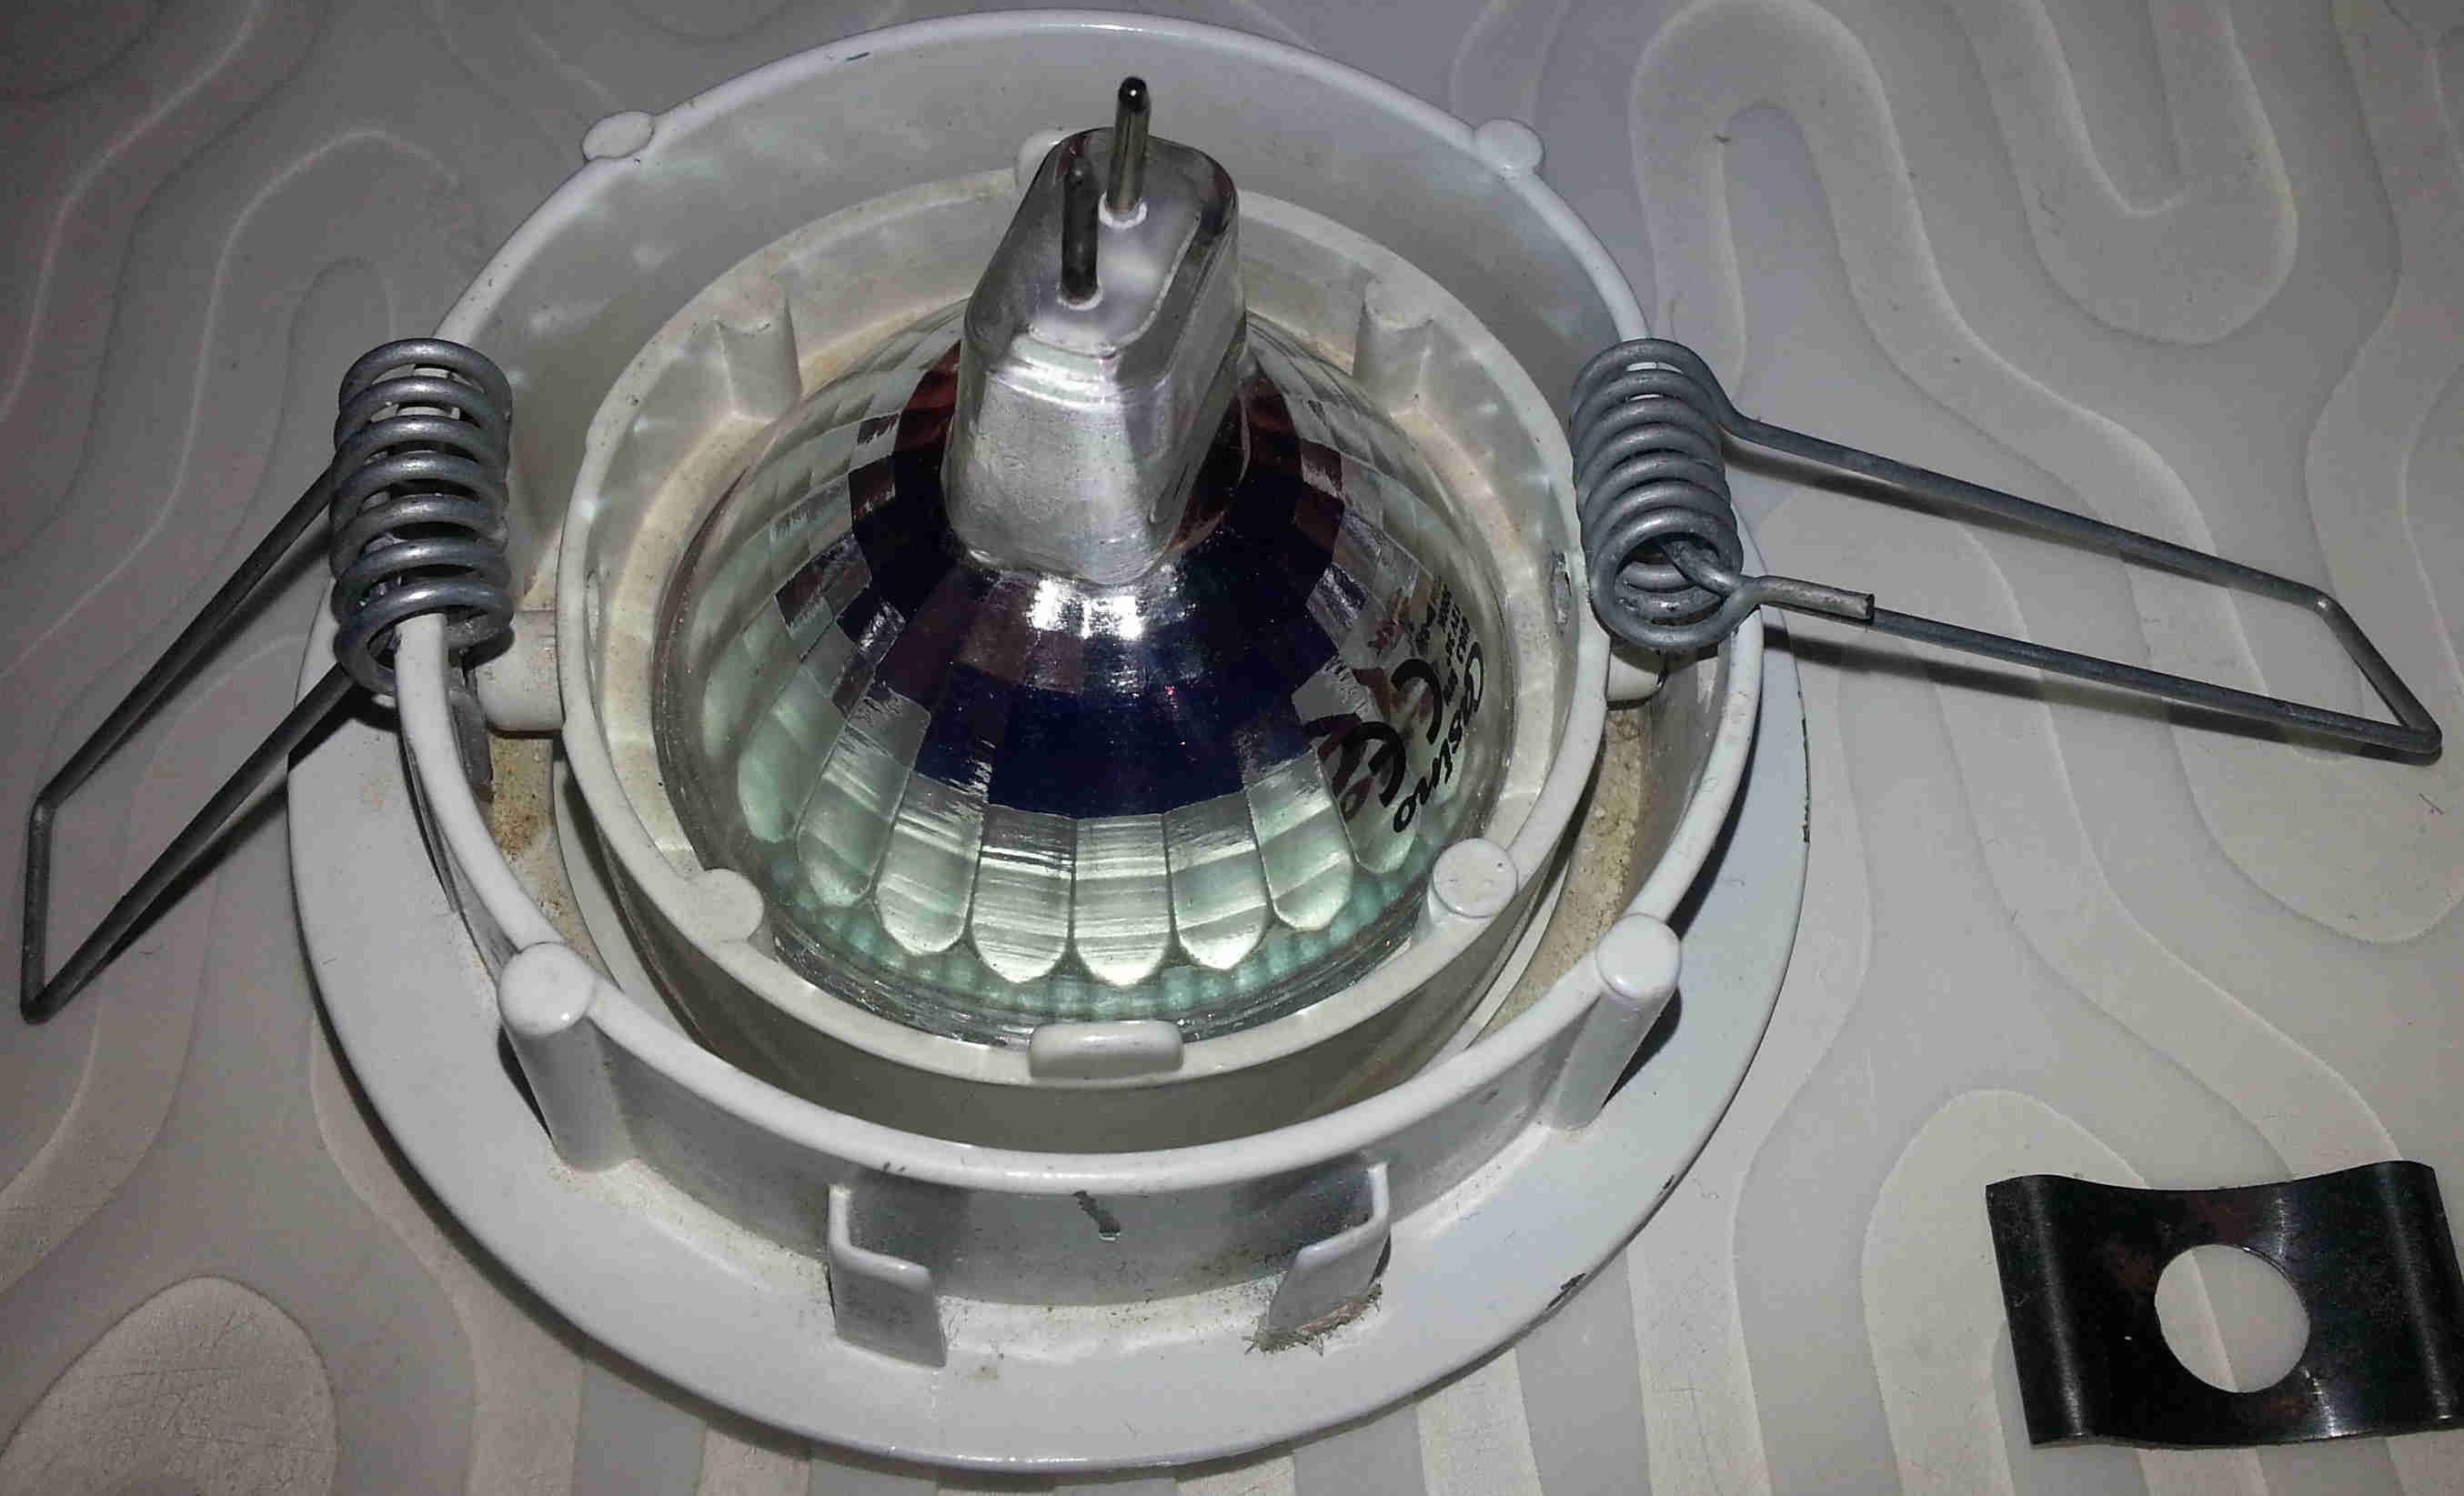
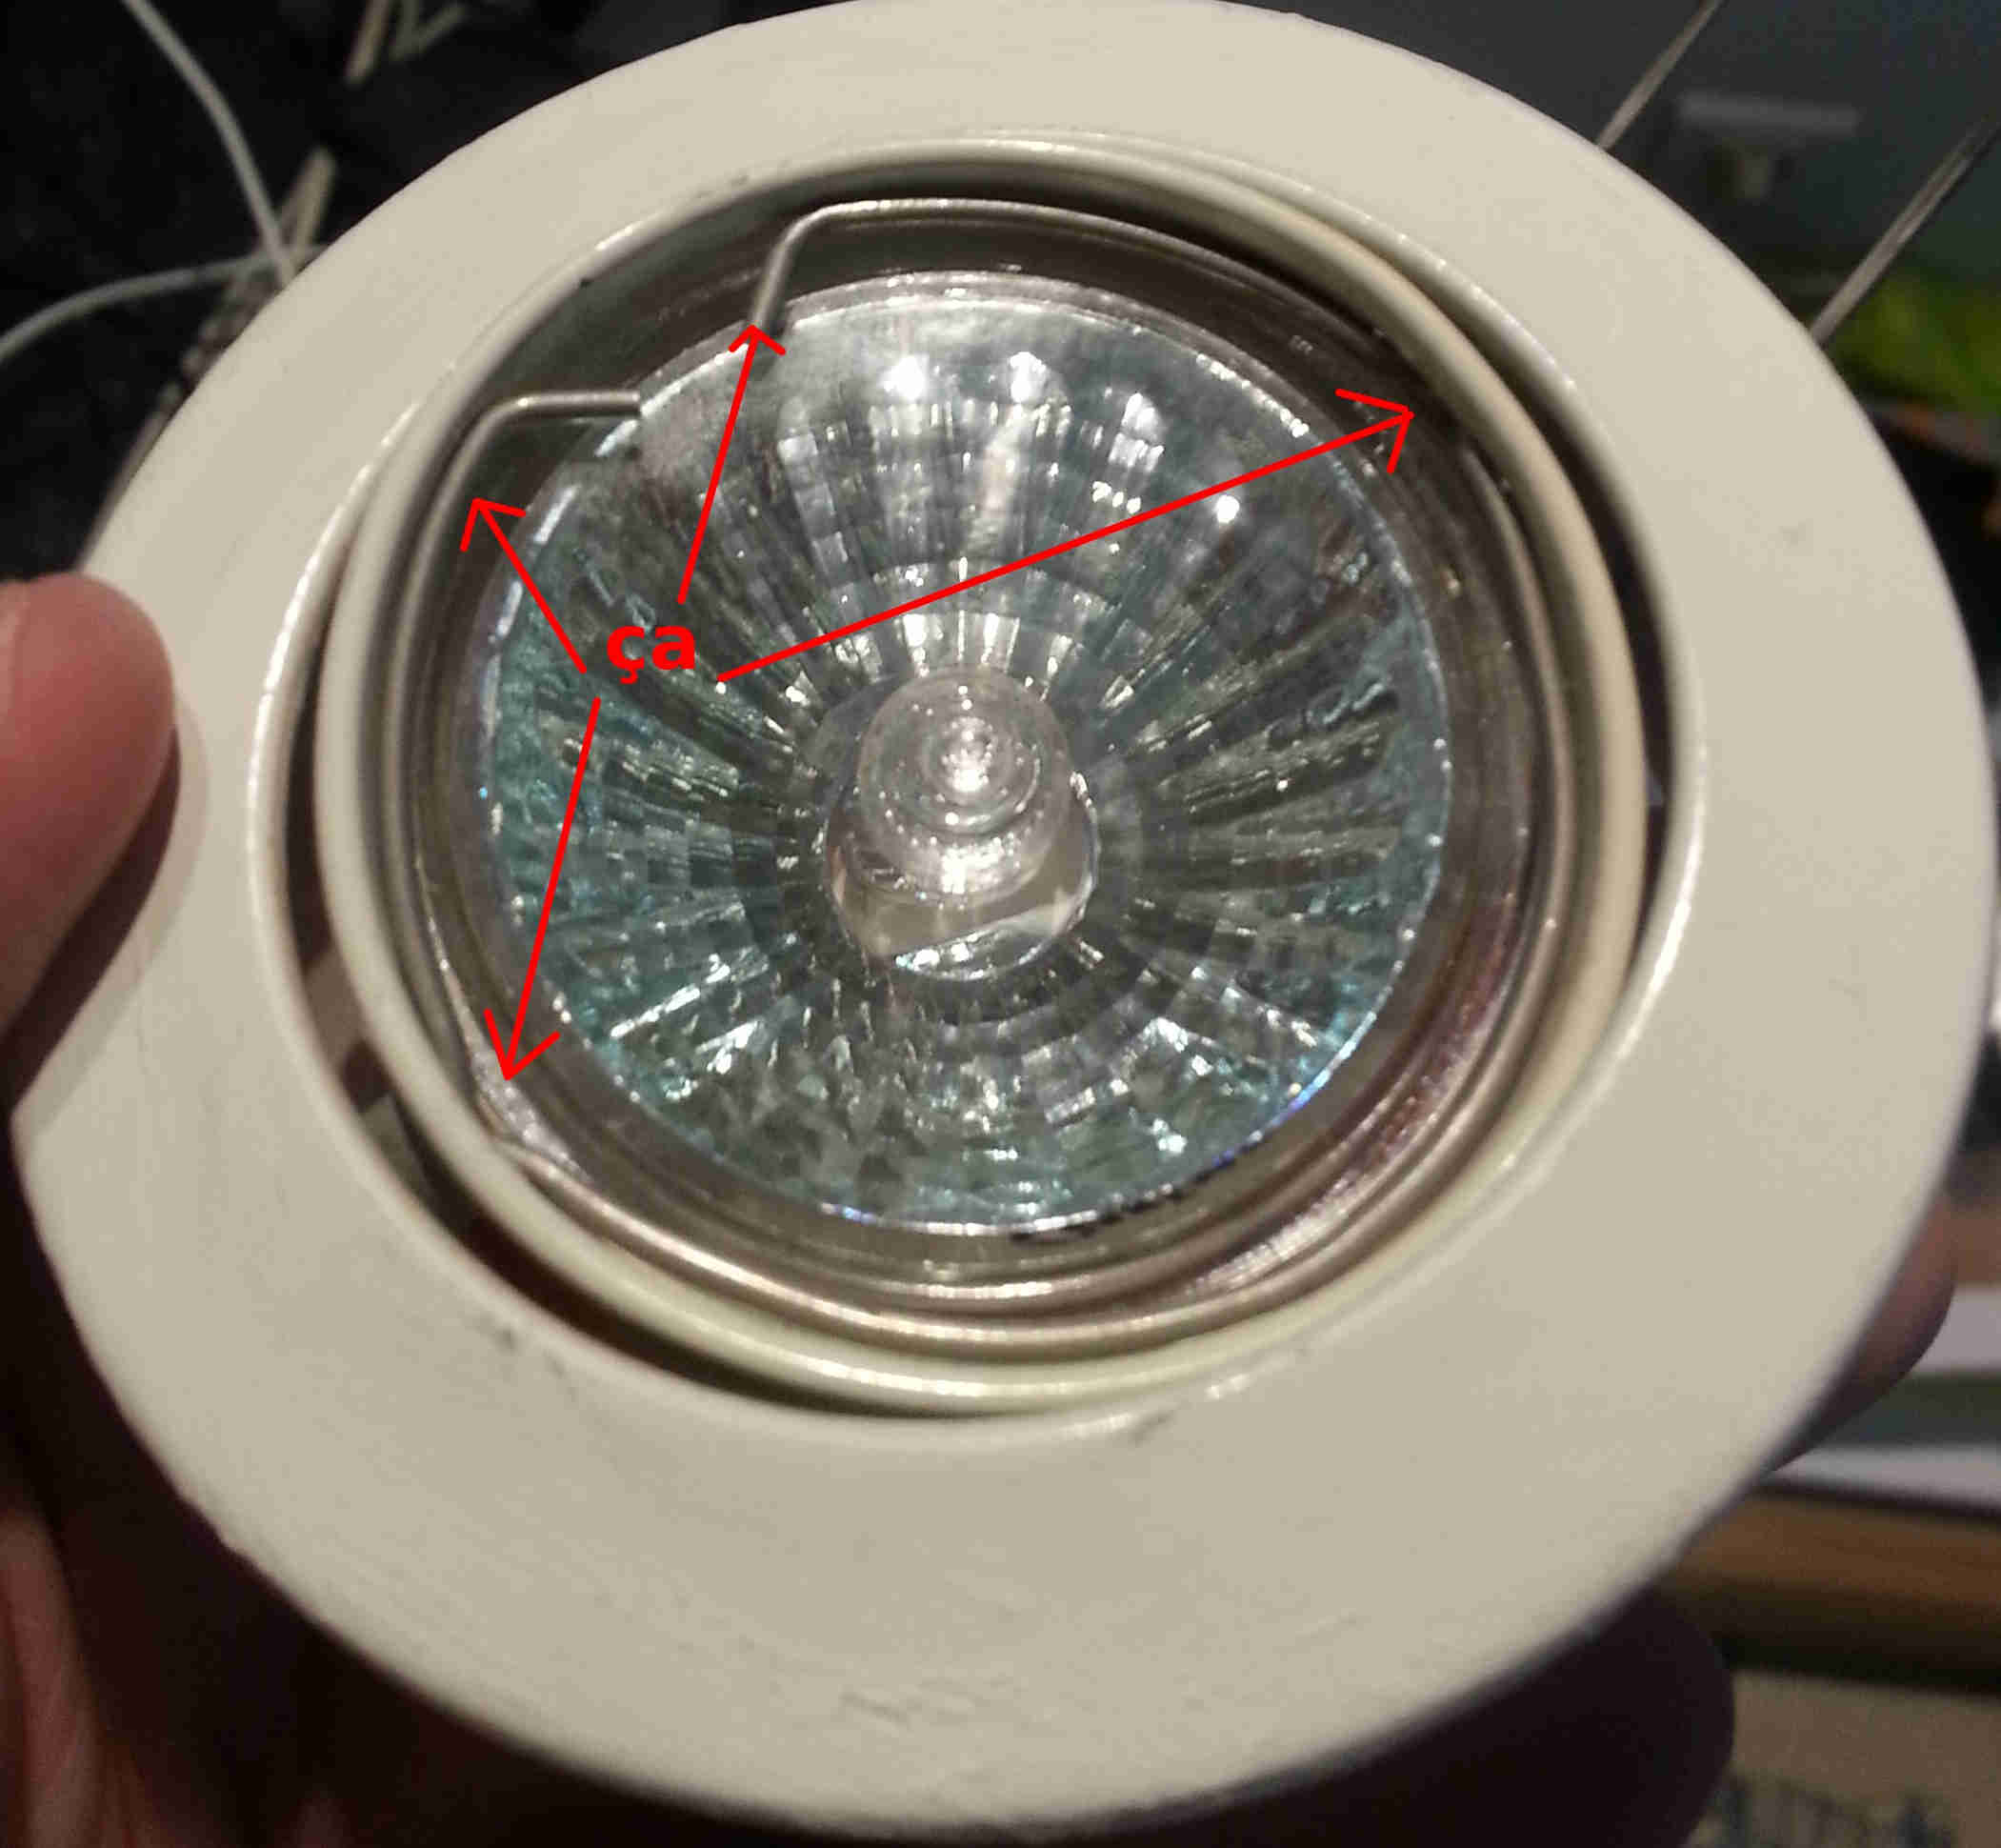
J'utilise le manche d'un balai pour remettre le spot droit : l'ampoule se rallume. Droit = la vitre qui protège l'ampoule (ou l'humain de la chaleur de celle-ci) est parallèle au sol, quoi.
Les jours suivants, le spot change de position et l'ampoule ne s'allume plus. À chaque fois, j'utilise le balai et ça repart. Actuellement, ça tient sans coup d'balai depuis plusieurs semaines. :D
En vrai, je pense qu'il doit y avoir, à nouveau, un faux contact du côté de la douille. Je suppose que bouger le spot dans une certaine position fait pression "comme il faut" sur les fils électriques, ce qui explique que ma méthode sans queue ni tête produit un résultat.
Je crois savoir que l'axe central était bloqué par des languettes en métal (on en voit une ici, en bas, à droite). Je les ai faites tomber lors du premier démontage du spot, fin 2019, et je ne les ai pas remises lors du changement de la douille de mi-2020. Ceci explique aussi cela, je pense. Mais bon, depuis, j'ai jeté lesdites languettes en métal…
Bref, pour l'instant ça chemar, et quand ça ne chemar pas, hop, un p'tit coup de balai et ça repart. :D
TL;DR : l'algorithme ssh-rsa est désactivé dans la version de SSH livrée dans Ubuntu 22.04 car il utilise la fonction cryptographique SHA-1 qui est jugée dangereuse depuis des années.
- Si tu te connectes à de vieux serveurs (< Debian 7) ou à des switchs réseaux, tu auras l'erreur « no matching host key type found ». Il faut ré-activer ssh-rsa dans la configuration du client SSH car ils ne prennent pas en charge des algorithmes plus modernes ;
- Avec des serveurs plus récents mais pas trop (Debian 7 et 8), tu auras une erreur « WARNING: REMOTE HOST IDENTIFICATION HAS CHANGED! » (sauf si t'as tripoté la configuration de ton client SSH pour autoriser uniquement ssh-rsa ou autres algorithmes non pris en charge par ton serveur SSH, auquel cas tu auras l'erreur « no matching host key type found »). Tu pourras soit ré-activer ssh-rsa, soit basculer sur un algorithme plus moderne ;
- Avec des serveurs >= Debian 9, tu n'auras pas d'erreur du tout car SSH basculera sur un algorithme de la famille RSA plus moderne.
Enfin, il ne faut pas confondre le format d'une clé SSH (RSA) et l'algorithme utilisé pour vérifier cette clé et signer avec (ssh-rsa = RSA + SHA-1). Ce n'est pas donc les clés RSA qui sont dépréciées par SSH et tu peux conserver la tienne (et celle de ton serveur) sans danger.
Constat
Un collègue met à jour sa station de travail à la version 22.04 d'Ubuntu. Il ne parvient plus à se connecter en SSH au serveur depuis lequel nous administrons nos serveurs (je refuse d'utiliser le terme « bastion », car il renvoie l'idée d'un point sécurisé, d'un contrôle d'accès fin, d'une journalisation des accès et des commandes saisies, etc. ce qui n'est pas le cas). L'erreur ? « Unable to negotiate with XXX.XXX.XXX.XXX port 22: no matching host key type found. Their offer: ssh-rsa,ssh-dss,ecdsa-sha2-nistp256,ssh-ed25519 ».
Explications
Ubuntu 21.10 embarquait la version 8.4 d'OpenSSH (l'implémentation la plus répandue du protocole SSH). Ubuntu 22.04 embarque la version 8.9. (Source.) Or, à partir de sa version 8.8, OpenSSH désactive l'algorithme ssh-rsa. ssh-rsa = RSA + SHA-1. Or, ce dernier est considéré comme très faible depuis 2015, comme je l'ai évoqué dans un article sur le renforcement de mes configurations SSH.
Or, on constate que le serveur ne propose pas mieux que ssh-rsa (si l'on reste dans la famille RSA). Il ne propose pas rsa-sha2-256 ni rsa-sha2-512. C'est normal : il s'agit d'un système Debian 8 avec OpenSSH 6.7 ; les nouveaux algorithmes de la famille RSA sont implémentés à partir de la version 7.2 d'OpenSSH.
Tu vas me dire : « le serveur propose d'autres algorithmes, d'autres familles, le client l'annonce dans son message d'erreur, pourquoi ssh ne bascule pas dessus automatiquement ? ».
En effet… Sur un Ubuntu 22.04, c'est l'algorithme ssh-ed25519 qui est choisi car il est pris en charge par le serveur (dernier choix) et qu'il est premier choix du client après les algorithmes qui utilisent des certificats (cf man ssh_config).
Sur un Debian 10, c'est l'algorithme ecdsa-sha2-nistp256 qui est retenu, pour la même raison.
Sur un Ubuntu 22.04 avec un fichier known_hosts contenant l'empreinte de la clé RSA du serveur SSH, ssh affiche son traditionnel message « WARNING: REMOTE HOST IDENTIFICATION HAS CHANGED! » car il a négocié la présentation, par le serveur, de sa clé au format ED25519 (« The fingerprint for the ED25519 key sent by the remote host is »). Il suffit donc de supprimer l'empreinte de la clé de type RSA du fichier known_hosts (la commande est donnée dans le message d'erreur) pour basculer sur l'algorithme ssh-ed25519 et ne plus avoir d'erreur.
Si mon collègue n'a pas eu ce message d'erreur, c'est probablement qu'il devait avoir une configuration de son client SSH qui autorisait uniquement les algorithmes de la famille RSA et, potentiellement, d'autres algorithmes non pris en charge par le serveur. Du coup, son client SSH ne pouvait pas utiliser la famille RSA à cause de la dépréciation de l'algorithme ssh-rsa, et il ne pouvait pas utiliser une autre famille d'algorithmes car on le lui interdit ou le serveur SSH ne les implémente pas.
Solutions
Il y a plusieurs solutions :
-
Ré-autoriser l'utilisation de ssh-rsa dans la configuration SSH du client en ajoutant les lignes suivantes dans le fichier
~/.ssh/config:Host * HostkeyAlgorithms +ssh-rsa PubkeyAcceptedAlgorithms +ssh-rsaC'est la meilleure solution si t'as encore de vieux serveurs (< Debian 7) ou des swiths, car ils ne prennent pas en charge autre chose que ssh-rsa.
-
Utiliser un autre algorithme, donc un autre format de clé. Pour ce faire, il faut supprimer les empreintes de la clé RSA du serveur du fichier
known_hosts:ssh-keygen -f ".ssh/known_hosts" -R "<nom_du_serveur>" ssh-keygen -f ".ssh/known_hosts" -R "<adresse_IP_du_serveur>"Oui, il faut cibler le nom et les adresses IP (si t'as IPv6 en sus d'IPv4, t'as une commande de plus à taper ;) ). Pour le nom, il s'agit du FQDN ou du seul nom de la machine en fonction de ton usage. Il faut s'assurer que le serveur prend en charge d'autres algorithmes (
ssh -o 'HostkeyAlgorithms -ssh-rsa' <nom_du_serveur>et que d'autres types de clés sont disponibles :ls -lh /etc/ssh/ssh_host_*(si non, ça se génère avecssh-keygen, comme d'habitude).
Faut-il cesser d'utiliser des clés au format RSA ?
Comme le dit le changelog d'OpenSSH : non, il est innocent.
Faut-il supprimer sa clé SSH RSA personnelle ? Non, elle est innocente.
Explications.
Lors de l'établissement d'une connexion SSH, une partie de l'échange se déroule ainsi :
- Le serveur et le client se mettent d'accord sur le format de clé avec lequel le serveur va se présenter. Il s'agit des clés que l'on trouve dans
/etc/ssh/ssh_host_*sur le serveur. C'est cette clé dont tu dois valider l'empreinte lors de la première connexion à un serveur SSH (modèle de sécurité TOFU, Trust On First Use). Dans le cas de mon collègue, son client et le serveur décident que le serveur doit se présenter avec sa clé de type RSA (/etc/ssh/ssh_host_rsa_key*) ;
- Le serveur et le client se mettent d'accord sur l'algorithme de vérification et de signature des échanges. Vu qu'une clé de type RSA a été choisi à l'étape 1, il faut forcément utiliser un algorithme reposant sur RSA (l'algorithme dépend du format de la clé). Dans le cas présent, le serveur en prend en charge un seul, ssh-rsa. Le client le désactive par défaut donc il n'y a aucun algorithme en commun donc le client met fin à la négociation et affiche le message d'erreur sus-rapporté.
Sur un serveur plus récent (>= Debian 9), mon collègue ne rencontre aucun problème alors que le serveur se présente pourtant avec sa clé au format RSA, car ce serveur prend en charge des algorithmes RSA plus récents qui n'ont pas été dépréciés comme rsa-sha2-256 (RSA + SHA-256) et rsa-sha2-512.
Ce n'est donc pas le format de la clé (RSA) qui n'est plus pris en charge, mais l'algorithme de signature et de vérification car il repose sur la fonction cryptographique SHA-1 qui est considérée comme étant faible / dangereuse depuis des années.
Il est donc vain de jeter / changer / renouveler sa clé SSH personnelle au format RSA à coup de ssh-keygen, car le sujet est la clé du serveur.
Et il est démesuré de jeter la clé SSH RSA du serveur, car le sujet est l'algorithme utilisé, pas le format de la clé.
Ha, au fait, j'ai simplifié ci-dessus : la négociation du format de la clé et de l'algorithme se fait en une seule et même étape. Je l'ai découpé en deux afin de bien appuyer sur la différence entre le format de la clé et les procédures de signature et de vérification cryptographiques effectuées avec cette clé.
Résumé : quand un dégraissant ne parvient plus à vaincre la saleté sèche accumulée sur ta plaque de cuisson durant des mois, utilise un grattoir pour plaque de cuisson vitrocéramique. :D
Depuis que j'ai commencé à cuisiner, j'ai pourri ma plaque de cuisson. Je la nettoyais rarement. Il fallait donc y aller au dégraissant.
Ça fonctionnait, donc je la nettoyais encore plus rarement. À force d'accumulation d'eau salée (qui déborde de la casserole), de soupe (idem), de graisse (qui coule le long de la paroi quand je repose la poêle sur la plaque après avoir déplacé la bouffe cuite dans une assiette ‒ ce qu'il faut éviter de faire, paraît-il, la plaque continuant de dégager de la chaleur alors que la poêle est vide ‒), d'herbes de Provence (apprendre à saupoudrer), etc., le dégraissant n'était plus efficace, même en en aspergeant la plaque plusieurs fois, même en frottant comme un ouf avec le côté grattant d'une éponge. Surtout après avoir laissé tout ça sécher des mois durant. Ça formait un relief sur la plaque, autour des feux. :D
Sauf que cette plaque de cuisson vitrocéramique n'est pas à moi. Un jour, je devrais donc la nettoyer (ou laisser la caution). J'avais également l'impression que ça prenait masse de temps pour faire bouillir de l'eau (on était clairement au-dessus de 10 minutes, peut-être 15, contre 8 minutes en ce moment), et j'attribuais ça au fait qu'il fallait faire chauffer la couche de merde qui délivrait la chaleur à la casserole qui la transmettait à l'eau.
Que faire ? Quand je le questionne, professeur Johndescs m'apprend qu'il existe des grattoirs pour plaque de cuisson. Juste une lame de cutter greffée sur un manche, quoi. Mais la lame étant large, ça réduit le risque de rayer méchamment la plaque avec la pointe de la lame, à condition de bien tenir le grattoir.
J'en trouve un viteuf chez Darty. 10 €. Flemme d'aller en magasin (c'était encore l'époque du port du masque obligatoire dans les transports en commun et dans les galeries marchandes), je l'ai acheté sur le web.
Ça marche vachement bien : avant / après.
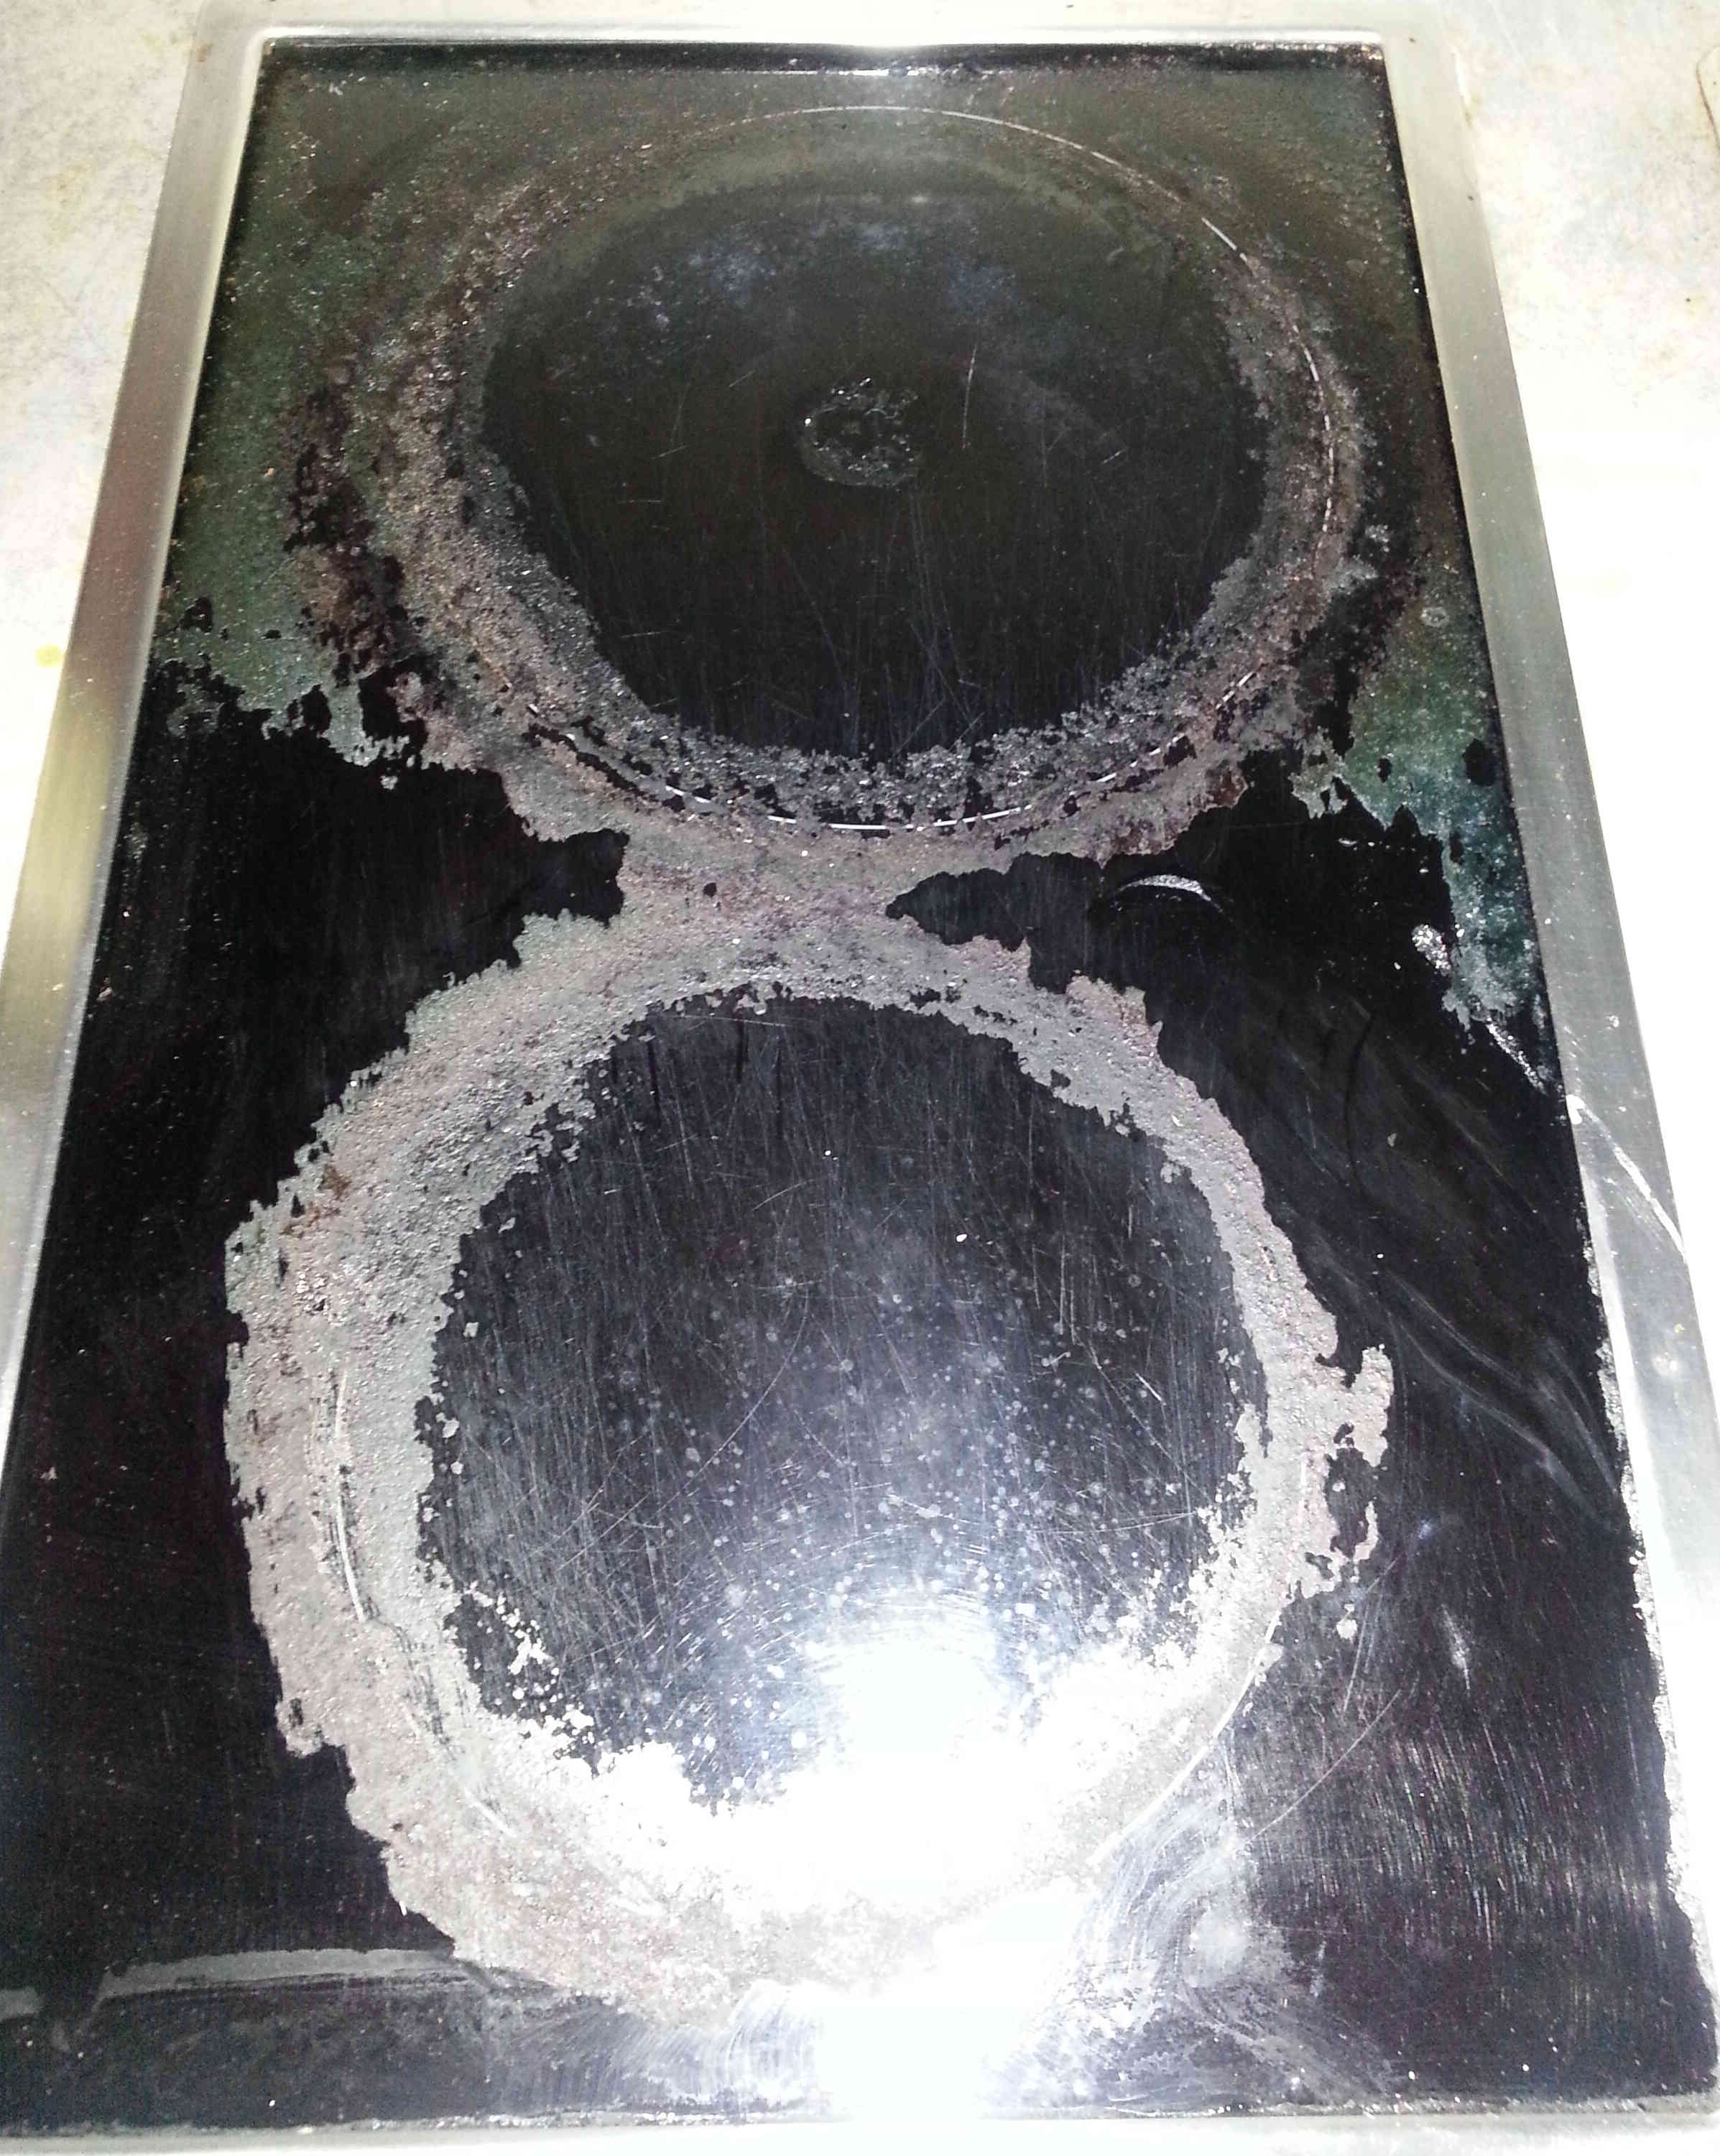

On voit masse de rayures, mais elles ne sont pas profondes (je ne les sens pas avec mes doigts, quoi), donc je pense que j'ai fait ça plus avec le côté grattant d'une éponge qu'avec le grattoir.
Ces derniers mois, je parviens à faire l'effort de nettoyer ma plaque à l'éponge après chaque utilisation, mais le grattoir demeure quand même utile car l'éponge n'enlève pas forcément tout (et gratter avec la partie verte / grattante, c'est augmenter le risque de rayures).
À la mi-mars 2022, j'ai fermé les commentaires sur mon blog.
Raisons :
- Chaque semaine, des centaines de spams contournaient mon antispam. Temps et énergie pour nettoyer. Temps que je n'ai plus envie de dépenser ;
- Mon antispam, Spam Karma 2, est vieux de 14 ans et n'est plus maintenu depuis quasiment autant. Risque de sécurité. Je l'ai déjà rafistolé à plusieurs reprises : lorsque WordPress est passé à mysqli puis PDO, lors du passage de PHP 5 à PHP 7. À côté de ça, je dois purger la base de données interne de Spam Karma à la main car le nettoyage automatique ne fonctionne pas. Là aussi, c'est du temps que je ne souhaite plus accorder ;
- Depuis la version 5.8 de WordPress (probablement), l'interface d'administration de Spam Karma ne fonctionne plus. Quand on clique dessus (« Réglages », « Spam Karma 2 » dans l'administration WordPress), ça mouline pendant plus de 30 secs (a priori, il ne s'agit pas de l'atteinte du max_execution_time) puis WordPress m'envoie un email « Votre site connaît un problème technique ». C'est relou. Je ne peux plus configurer Spam Karma car les paramètres n'apparaissent plus (c'est cet onglet, « General settings », qui génère l'erreur et l'envoi d'un email). De plus, dans le journal de Spam Karma 2, on voit masse d'erreurs SQL. Je n'ai pas envie de rafistoler Spam Karma 2 une fois de plus, cf point précédent.
Il y a quelques années, j'avais cherché comment fermer les commentaires. J'avais trouvé qu'il y a un paramètre pour fermer ceux des nouveaux articles / pages, mais qu'il fallait fermer à la mano les commentaires sur chaque article / page existant (ou pondre une requête SQL qui le fasse). La flemme suscitée avait pesé dans ma décision de ne pas fermer les commentaires. Avec le recul, je pense que je n'avais pas consulté les bonnes documentations, car il paraît absurde qu'un outil grand public ne permette pas de fermer les commentaires à l'heure du spam, des trolls, du harcèlement, etc. et des responsabilités légales.
En tout cas, en 2022, la fermeture des commentaires de tous les articles d'un WordPress se fait dans l'administration, « Réglages », « Commentaires », décocher « Autoriser les commentaires sur les nouvelles publications » et cocher « Fermer automatiquement les commentaires pour les publications de datant de plus de X jours ».
On n'oublie pas de désactiver et de supprimer Spam Karma. Cela se passe dans la rubrique « Extensions » de l'administration WordPress. Raison : sécurité (le code de l'extension n'est plus chargé, donc il devient inerte, il ne peut plus servir lors d'une attaque).
