6120 links
  • GuiGui's Show
  • Home
  • Login
  • RSS Feed
  • ATOM Feed
  • Tag cloud
  • Picture wall
  • Daily
Links per page: 20 50 100
◄Older  
page 261 / 306
Newer►
  • Vers une "lutte sans merci contre le racisme sur Internet" - Liens en vrac de sebsauvage
    « « une lutte sans merci contre le racisme et l'antisémitisme sur Internet »
    ça sent le dommage collatéral à plein nez.

    « les infractions reconnues dans l'espace public doivent pouvoir l'être également dans l'espace Internet »
    Mais... c'est déjà le cas !
    Il faut absolument ARRÊTER de colporter la légende qu'internet est une zone de non-droit. C'est encore plus moche dans la bouche de la ministre de la justice.
    http://rue89.nouvelobs.com/2015/01/15/internet-zone-non-droit-bonne-blague-257092 »

    L'avis de Mitsu est également très intéressant :
    « J'abonde dans le sens de Sebsauvage: affirmer que les infractions ne seraient pas reconnues dans « l'espace Internet » est:

    → soit une effrayante incompétence juridique de la ministre de la justice
    → soit une effrayante lecture irréfléchie d'une note d'un assistant de cabinet particulièrement con et/ou malveillant
    → soit une effrayante malveillance à l'égard de l'internet et des libertés publiques de la part de la ministre de la justice

    (ou une combinaison des trois)

    Hélas, il m'est d'avis que ce sujet n'incombe que partiellement à la justice: ça entre dans le cadre plus large de la lutte contre les discriminations: l'éducation nationale. »

    Juste +1. Ha, sinon, contre d'autres formes de violence verbale (envers les handicapés, envers le genre et les orientations sexuelles de chacun, ...), le gouvernement ne fera rien ? Juste racisme/antisémitisme ? Où est l'égalité devant la loi ? Tout ça c'est juste pour réagir vite-fait mal-fait, brasser du vent, occuper le terrain... Bon d'un autre côté, un discours est adapté à l'auditoire.

    « Les paroles antisémites, racistes (mais aussi homophobes) ne relèveront aussi bientôt plus du droit de la presse, mais du droit pénal « avec des peines adaptées, dissuasives, éducatives » prévient le chef de l’État. Le racisme et l’antisémitisme seront par ailleurs bientôt des circonstances aggravantes « lors de la commission de délit de droit commun »

    [...]

    Sans négliger de stigmatiser l’internet zone de non-droit (« Le monde numérique n’est pas hors de notre réalité. Il ne pourra donc pas être hors de notre légalité »), il assure que « les grands opérateurs doivent être mis devant leurs responsabilités. Quand des sites de partage de vidéos en ligne diffusent des harangues antisémites ; quand, en un clic sur un moteur de recherche, on trouve des pages et des pages où se déploie impunément le négationniste, alors l’indifférence devient complicité. Et si vraiment les grands groupes Internet ne veulent pas être les complices du mal, ils doivent participer à la régulation du numérique. »

    La messe est ainsi dite : ou les intermédiaires deviennent plus actifs, ou ils seront coupables de complices d’antisémitisme, racisme et autres abus de la liberté d’expression. La rhétorique est classique (tu es avec moi, ou tu es contre moi), mais aussi assez habile puisque par définition, un hébergeur n’a pas à être actif au-delà des limites imposées par la loi. »

    Source : http://www.nextinpact.com/news/93175-antisemitisme-francois-hollande-accuse-complicite-intermediaires-indifferents.htm
    February 24, 2015 at 2:24:39 PM UTC - permalink - http://sebsauvage.net/links/?jwLUlw
  • Montée en débit : le grand hold-up - igwan.net
    Oooouuch, un bon cas pratique qui démontre qu'Orange est une société toute-puissante et que les clauses de non-discrimination du secteur télécoms (cf, par exemple : http://shaarli.guiguishow.info/?TdLuaw) sont loin d'être toujours appliquées. Bien joué la veille citoyenne, igwan.net ! :)

    « En 2011, l'ARCEP décide que Orange doit accepter de dégrouper ses sous-répartiteurs si certaines conditions sont remplies. En résumé, si la collectivité qui souhaite dégrouper un sous-répartiteur coule une dalle béton, amène l'électricité et paye l'abonnement, tire 6 paires de fibre entre le NRA d'origine et le sous-répartiteur à dégrouper, paye la fourniture et l'installation des armoires et s'engage à ne pas faire de FttH dans le coin pendant 3 ans - rien que ça - Orange est contrainte et forcée d'accepter le dégroupage.

    En contrepartie pour tous ces services, Orange verse une redevance symbolique à la collectivité qui varie selon la taille (le nombre de lignes) du répartiteur dégroupé, de l'ordre de 500 à 1200 euros par an. Une somme ridicule, on va le voir, au regard des investissements de la collectivité.

    [...]

    A Saint-Barthélemy, on a décidé qu'il devenait urgent, en prévision des élections de 2017, de soulager deux quartiers particulièrement mal desservis par l'ADSL du fait de lignes trop longues. Au lieu d'y déployer le FttH ("on va le faire promis, c'est juste que là pour 2017, c'est un peu juste") on demande aux PTT à Orange dans leur grande bontée de bien vouloir améliorer un peu leur réseau. Pour faire classe, et imprégner les esprits de la magie de la fibre optique, on a appelé ça le FttN.

    Au terme d'une procédure de marché public, c'est donc une entreprise locale qui va tirer le câble et aménager les sites d'accueil.

        Fourniture et tirage du câble : 108 500 € (17 € par mètre).
        Aménagement des sites : 188 620 € (94310 € par site).

    Il faut également payer à Orange une prestation pour l'installation des armoires. Dans le cas de Saint-Barthélemy (deux armoires d'environ 400 lignes) cette somme s'éleve à 110 500 euros.

    Pour installer le câble optique, il a fallu de plus sortir la pelleteuse : casser les routes et y poser des fourreaux. Oui, ces mêmes fourreaux dont l'absence était invoquée comme excuse pour ne pas déployer le FttH dans ces quartiers.

    Investissement total (hors génie civil routier, dont on considère qu'il n'est pas dédié et sera réutilisé pour le réseau FttH) : 407 620 euros pour 800 lignes, soit environ 500 euros par ligne "montée-en-débit".

    Mais tout n'est pas perdu pour la collectivité, car Orange va payer pour toutes ces fibres et la mise à disposition des sites, pas vrai ?

    2300 euros par an : c'est la somme que va débourser Orange pour la mise à disposition de 6 paires de fibres sur un linéaire de 6380 mètres (en plus de la mise à dispo des sites d'accueil, de leur entretien, de l'énergie électrique, ...).

    Mais attendez, il nous semblait que la collectivité avait déjà voté les tarifs de mise à disposition de fibre optique aux opérateurs télécom ! Les voici : [...] Si ces tarifs lui étaient appliqués, Orange devrait régler une redevance annuelle de 53 592 euros ainsi que de frais d'accès au service "sur devis", car le câble optique n'était pas préexistant.

    La collectivité est-elle en droit de pratiquer des tarifs différents selon les opérateurs ? L'article 1425-1 du Code général des collectivités territoriales semble bien répondre par la négative [...]

    Suivant ce constat, et si on vivait dans un état de droit, il resterait aux élus trois possibilités :
        * appliquer à Orange les tarifs votés par le conseil territorial ;
        * appliquer à tous les opérateurs les tarifs dont bénéficie Orange ;
        * rayer du fronton de l'hôtel de la collectivité le mot "égalité". »

    Via http://shaarli.cafai.fr/?XjkCyA
    February 24, 2015 at 2:11:16 PM UTC - permalink - http://blog.igwan.net/post/2015/02/22/Mont%C3%A9e-en-d%C3%A9bit-%3A-le-grand-hold-up
  • Fibre optique : la fin du grand mensonge
    « À l’occasion d’une interview avec l’Arcep lors de la remise de son rapport « Accompagner la transition du réseau téléphonique de cuivre vers les réseaux à très haut débit en fibre optique », Paul Champsaur, l’ex-patron de l’Arcep l'avoue clairement (voir la vidéo de l'entretien sur le site de l'Arcep à environ 14 mn 15s). Selon lui, 40 à 45% des Français ne verront sans doute jamais la lumière d’une fibre optique.

    [NDLR : « jamais » est une éxagération mais oui, pas avant très longtemps, ce qui fait que la fracture numérique va se creuser fortement (apparition de nouveaux usages -> besoin de capacité réseau supplémentaire / de faible latence -> pratiques différentes puisque nouvelles pratiques impossible à utiliser par manque de capacité réseau / latence décente -> exclusion). La future France ne peut exister que si le déploiement fibre est un succès ! Il n'y a rien à attendre du sat ou du wimax !]

    Selon lui, le plan très haut débit ne prévoit en effet pas un fibrage complet de la France mais la montée en débit à un minimum de 30 Mbit/s de tous les Français.

    Paul Champsaur explique que les grandes agglomérations seront sans doute couvertes par plusieurs réseaux en fibre concurrents, car ce sont des zones rentables pour les opérateurs. Les plus petites villes seront, elles, couvertes par un unique réseau optique opéré soit par Orange soit par SFR et sur lesquels les autres opérateurs se grefferont pour proposer leurs services.

    Mais quid des 45% de français hors de ces zones ?

    Pour Paul Champsaur, il est clair qu’ils ne sont pas près de voir la fibre. Tout d’abord, ce sont les collectivités territoriales et notamment les départements qui vont devoir financer la construction des réseaux (avec un financement à 50% par l’État et sans doute un peu d’aides européennes). Et fonction de leurs moyens, déjà très tendus, ils ne feront sans doute pas de miracles.

    Ensuite, se pose la question de la desserte des campagnes. Et là clairement, Paul Champsaur entérine une France à deux vitesses avec des villes fibrées et des campagnes desservies par le satellite, le Wi-Fi ou par des réseaux cuivres un peu dopés (avec une des dernières évolutions des technologies xDSL, telles que le VDSL2 - en s'approchant des abonnés - ou pour les mieux lotis du G.Fast). Selon lui, le fait de fibrer tous les habitants coûterait deux fois plus cher que ce qui a été jusqu’alors prévu jusqu'alors.

    [...]

    Si l’Etat est loin d’être irréprochable sur le sujet du haut débit, on peut légitimement se poser la question du rôle de l'autorité de régulation des télécoms entre 1998 et 2014. Si on peut la créditer d'avoir réussi à faire du dégroupage un vrai succès, elle a échoué à faire plier les opérateurs mobiles sur les zones blanches, échoué à faire respecter les obligations de couverture et les délais de déploiement de la 3G, échoué lamentablement dans le dossier de la boucle locale radio et du WiMax et ne s'est guère montré sous son meilleur jour à l'occasion des attributions récentes de fréquences 3G et 4G LTE.  

    [NDLR : pardon ? L'ARCEP a réussi à faire du dégroupage xDSL un vrai succès ?! Deux réseaux de collecte ADSL (hors offres à destination des entreprises) : Orange et SFR, le reste n'est que de la revente de ces offres de collecte ! Marché difficilement accessible aux TPE/PME locales et aux FAI associatifs à cause de conditions dégueulasses (FÀS, marché oligopolistique, dialogues de sourd, refus de vente, ..) ! Ne parlons même pas du VDSL !

    Après, l'ARCEP-bashing est facile mais elle fait ce qu'elle peut avec le corpus législatif actuel qui est insuffisant, la réglementation européenne qui la contraignent (notamment sur le dossier fibre où l'ARCEP est contrainte par l'UE de laisser faire le saint marché et donc de laisser la main aux opérateurs pour proposer le modèle de co-invest' bancal actuel) et les pressions (Bercy regorge d'anciens de chez FT/Orange, ne l'oublions pas ! Sans compter les autres opérateurs qui se battent (certes dans le cadre de la loi), cf : http://www.droitdesmarches.com/Comment-le-Conseil-Constitutionnel-a-prive-l-ARCEP-de-ses-pouvoirs-de-sanction-decision-QPC-du-5-juillet-2013-du-Conseil_a75.html)] »

    Via http://shaarli.cafai.fr/?B-r1RA
    February 24, 2015 at 1:45:17 PM UTC - permalink - http://www.lemagit.fr/actualites/2240240935/Fibre-optique-la-fin-du-grand-mensonge
  • affordance.info: Lutter contre la haine sur internet
    « D'abord il n'y a pas de "discours type de la haine" (diapos 3 et 4). A quelques rares exceptions qui font l'unanimité, comme la diffusion de ces vidéos de décapitation ou les insultes ouvertement racistes, la plupart des cas qui posent problème ne sont des discours de haine qu'au regard de certains contextes ou de certaines communautés : c'est le cas des caricatures du prophète, c'est aussi le cas de certaines "blagues" accolées au hashtag #UnBonJuif.

    La question est alors de savoir "qui décide" de laisser diffuser ces contenus (diapos 5 et 6), et surtout sur quels critères : 4 possibilités : la justice, nous-mêmes, le code (les algorithmes) ou les plateformes elles-mêmes.

    [...]

    Il faut remettre en perspective, à l'échelle du web-média, les bouleversements qui ont eu lieu dans notre perception (ou nos aspirations) de la légitimité d'un discours (diapos 8 à 11). Avec ces 3 grandes étapes qui furent, en 1996, la déclaration d'indépendance du cyberespace ("il n'y a pas de lois ici"), l'article "Code is Law" de Lessig en janvier 2000, et la récente déclaration de Mark Zuckerberg qui place, de facto, sa plateforme au-dessus et à l'extérieur des lois ("nous ne laissons jamais un pays ou un groupe de gens dicter ce que les gens peuvent partager à travers le monde"). Vous noterez l'emploi du présent dans la déclaration de Zuckerberg qui indique qu'il a déjà "acté" cette pratique et qu'il la considère comme parfaitement légitime (culture du 1er amendement de la constitution américaine), toute la question étant de savoir ce que devient cette pratique "libertarienne" si on la déplace dans un contexte moins "unanimiste" que celui de la réaction aux attentats contre Charlie Hebdo.

    Il faut ensuite acter l'état actuel des législations (américaines, françaises, etc.) qui disposent en l'état d'un arsenal de textes déjà largement suffisant (diapo 13) pour encadrer, pour "surveiller et punir" dirait Foucault, l'expression des discours de haine. Des lois certes controversées, mais des lois existantes et directement applicables. A condition de ne jamais zapper la case justice.

    [...]

    Il faut, enfin, accepter, reconnaître et comprendre un certain nombre de principes "simples" qui caractérisent les modes d'expression sur le réseau : le premier d'entre eux (diapo 13) est la "tyrannie des agissants" décrite par Dominique Cardon ("Internet donne une prime incroyable à ceux qui font"). Comprendre également la nature des processus d'engagement en ligne (diapos 18 à 21), lequel "engagement" déterminera ensuite la portée et le risque réel associé aux discours de haine qu'il sous-tend. Or en la matière, il faut constater, comme l'a rappelé l'affaire du "soutien au bijoutier de Nice", que 1 million de like n'équivaut pas à un million de soutiens, qu'une personne "soutenant" en ligne un certain type de discours n'est pas nécessairement prête à "s'engager" derrière ce discours, fut-il un discours de haine ou, d'ailleurs, un discours de paix. L'engagement en ligne est le plus souvent une forme de désengagement ("slacktivisme").

    A propos de l'engagement, Merleau-Ponty écrivait :

        "Tout engagement est ambigu puisqu’il est à la fois l’affirmation et la restriction d’une liberté : je m’engage à rendre ce service, cela veut dire à la fois que je pourrai ne pas le rendre et que je décide d’exclure cette possibilité."

    Or précisément, sur les internets, le "like" ou le slacktivisme est une forme d'engagement monoface : "liker" une "cause" ou un "discours" c'est exclure la possibilité de rendre réellement un service. Et la plupart du temps ... c'est tout.

    [NDLR : voilà pourquoi je déteste les pétitions en ligne qui sont du pur bullshit ! Envoyer des mails à nos représentants (ou aux responsables des actions auxquelles on s'oppose) ou organiser une soirée de réflexion (AFK ou non) apportera infiniment toujours plus de valeur qu'une pétition web débile.]

    [...]

    Ceci étant posé, oui, il y a bien un discours de haine présent sur internet. Comme d'ailleurs dans le PMU du coin. C'est vouloir les traiter de la même manière, c'est leur accorder la même importance qui serait une erreur. Car ces discours de haine sur internet obéissent à des logiques propres qui tournent autour de 4 effets contre-intuitifs
        * L'effet petit pois (comme dans le conte de la princesse au petit pois) fait que l'on se focalise souvent - et particulièrement dans le cadre de l'analyse des discours de haine - sur des phénomènes relevant de l'infinitésimal. Il s'agit d'une erreur sur "l'ordre de grandeur" de ces phénomènes ou de ces discours. Pour s'en convaincre on pourra relire ces deux illustrations de l'effet petit pois que furent le traitement du hashtag #jesuiskouachi ou celui de #jenesuispascharlie.

        * L'effet miroir consiste à interpréter ces mêmes phénomènes à l'inverse de ce qu'ils signifient réellement. Là encore, en termes d'ordre de grandeur, pour 100 000 "je suis charlie" on dénombrait à peine 100 "je ne suis pas charlie", et sur ces 100 "je ne suis pas charlie", 99 reprenaient le hashtag mais pour condamner celui qui l'avait utilisé.

        * L'effet Streisand, le plus connu et le plus ancien à l'échelle du web, consiste à croire que supprimer ces contenus serait "la" solution alors que chaque suppression ne fait qu'accélérer la duplication et l'audience des contenus, des propos ou des discours visés.

        * L'effet cigogne, enfin, qui est le résultat de la somme des 3 effets précédents et qui consiste à confondre corrélation et causalité. En gros "il y a beaucoup d'appels à la haine sur internet, donc internet incite à la haine". Ben non.

    Le problème est que la plupart des approches visant à lutter contre ces discours de haine, qu'il s'agisse du discours politique ou de l'action législative ignorent presque totalement ces 4 effets.

    [NDLR : à part l'effet Streisand/Flamby (selon le contexte / la valeur accordée globalement aux données censurées), les autres vices de raisonnement s'appliquent justement parfaitement au PMU du coin ! Internet n'est pas différent du PMU, de la rue, ... C'est les mêmes gens, les mêmes humains derrière qui font société, qui interagissent, qui échangent différemment, c'est tout ! Il faut différencier la manière d'échanger, de faire société des propos échangés. Un like/retweet de colère c'est juste assimilable à un "je suis bien d'accord, tous des pourris toute façon et on peut rien y faire" après quelques binouzes, rien de plus ! ]

    [...]

    On constate que tout le débat sur "comment lutter contre les discours de la haine" ne concerne pas "internet" mais concerne ses jardins fermés, c'est à dire les "plateformes" que sont Facebook, Twitter mais aussi de plus en plus Google en tant qu'écosystème de services (via Youtube notamment). Donc on agit au niveau des plateformes et pas au niveau d'internet (pour lequel, je répète, y'a déjà suffisamment de lois qui fonctionnent et s'appliquent).

    [...]

    On constate que ce sont les algos des plateformes qui ont à la fois pouvoir de police et de justice, dans la plus totale opacité, et qui décident de publier telle ou telle vidéo, de laisser passer tel ou tel #hashtag. Bref on constate que les algorithmes sont ces nouvelles "corporations du filtre" (l'expression est d'Umberto Eco) comme l'étaient hier les éditeurs et les rédactions de médias "papier".

    On constate que ces choix (laisser passer, laisser publier, etc.) relèvent d'un processus d'éditorialisation classique. On constate que les algorithmes font des choix d'éditorialisation classique.

    [NDLR : Nul ne peut ignorer le code ? Boarf, pas que. La censure automatisée est un problème certain mais : 1) la loi s'applique (si l'on ne laisse pas des multinationales être au dessus des lois des états, ce qui est un autre problème). 2) les algos, ce n'est pas encore Skynet, il y a des humains derrière, voir 1). 3) les actes de censure par des algos sont un vrai problèmes mais beaucoup de décision de censure sur les gros silos ne sont pas encore automatisée. ]

    Via https://twitter.com/Calimaq/status/569544085603627009
    February 24, 2015 at 12:14:22 PM UTC - permalink - http://affordance.typepad.com/mon_weblog/2015/02/lutter-contre-la-haine-sur-internet.html
  • NTP Measurements with RIPE Atlas - RIPE Labs
    Comment maintenir un système informatique à l'heure dans la vraie vie. :)

    « Different versions of RIPE Atlas probes maintain their clocks in different ways, and the differences are mainly caused by architectural differences.

    There are currently four versions of RIPE Atlas measurement devices:
        * The small, black v1 and v2 probes were custom made. The main difference between the two is that the v1 probes have 8 MB of internal memory and the v2 probes have 16 MB. Both types of probes have a total of 16 MB of flash memory for storage. Note that we don't distribute these probes anymore. But there are more than 2,500 out there in the network.
        * The current v3 probes are based on TP-LINK TL-MR3020 routers. These probes have 32 MB of internal memory, 4 MB of internal flash and 4 GB of USB flash.
        * Finally, RIPE Atlas anchors are small servers that run the Centos Linux distribution and the RIPE Atlas probe code as an application on top of that.

    [...]

    RIPE Atlas anchors run an NTP daemon that synchronises with pool.ntp.org. The pool.ntp.org project is a big virtual cluster of timeservers providing NTP service for millions of clients. The RIPE Atlas code cannot set the time itself - anchor hosts must allow unrestricted access for the NTP protocol.

    [...]

    For v1, v2, and v3 probes the situation is a lot more complex. First of all, some of these probes are in an environment where the NTP protocol is blocked or filtered somewhere in the network. Additionally, those probes do not have a battery backed-up, real-time clock.

    The lack of a battery backed-up clock requires some tricks to give a probe a sense of time shortly after it boots. The potential lack of access to NTP servers requires a fallback mechanism in case NTP is unavailable.

    This fallback is integrated with the code that submits the measurement results. Every three minutes, probes will try to submit their measurement results to the RIPE Atlas infrastructure using an HTTP POST request. The probe then uses the timestamp in the HTTP reply to verify and, if necessary, correct its local clock. Basically, the probe checks whether its local clock is within two seconds of the controller's clock. If not, and the entire HTTP request took less than one second, the probe updates its local clock.

    This mechanism is the only one the v1 probes use to synchronise their clocks. The reason is that the main memory on the v1 probes is too small to run a separate NTP daemon (ntpd). The v2 probes run an NTP implementation called 'ntpclient'. And v3 probes currently use OpenNTPD but will switch to ntpd in the near future.

    In addition to keeping the clock of a probe synchronised, we also want to include in the measurement results whether the timestamp is likely to be accurate or not. For example, when a probe boots but does not have Internet access, it cannot set its clock - but the probe will still perform measurements. In that case, when the probe later reports the measurement results, it is important to know that the timestamps might be incorrect.

    The way this is implemented is as follows. As described above, when a probe reports measurement results, it compares the timestamp in the HTTP reply with its local clock. If the time difference is less than two seconds and the entire HTTP request took less than one second, the probe records that at that time the clock was in sync.

    When a probe generates a measurement result, it includes a field called 'lts', which stands for "last time synchronised". In this field, the probe reports the number of seconds that have passed since the probe last recorded that its clock was in sync. So in the ideal case, the values should never exceed 180, because probes report results every three minutes. A probe uses the special value -1 to indicate that, since it last rebooted, it never found its clock to be in sync. Note that this code runs not only on the v1, v2, and v3 probes, but also on the RIPE Atlas anchors. »

    [...]

    How accurate are the RIPE Atlas probes' clocks?
    [...]

    RIPE Atlas v1 (blue) and v2 (green) probes show similar behaviour. Some probes are more than two seconds from 0, but not many. Also, v1 and v2 probes show a similar distribution. We can conclude that the NTP client program that runs on the v2 probes doesn't have any effect, i.e. not running it in the v2 probes is likely to give the same results.

    However, v3 probes (red) show an unusual distribution. As you can see in Figure 2 above, there is a thin spike in the middle, and the distribution of the rest of the v3 probes is not symmetric, but skewed a bit to the left.

    [...]

    This shows that the spike is a group of 557 v3 probes out of a total of 4,622 v3 probes that have their local clocks within 10 ms of ntp.atlas.ripe.net. In addition, most of the RIPE Atlas anchors (green) are also in that same range. Some v3 probes manage good time synchronisation, and it is not clear why the others don't. Regardless, it's important to note that this just means that some probes are more accurate, not that there is a problem with the less accurate probes.

    Most RIPE Atlas anchors also have good time synchronisation. As mentioned above, anchors are synchronised to pool.ntp.org. This means that an asymmetric path between the anchor and ntp.atlas.ripe.net may skew results.

    [...]

    We are currently testing NTP measurements within the RIPE Atlas infrastructure and, once these tests are successful, plan to make them available as a new measurement type (in addition to ping, traceroute and DNS measurements) to RIPE Atlas users. These NTP measurements will be available from all RIPE Atlas probes towards one of the NTP servers. This will allow RIPE Atlas users to measure the time between a collection of probes and a specific target.

    [...]

    In general, almost all RIPE Atlas probes are within two seconds of UTC, which means their clocks are in sync with the RIPE Atlas infrastructure. Big outliers that fall outside this range have the 'lts' field set, which signals that the probe's state (with regards to its time synchronisation) is unknown.

    A small group of v3 probes and most anchors are within 10 ms of UTC. We intend to switch to ntpd and pool.ntp.org for the v3 probes in the near future. At the moment it is not clear why the NTP client doesn't work on v2 probes and why the OpenNTPD works only on some of the v3 probes. »

    Via http://seenthis.net/messages/344907
    February 23, 2015 at 12:11:56 PM UTC - permalink - https://labs.ripe.net/Members/philip_homburg/ntp-measurements-with-ripe-atlas
  • Autorité de la concurrence - Rachat de SFR par Numéricable - Offres de référence relatives à l'accès de son réseau câblé et du réseau DSL de SFR et Completel.
    « Par décision 14-DCC-160 du 30 octobre 2014, l'Autorité de la concurrence a autorisé, sous réserve de plusieurs engagements, la prise de contrôle exclusif par Numericable Group de la Société Française de Radiotélephone (ci-après, « SFR »). Dans le cadre de ces engagements, Numericable s'est engagé à soumettre à l'agrément de l'Autorité de la concurrence des offres de référence relatives à l'accès de son réseau câblé et du réseau DSL de SFR et Completel.

    [...]

    Numericable s'est engagé à proposer à tout opérateur qui le souhaite deux offres d'accès à son réseau câblé. Une première offre, sous « marque blanche », doit permettre aux opérateurs MVNO qui ne déploient pas de réseau FttH et ne disposent pas de leur propre box d'accéder au câble. Une deuxième offre, dite « bitstream », doit permettre à tous les fournisseurs d'accès internet d'utiliser l'accès au câble pour proposer des offres très haut débit en utilisant leurs propres box et leurs propres interfaces clients.

    [...]

    Elles doivent donc être proposées à un prix excluant tout effet de ciseau tarifaire et laissant un espace économique suffisant aux concurrents pour se développer. Elles doivent également être proposées à des conditions transparentes, objectives et non-discriminatoires.
    [NDLR : non-discriminatoire avec des FÀS en centaines (par ligne) voire milliers (porte de collecte) d'euros sur la partie services de collecte DSL de Completel et SFR à destination des entreprises [NDLR : donc uniquement les liens ADSL/SDSL avec GTR et garantie de débit pour l'instant, pas les accès grand-public] et inconnus sur la partie offres d'accès au réseau câblé (l'annexe A n'est pas disponible sur le site de l'Autorité). De telles conditions n'excluent pas du tout les FAI associatifs et les TPE/PME locales, noooon, c'est sûr. Mais on n'a pas la même définition de la discrimination « L'engagement de non-discrimination doit permettre en particulier de garantir que les tiers disposeront de conditions identiques à celles appliquées par la nouvelle entité pour ses besoins internes. ».]

    Numericable s'est engagé à céder le réseau DSL de Completel pour permettre l'apparition d'un nouvel opérateur sur le marché des services de télécommunications fixes spécifiques entreprises. Dans l'attente de la réalisation de cet engagement, Numericable s'est également engagé à mettre à disposition les services de collecte DSL de Completel et SFR à destination des entreprises sur l'intégralité des NRA couverts par SFR  et Completel.

    Numericable s'est engagé à proposer cette offre d'accès à des conditions objectives, transparentes et non discriminatoires, pour permettre aux opérateurs de détail de disposer d'une offre leur permettant d'être compétitifs sur le marché de détail. L'engagement de non-discrimination doit permettre en particulier de garantir que les tiers disposeront de conditions identiques à celles appliquées par la nouvelle entité pour ses besoins internes.

    Les offres de référence communiquées par Numericable relatives à l'accès de son réseau câblé et du réseau DSL de SFR et Completel n'engagent pas, à ce stade, l'Autorité de la concurrence. Ils constituent des projets soumis à consultation et sont susceptibles de faire l'objet de modifications.

    [...]

    Afin d'éclairer l'examen de l'Autorité, les tiers intéressés sont invités à présenter leurs observations sur les propositions d'offres de référence communiquées par Numericable Group. Les observations pourront être adressées au service des concentrations de l'Autorité de la concurrence, au plus tard le 9 mars 2015 par voie postale ou électronique, à l'adresse suivante
    [NDLR : la FFDN a-t-elle un rôle à jouer dans cette histoire ? Est-ce pertinent ?] »
    February 23, 2015 at 11:38:06 AM UTC - permalink - http://www.autoritedelaconcurrence.fr/user/standard.php?id_rub=609&id_article=2491
  • Raspberry Pi Home Server - La guerre des clones !
    « L’explosion du marché des nanos ordinateurs est quelque chose qui n’est plus à démontrer. On commence même à en parler dans de médias grands publics. Orange, Banana, Raspberry. On baigne dans une vraie salade de fruits. Au point que lorsque l’on arrive dans ce monde, on peut bien se demander qu’est ce qui fait la différence entre chaque carte et comment faire son choix.

    [...]

    Pour le plaisir, j’ai quand même voulu illustrer la difficulté du choix d’une carte en prenant six constructeurs et en les comparant rapidement entre eux. Pour cela j’ai pris seize des cartes qui me semblent être assez connues et j’en ai fait un petit tableau (en english pour permettre à chacun de le lire) »


    L'initative est salutaire. Dommage qu'il manque CubieBoard et surtout, les OLinuXino qui sont d'excellente facture.

    Via http://news.korben.info/raspberry-pi-home-server-la-guerre-des-clones
    February 23, 2015 at 11:17:36 AM UTC - permalink - http://www.pihomeserver.fr/2015/02/23/raspberry-pi-home-server-la-guerre-des-clones/
  • man sshd [(Server|Client)AliveInterval]
    ServerAliveInterval (dans ssh_config) ou ClientAliveInterval (dans sshd_config) permettent d'envoyer un keepalive à l'autre partie après un timer d'inactivité.

    Super utiles face à un intermédiaire (entre un client SSH et un serveur SSH) qui a un suivi de connexion / NAT un peu stressé (exemple : trop de clients subitement (heure de pointe) donc durée de vie d'une entrée dans la table diminue pour préserver l'équité) ou zélé de base (implémentation douteuse) qui vire trop vite les états en cas d'inactivité.
    February 23, 2015 at 1:24:51 AM UTC - permalink - http://www.openbsd.org/cgi-bin/man.cgi/OpenBSD-current/man5/sshd_config.5?query=sshd_config&sec=5
  • SFR mobile et contrôle parental | Matronix.fr
    « En voulant accéder à mon instance FreshRSS en 3G depuis mon mobile, j’ai obtenu un blocage [...]

    Ce qu’il faut noter :

        Tous les forfaits SFR sans exceptions ont le contrôle parental d’activé (neutralité, toussa, connaissent pas). C’est idiot, une connexion en wifi et le problème est réglé.
        Pour faire sauter cette option activée par défaut, il faut envoyer une copie de sa pièce d’identité par courrier.
        Mais ce courrier n’est pas obligatoire, je vous laisse lire ;)

    Bref SFR, première et dernière fois, vous n’avez pas à décider de ce que je peux voir ou non. »
    February 22, 2015 at 4:13:00 PM UTC - permalink - http://www.matronix.fr/sfr-mobile-et-controle-parental/
  • NS-468 - [RJ45 et RJ11] Cable Tester
    http://www.gotronic.fr/art-testeur-de-cables-reseaux-ns468-15011.htm
    February 22, 2015 at 2:55:24 PM UTC - permalink - http://ftaelectronics.ca/manuals/NS-468CableTesterManual.pdf
  • Obama accuse, sous les critiques, l’Europe d’être protectionniste
    Autant de bullshit dans une déclaration, c'est mignon :)

    « Visiblement irrité par l'attitude des professionnels européens, Barack Obama poursuit sa critique : « Nous avons possédé Internet. Nos sociétés l'ont créé, développé, perfectionné d'une manière qu'ils ne peuvent pas concurrencer ». »

    La commutation de paquets (au lieu de commutation de circuit comme le réseau téléphonique), c'est le projet Cyclades, français, donc européen. Les protocoles de l'Internet sont normalisés à l'IETF, certes association de fait de droit états-unienne mais dont la participation est mondiale. On pourra trouver plein d'exemples de logiciels clés dans le fonctionnement d'Internet qui ne sont pas états-uniens.

    Les sociétés commerciales (ni même l'armée américaine) n'ont pas créées Internet tel qu'on le connaît aujourd'hui ! C'est des talents universitaires (et consommateurs de substances qui donnent des idées, il parait) à Berkeley (TCP/IP, remplaçant de NCP) ! Au contraire, les sociétés américaines (Netflix, Facebook, Google) détruisent Internet pour leur seul profit !


    « Il rejette également l'argument selon lequel les critiques à l'égard de sociétés américaines sont mues par la volonté de protéger les données personnelles. « Cependant, les sociétés spécialisées dans le numérique ont souvent des intérêts qui ne correspondent pas à la protection de la vie privée. Par exemple de nombreuses entreprises gagnent de l'argent grâce à la publicité et les données des utilisateurs vont permettre de mieux les cibler », ajoute-t-il. Barack Obama considère donc que les autorités européennes empêchent l'expansion des sociétés américaines pour des considérations concurrentielles et économiques. Une position fermement critiquée. »

    Différence fondamentale bien connue de point de vue entre l'Europe et les USA sur ce que doit être la vie privée. Ha, sinon, le business numérique c'est pas que de la pub et du profilage hein. Si c'est ça l'innovation ...


    « Stéphane Richard, est également très critique à l'endroit du président américain. Le patron d'Orange explique être « contre toute idée de privatisation du réseau Internet. Si les Etats-Unis ont effectivement créé le web, et nous leur en sommes très reconnaissants, Internet est désormais le bien de l'Humanité. »

    Ha ? Il confond web et Internet ? Le web nous vient, entre autres, d'un britannique (Europe donc) au CERN (Europe bis).

    « Tout le monde contribue à son développement. Et notamment les opérateurs télécoms, qui investissent dans les infrastructures ». Interrogé par Les Echos, le responsable précise que : « l'Europe n'est pas le paillasson numérique de l'Amérique. Nous aussi, nous sommes capables d'innover ». »

    Ha ? On sent le troll neutralité des plateformes (faux débat alimenté par le monde des télécoms/opérateurs réseau pour retarder l'apparition de l'obligation de neutralité des réseaux dans la loi) qui s'approche. :) Il va recommencer avec son bullshit de "les télécoms > *" ? On rappellera que Orange n'a jamais cru en Internet et continuait son délire "Minitel va tout roxxer" ! Niveau innovation c'est sûr que c'est possible, la preuve : il y'a Internet et Internet par Orange (pas IPv6, pas de port tcp/25, DGSE, ...). :)
    February 21, 2015 at 9:49:25 PM UTC - permalink - http://pro.clubic.com/actualite-e-business/actualite-754769-obama-orange-stephane-richard.html
  • Le source routing [simplifié en IPv6 uniquement] sous linux 3.12 et supérieur
    « En effet, avec une seule route par défaut, tous les paquets IP ressortiront via la même interface, pour ma part eth0. Auparavant il fallait jouer avec ip rules, créer plusieurs tables de routage et composer avec tout ça. Si cela vous intéresse, vous pouvez regarder sur lartc.org comment procéder. Pour ma part je trouve que ça fait un peu mal aux cheveux.

    Et bien depuis la version 3.12 du kernel Linux et la clause from, il suffit de deux commandes : ip -6 route add default dev tun0 from 2a00:5881:4008:400::/56 et ip -6 route add default dev eth0 from 2001:470:1f13:138::/64 si je veux répondre sur une IP dans chacun de ces réseaux, sur leur interface respective. Nous obtenons alors une table de routage du genre de :

    default from 2001:470:1f13:138::/64 dev eth0  metric 1024
    default from 2a00:5881:4008:400::/56 dev tun0  metric 1024
    2001:470:1f13:138::/64 dev eth0  proto kernel  metric 4
    2a00:5881:4008:400::/64 dev tun0  proto kernel  metric 256
    fe80::/64 dev eth0  proto kernel  metric 256
    default via fe80::250:fcff:fe4d:c3a4 dev eth0  metric 1024

    Ainsi, mon serveur saura quelle interface utiliser en fonction de l’adresse source. »

    Plus besoin de ip rule et table de routage multiples (voir http://shaarli.guiguishow.info/?xT-HMA), en v6 uniquement avec Linux >= 3.12 \o/
    February 21, 2015 at 4:52:55 PM UTC - permalink - https://www.swordarmor.fr/le-source-routing-sous-linux-312-et-superieur.html
  • /dev/posts/ - Recursive DNS over TLS over TCP 443
    « You might want to use an open recursive DNS servers if your ISP's DNS server is lying. However, if your network/ISP is intercepting all DNS requests, a standard open recursive DNS server won't help. You might have more luck by using an alternative port or by forcing the usage of TCP (use-vc option in recent versions of glibc) but it might not work. Alternatively, you could want to talk to a (trusted) remote recursive DNS server over secure channel such as TLS: by using DNS over TLS over TCP port 443 (the HTTP/TLS port), you should be able to avoid most filtering between you and the recursive server.

    [...]

    The GNU libc resolver has an (undocumented) option, use-vc (see resolv/res_init.c) to force the usage of TCP for DNS resolutions. This option is available since glibc v2.14 (available since Debian Jessie, since Ubuntu 12.04).

    In /etc/resolv.conf:
    options use-vc
    nameserver 2001:913::8

    [...]

    Other libc implementations:
        * The OpenBSD libc seems to have a tcp option for this.
        * Neither the FreeBSD libc, nor the DragonFlyBSD libc, nor the NetBSD libc, not the bionic libc (used by Android and FirefoxOS), nor the Mac OS/X / Darwin libresolv, seem to have a similar option.
        * dietlibc does not handle the options at all (and does not support RES_USEVC and DNS/TCP).
        * uclibc and musl do not have the option and does not handle DNS/TCP at all.
        * klibc do not have real DNS resolution.

    Similar libraries:
        * getdns does not handle the options field at all.

    [...]


    However, AFAIK, unbound currently (v1.5.1) does not verify the validity of the remote X.509 certificate (see connect_sslctx_create which is always called without the verifypem argument). In order to avoid MITM attacks, you might want to add a local stunnel between unbound and the remote DNS server.
    [NDLR : 'tain... Tout le code derrière (if(verifypem && verifypem[0]) -> if(!SSL_CTX_load_verify_locations(ctx, verifypem, NULL)) [on indique où se trouve les certifs d'AC.] -> SSL_CTX_set_verify(ctx, SSL_VERIFY_PEER, NULL) [vérification, SSL_VERIFY_PEER « the server certificate is verified. If the verification process fails, the TLS/SSL handshake is immediately terminated »] ) est prêt en plus :(  Je ne suis pas surpris, on avait ce même comportement de non authentification dans des librairies standards de certains langages comme python, php/curl, php/streams wrapper... et donc de vulnérabilité complète à une attaque active... ]

    [...]

    What about DNSSEC?
    If your local resolver verify the authenticity of the DNS reply with DNSSEC, it will be able to detect a spoofed DNS reply and reject it. But it will still not be able to get the correct reply. So you should use DNSSEC but you might still want to use DNS/TLS. »
    February 19, 2015 at 10:03:27 PM UTC - permalink - http://www.gabriel.urdhr.fr/2015/02/14/recursive-dns-over-tls-over-tcp-443/
  • Errata Security: Extracting the SuperFish certificate [la clé privée et son mot de passe, surtout]
    Via https://twitter.com/ErrataRob/status/568414082820399104

    Un PoC est même disponible : https://canibesuperphished.com/
    Via https://twitter.com/supersat/status/568372787196243968

    Quelle surprise, on ne s'y attendait pas du tout ! :))))
    February 19, 2015 at 3:49:11 PM UTC - permalink - http://blog.erratasec.com/2015/02/extracting-superfish-certificate.html
  • RFC 7465 - Prohibiting RC4 Cipher Suites
    \o/

    Au moins le mouv' est amorcé, reste plus qu'à attendre la mise en œuvre puis à déprécier tous les autres algos qui ont fait leur temps.
    February 19, 2015 at 11:55:53 AM UTC - permalink - http://www.rfc-editor.org/rfc/rfc7465.txt
  • Le constructeur de PC ripou #Lenovo livre ses poubelles avec un #adware pré-installé, quoi vous affiche des pubs dans vos sessions Web.
    « Le constructeur de PC ripou #Lenovo livre ses poubelles avec un #adware pré-installé, quoi vous affiche des pubs dans vos sessions Web. Bien pire, le navigateur est pré-configuré avec une Autorité de Certification [NDLR : X509] pirate (#SuperFish), ce qui permet de casser [NDLR : contourner plutôt : une des 2 parties de la communication est vérolée] TLS (attaque de l’Homme du Milieu) et donc de mettre les pubs même sur les sessions HTTPS. Seule solution : reformater tout PC acheté et y mettre un système d’exploitation de confiance (en attendant que les entreprises capitalistes mettent le malware dans le BIOS). » +1 :'(


    « It looks like Lenovo has been installing adware onto new consumer computers from the company that activates when taken out of the box for the first time.

    The adware, named Superfish, is reportedly installed on a number of Lenovo’s consumer laptops out of the box. The software injects third-party ads on Google searches and websites without the user’s permission.

    [...]

    A Lenovo community administrator, Mark Hopkins, wrote in late January that the software would be temporarily removed from current systems after irate users complained of popups and other unwanted behavior:

    [...]

    Other users are reporting that the adware actually installs its own self-signed certificate authority [NDLR : self-signed ? normal pour un certificat d'AC] which effectively allows the software to snoop on secure connections, like banking websites as pictured in action below.

    This is a malicious technique commonly known as a man-in-the middle attack, where the certificate allows the software to decrypt secure requests [...] If this is true — we’ve only seen screenshots so far — Superfish could be far more dangerous than just inserting advertising.

    [...]

    Reports of Superfish being pre-loaded on Lenovo computers have appeared on forums as early as mid-2014.

    [...]

    Update: Mozilla Firefox does not appear to be affected by the SSL man-in-the-middle issue, because it maintains its own certificate store. »


    « A pretty shocking thing came to light this evening – Lenovo is installing adware that uses a “man-in-the-middle” attack to break secure connections on affected laptops in order to access sensitive data and inject advertising. As if that wasn’t bad enough they installed a weak certificate into the system in a way that means affected users cannot trust any secure connections they make – TO ANY SITE.

    However Superfish’s software has quite a reputation. It is a notorious piece of “adware”, malicious advertising software. A quick search on Google reveals numerous links for pages containing everything from software to remove Superfish to consumers complaining about the presence of this malicious advertising tool.

    Superfish Features:

        Hijacks legitimate connections.
        Monitors user activity.
        Collects personal information and uploads it to it’s servers
        Injects advertising in legitimate pages.
        Displays popups with advertising software
        Uses man-in-the-middle attack techniques to crack open secure connections.
        Presents users with its own fake certificate instead of the legitimate site’s certificate.

    [...]

    This presents a security nightmare for affected consumers.
        Superfish replaces legitimate site certificates with its own in order to compromise the connections so it can install its adverts. This means that anyone affected by this adware cannot trust any secure connections they make.

        Users will not be notified if the legitimate site’s certificate has been tampered with, has expired or is bogus. In fact they now have to rely on Superfish to perform that check for them. Which it does not appear to do.

        Because Superfish uses the same certificate for every site it would be easy for another hostile actor to leverage this and further compromise the user’s connections.

        The user has to trust that this software which has compromised their secure connections is not tampering with the content, or stealing sensitive data such as usernames and passwords.

        If this software or any of its control infrastructure is compromised, an attacker would have complete and unrestricted access to affected customers banking sites, personal data and private messages. »


    ÉDIT du 19/02/2014 à 13h55 :
    « Clubic explique cependant qu'une manipulation permet au départ d'éviter de l'installer.
        «L'utilisateur a la possibilité de refuser l'installation de ce programme en décochant une petite case au moment où il allume pour la première fois son nouveau PC, mais évidemment, peu font attention à ce genre de détails.» [NDLR : ok, c'est cool mais la source / méthodologie pour arriver à cette conclusion n'est pas indiquée.]

    [...]

    Et, si vous n'avez pu l'éviter, «il est très simple de désinstaller Superfish. Voici d'ailleurs une vidéo qui vous explique comment procéder»:
    [NDLR : apparemment, ce n'est pas aussi simple : « Readers should be aware that even after uninstalling the Superfish adware from their machines, the Superfish root certificate will remain. » ;) ]

    [...]

    Rien qu'en 2014, Lenovo a vendu plus de 59 millions de PC, faisant de lui le numéro un du marché, selon Gartner. »


    « It installs a self-signed root HTTPS certificate that can intercept encrypted traffic for every website a user visits. When a user visits an HTTPS site, the site certificate is signed and controlled by Superfish and falsely represents itself as the official website certificate.

    [...]

    Even worse, the private encryption key accompanying the Superfish-signed Transport Layer Security certificate appears to be the same for every Lenovo machine. Attackers may be able to use the key to certify imposter HTTPS websites that masquerade as Bank of America, Google, or any other secure destination on the Internet. Under such a scenario, PCs that have the Superfish root certificate installed will fail to flag the sites as forgeries—a failure that completely undermines the reason HTTPS protections exist in the first place.

    [...]

    Palmer [NDLR : un chercheur en sécurité info semble-t-il] was later able to confirm that the private key for the Superfish certificate installed on his Yoga 2 contained the same private key as a Superfish certificate installed on a different person's Lenovo PC. That means there's a good chance attackers could use the certificate to create fake HTTPS websites that wouldn't be detected by vulnerable Lenovo machines. »

    Ok donc un faux certificat X509 est généré à la volée sur le PC infecté pour chaque site web consulté. Il ne s'agit pas juste de quelques certificats pré-générés valides seulement pour quelques sites web bien connus (exemple : top X Alexa) !)
    FIN DE L'ÉDIT.

    ÉDIT du 19/02/2015 à 15h55 : Et vlaaaaam la clé privée et son mot de passe : http://shaarli.guiguishow.info/?TBUR6w FIN DE L'ÉDIT

    En résumé : un assembleur PC ripou, un adware et la magie de X509. COMBO !
    February 19, 2015 at 10:48:54 AM UTC - permalink - http://seenthis.net/messages/343659
  • Vie privée : et le DNS alors ?
    « Si le serveur autorité de youporn.com était dans le réseau qui allait servir la page www.youporn.com, vu que 10ms après avoir demandé « qui est www.youporn.com ? » à X.X.X.53, X.X.X.80 verrait arriver une requête HTTP « est-ce que je peux avoir /watch/9912017/sexe-alcool-et-vie-privee/ ? ». Et donc globalement, à part moi-même et YouPorn, personne ne serait au courant de mon penchant pour les chatons dans les tuyaux. »

    Non ! au moins un des serveurs DNS qui fait autorité sur com. serait aussi informé puisque le récursif lui demandera « www.youporn.com. A ? » et qu'il répondra : « youporn.com. 172800 IN NS pdns3.ultradns.org. [...] ». S'il ne le fait pas, c'est qu'il a déjà la délégation en cache et donc... qu'il a déjà demandé dans le passé.


    « Afin de bien voir l’ampleur de la catastrophe, j’ai développé un outil (zone github.com résolue par Dyn, donc Dyn est maintenant au courant que vous avez achetez un cadeau à votre petit·e ami·e sur Amazon pour la Saint-Valentin et que vous savez coder, ce qui vous classe en plus dans le 0.1% des geeks en couple :P) qui analyse les serveurs autorités des 100.000 sites les plus fréquentés au monde (liste fournie par Alexa, alexa.com servie par Amazon, donc en plus on sait maintenant que vous vous intéressez au web).

    Après 4h de requétage DNS intensif, le résultat complet est disponible ici, référençant quelques 23 578 serveurs autorités (pour 100.000 sites ! On devrait en avoir quelques 200.000 si tout le monde s’auto-hébergeait !!!).
    Le résultat est sans appel :
    Fournisseur NS % % cumulés
    1. awsdns 25912 9,72% 9,72%
    2. cloudflare.com 16808 6,31% 16,03%
    3. domaincontrol.com 9626 3,61% 19,64%
    4. dnsmadeeasy.com 8786 3,30% 22,94%
    5. dynect.net 8234 3,09% 26,03%
    6. akamai 7056 2,65% 28,68%
    7. ultradns 4921 1,85% 30,52%
    8. registrar-servers.com 3293 1,24% 31,76%
    9. name-services.com 3079 1,16% 32,92%
    10. hichina.com 3041 1,14% 34,06%

    Amazon héberge à lui tout seul 10% du top 100k. Le top 10 des fournisseurs représente un tiers du trafic. Le top 50 intercepte la moitié du trafic DNS. Il faut attendre d’avoir intercepté plus de 80% du trafic pour enfin voir des gens s’héberger en propre (StackOverflow, Reddit…).

    Si on regarde uniquement le top 10k, les 10 plus gros fournisseurs draînent 43% du trafic, et pire sur le top 1000, les 3 plus gros se taillent la part du lion avec 33% de part de marché…

    En bref, il suffit de trouilloter un très petit nombre de prestataires pour pouvoir suivre à la trace une bonne moitié de la planète…
    On constate même que les marketeux ont bien compris l’intérêt du tracking par DNS, avec par exemple la présence de l’Observatoire des marques (5 NS du top 10k et 77 NS du top 100k) ou encore MarkMonitor (85 NS du top 10k et 693 NS du top 100k) et qui n’ont pour unique but que de surveiller le DNS pour dresser des stats de fréquentation… »

    Pour des infos complémentaire vie privée <-> DNS, voir aussi l'excellent DNS privacy considerations - https://tools.ietf.org/html/draft-ietf-dprive-problem-statement-01
    February 19, 2015 at 10:30:48 AM UTC - permalink - https://blog.imirhil.fr/vie-privee-et-le-dns-alors.html
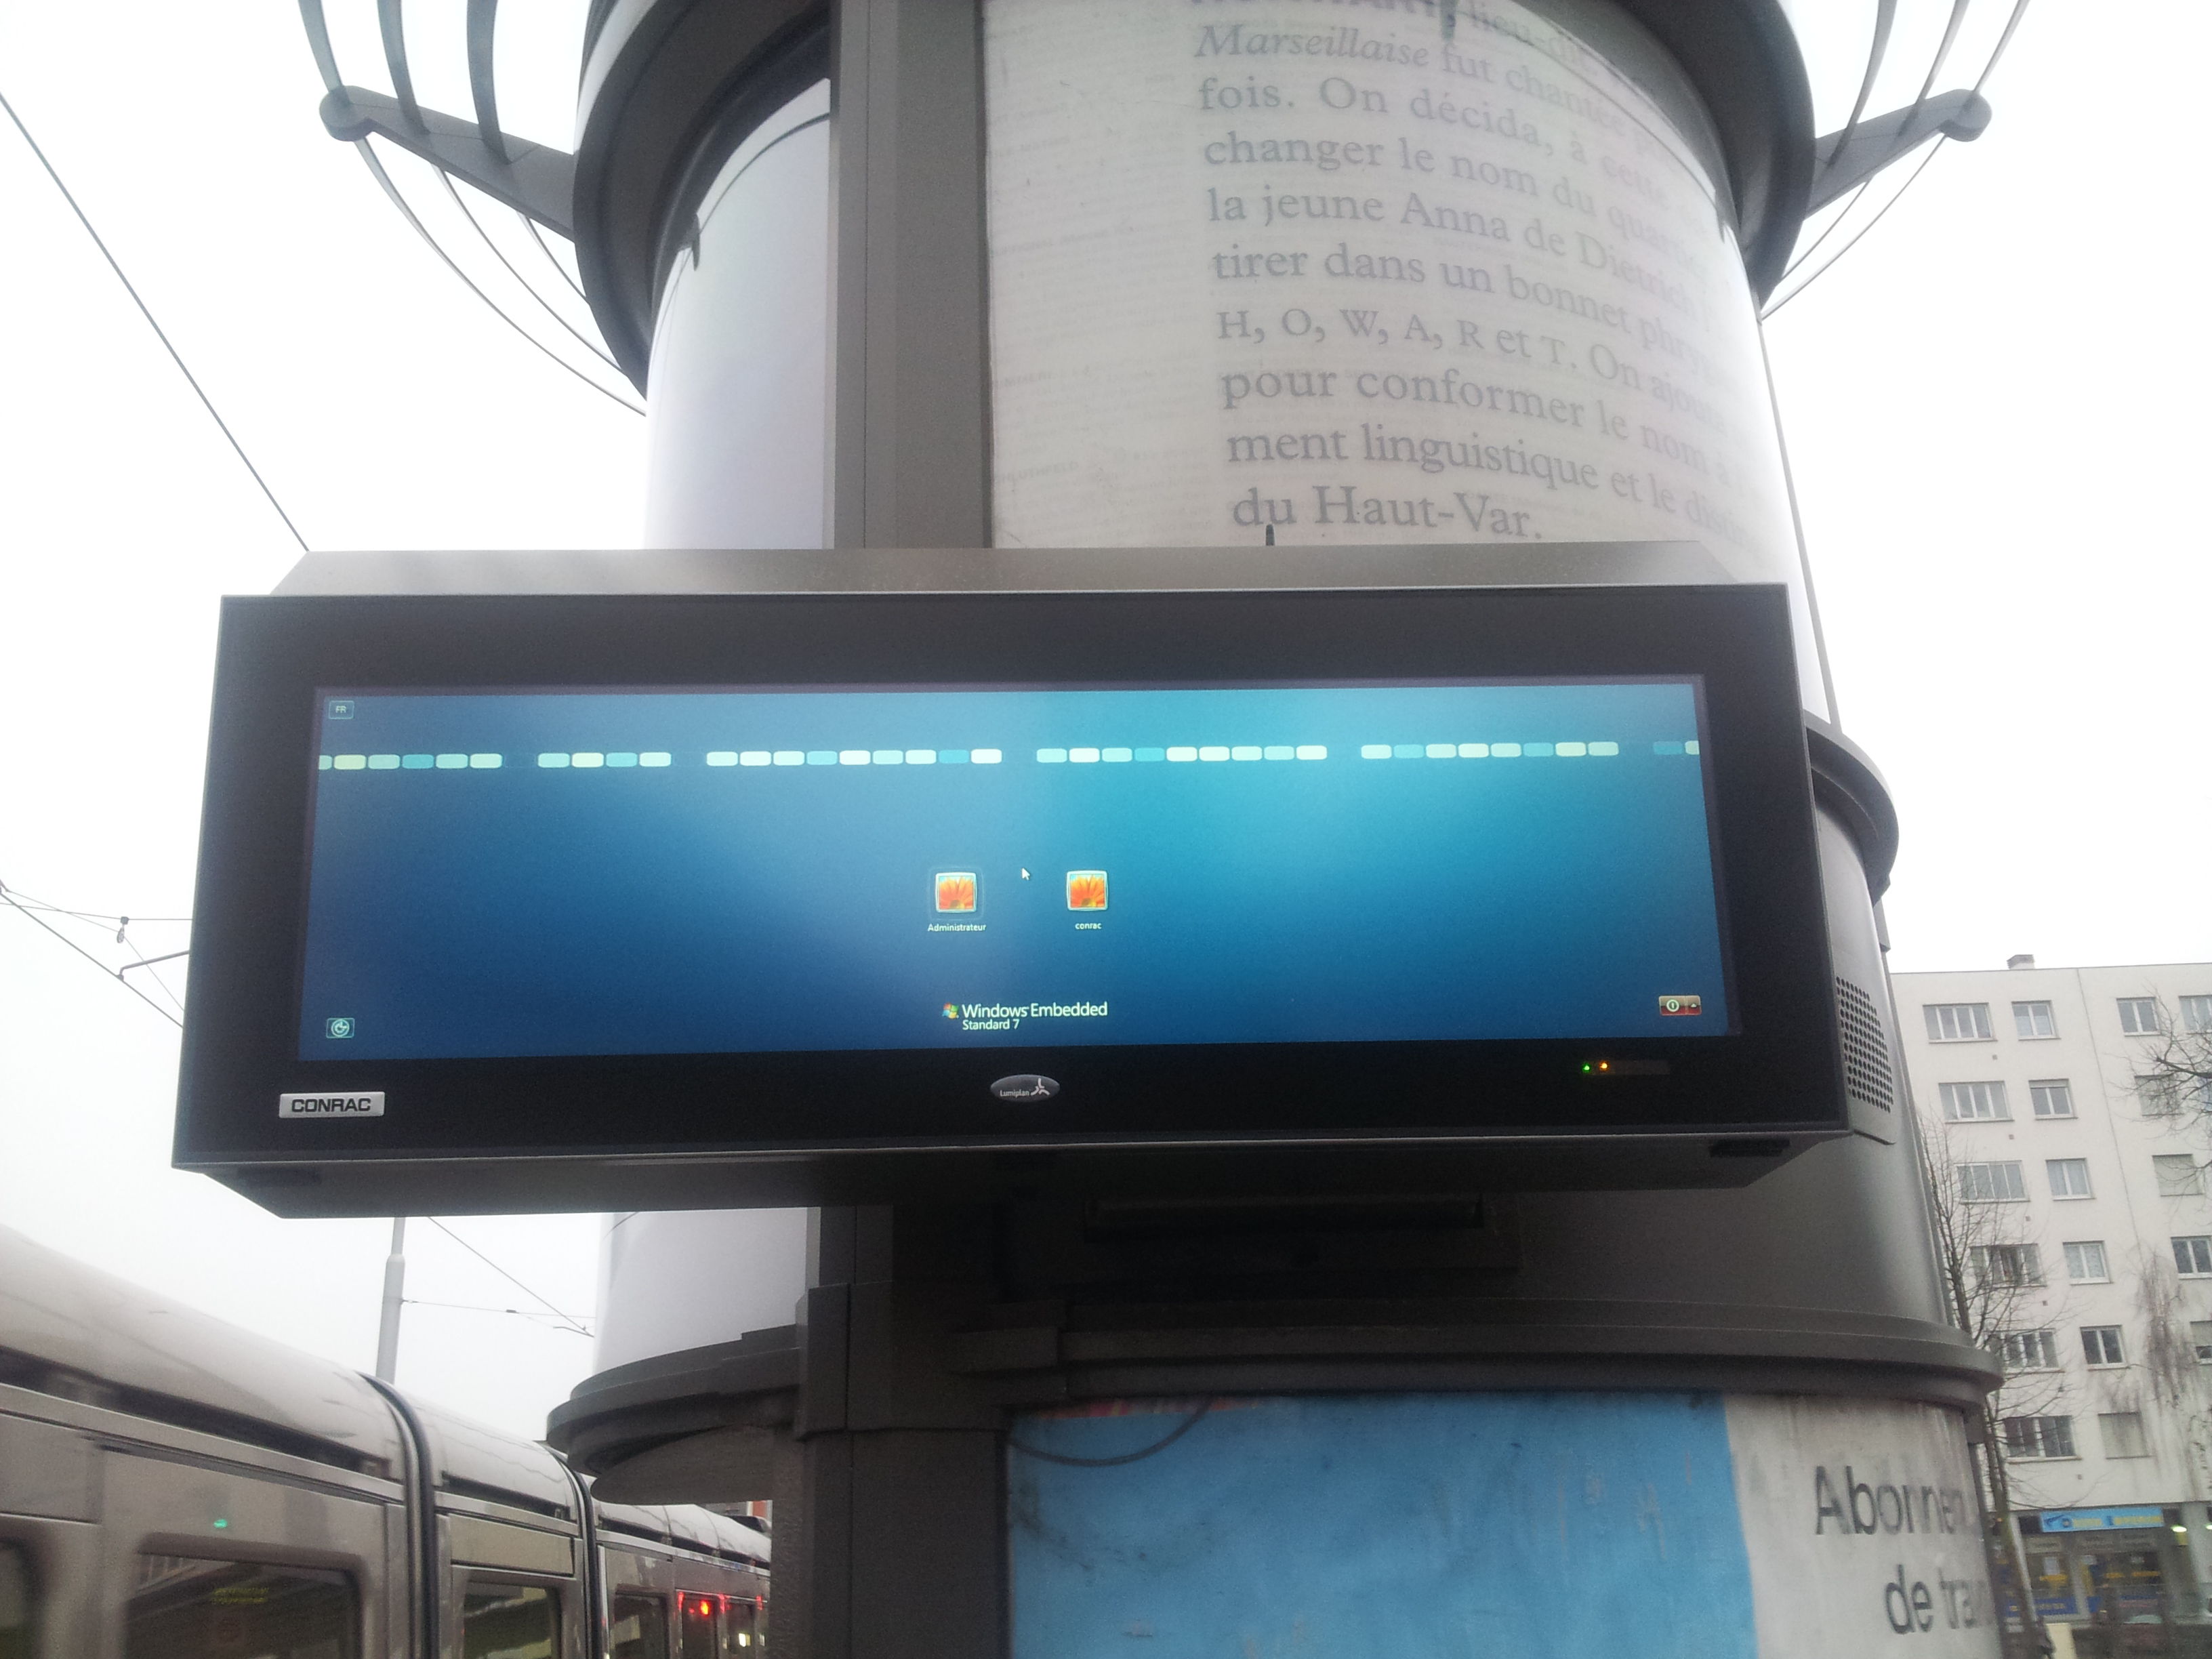
  • Changement des écrans d'affichage des horaires aux arrêts de tram de la Compagnie des Transports Strasbourgeois et l'enfer winwin
    La Compagnie des Transports Strasbourgeois a changé les écrans d'affichage des horaires aux arrêts de tramways : on passe d'écrans à LEDS à des écrans+ordinateur. C'est encore en cours de déploiement (exemple : ligne A, tronçon Illkirch - Rotonde : OK, esplanade : NOK).

    D'une part, ces nouveaux écrans sont moins lisibles et probablement plus consommateurs en énergie (LEDs versus écran complet + ordi derrière).

    D'autre part, ils fonctionnent sous winwin Embedded ! N'importe quel système d'exploitation libre et gratuit développé en toute transparence par des communautés mondiales (famille GNU/Linux ou BSD) est capable de remplir une mission d'affichage aussi simple mais non, il faut avoir recours au produit propriétaire et payant fourni par une multinationale états-unienne opaque qui pratique l'évasion fiscale ! Il faut absolument utiliser des produits à l'éthique douteuse et jeter l'argent public et celui des usagers (vente de titres de transport) par la fenêtre !

    Oui, je suis conscient que ce n'est pas évident car seulement quelques sociétés commerciales fournissent des « panneaux lumineux électroniques destinés à l'affichage d'informations dynamiques » basés sur un système d'exploitation libre GNU/Linux : Data Modul, Eyevis, Conrac,... et que ces sociétés ne sont peut-être pas en capacité de supporter un "gros" projet comme celui de la CTS. Peut-être que le système d'information derrière est codé/intégré par une société commerciale qui dev' sur winwin only... Mauvais prestataires, essayer de changer de prestataires.

    Oui, la CTS a eu recours à un prestataire externe dans le cadre d'un appel d'offres public (http://ted.europa.eu/udl?uri=TED:NOTICE:206188-2013:TEXT:FR:HTML&src=0). Néanmoins, la CTS aurait pu définir l'utilisation de logiciels libres par le prestataire comme un critère de choix ou, tout au moins, comme un souhait fort (afin que l'appel d'offres ne soit pas fermé donc potentiellement invalidé). Ce type d'action favoriserait l'intérêt commun, éveillerait l'intérêt de fournisseurs de solutions libres qui se sentent habituellement exclus d'office des appels d'offres publics et inciterait le marché à devenir plus éthique.

    Qu'on ne vienne pas me parler de coûts annexes à ceux des licences qui rendrait le logiciel propriétaire et payant plus intéressant : on ne s'adresse pas à des utilisateurs finaux (il ne s'agit pas de postes de travail dans une entreprise, une administration ou une école) donc les coûts de formation sont inexistants. Nous sommes sur un service de base (de l'affichage quoi !) d'un service existant donc le besoin (et donc le coût) en support payant pour migrer et maintenir le système est, au mieux inexistant, au pire strictement égal à l'actuel.

    Bon, en même temps, à quoi s'attendre de la part d'une compagnie de transports en commun qui utilise du propriétaire à tous les niveaux (dev' des solutions internes, bornes/distributeurs aux arrêts de tram, bases de données Oracle (en cours de migration vers MS SQL server), serveurs mails, ...) et qui fait de l'open data fermé (https://strasweb.fr/2012/08/18/opendata-cts/) ? Pour moi, cela démontre avant tout un manque de volonté de la CTS plutôt qu'un manque de fournisseurs / marché public aux procédures strictes.

    Bon, pour être honnête, la CTS utilise un peu de GNU/Linux pour au moins les sauvegardes et les transmissions. Joie ! C'est comme pour la défense (http://www.nextinpact.com/news/79148-le-contrat-entre-defense-et-microsoft-sera-reconduit-april-scandalisee.htm), il y'a un foutu partenariat avec MS ou quoi ?!

    C'est dommage... Ne pas utiliser de solutions éthiques pour résoudre des problématiques aussi simples...


    Nous (un groupe informel de 18 personnes) avons exprimé notre mécontentement par mail à la CTS et à Lumiplan (prestataire) hier (18/02) sur la base des arguments présentés ci-dessus (et réciproquement, d'ailleurs). Réponse standard "mail transmis aux personnes concernées". Via des voix en off, nous savons :
        - Que le mail est parvenu jusqu'au chef de projet concerné ;

        - Que notre mail a produit uniquement un effet minimal (aka "il sera bien vite oublié") mais qu'il a au moins produit de l'effet... À force de gratter et sur un malentendu, on arrivera peut-être un jour à ce que la CTS reconsidère ce choix en faveur de logiciels libres ;

        - La CTS a uniquement imposé les fonctionnalités dans le cahier des charges et le système d'exploitation n'est clairement pas un critère décisif ;

    En attente d'une éventuelle réponse de la part de la CTS...
    February 19, 2015 at 2:09:27 AM UTC - permalink - http://www.guiguishow.info/wp-content/uploads/2015/02/cts_ecran_tram_hohwart_winwin.jpg
  • Using Look-ahead and Look-behind - Johndescs's mini-recording
    grep -P (version récente).
    Autre ressource intéressante sur les regex look ahead/behind : http://carijansen.com/2013/03/03/positive-lookahead-grep-for-designers/

    Exemple concret :
    On a un fichier contenant des lignes de la forme :
    « blablablabla blablablabla id=666 blabla
    blablablabla blablablabla id=42 blabla »

    On veut extraire les ID et les trier par ordre croissant afin de récupérer l'ID le plus élevé (qui n'est donc pas forcément à la dernière ligne du fichier).

    Sans ces regex, on ferait : grep -oE "id=[0-9]+" <fichier> | grep -oE "[0-9]+$" | sort -g | tail -n1
    Avec une regex look-behind : grep -Po "(?<=id=)[0-9]+" <fichier> | sort -g  | tail -n1
    February 18, 2015 at 11:04:39 AM UTC - permalink - http://home.michalon.eu/shaarli/?q1Sjuw
  • Duplicate SSH Keys Everywhere
    « Back in December when I revamped the SSH banner and started collecting the fingerprint I noticed an odd behavior. It turns out that a few SSH keys are used a lot more than once. For example, the following SSH fingerprint can be found on more than 250,000 devices!

    [...]

    It looks like all devices with the fingerprint are Dropbear SSH instances that have been deployed by Telefonica de Espana. It appears that some of their networking equipment comes setup with SSH by default, and the manufacturer decided to re-use the same operating system image across all devices.

    The next duplicated fingerprint on the list comes in at around 200,000 devices, followed by another one used by 150,000 devices. By analyzing the facets it's easy to get a picture of systemic issues that plague both hardware manufacturers as well as ISPs/ hosting providers. »

    Via https://twitter.com/Keltounet/status/567974628024582144
    February 18, 2015 at 10:32:02 AM UTC - permalink - https://blog.shodan.io/duplicate-ssh-keys-everywhere/
Links per page: 20 50 100
◄Older  
page 261 / 306
Newer►
Mentions légales identiques à celles de mon blog | CC BY-SA 3.0

Shaarli - The personal, minimalist, super fast, database-free, bookmarking service by the Shaarli community