6120 links
  • GuiGui's Show
  • Home
  • Login
  • RSS Feed
  • ATOM Feed
  • Tag cloud
  • Picture wall
  • Daily
Links per page: 20 50 100
◄Older  
page 246 / 306
Newer►
  • Loi Renseignement : la saisine constitutionnelle du président de la République - Next INpact
    « Jean-Louis Debré, président du Conseil constitutionnel, avait prévenu une nouvelle fois François Hollande mercredi : pas de saisine blanche sur la loi sur le renseignement, tout juste adoptée par le Parlement. Par cette demande, le haut magistrat exige du président de la République une saisine détaillée, motivée, accompagnée d'arguments et pas une demande d’examen globale. Nous avons pu nous procurer la saisine adressée hier matin par l’Élysée. Ce n’est certes pas une saisine blanche, mais on reste très (très très) loin du mémoire de la Quadrature du Net, FDN et FFDN.

    François Hollande commence par vanter les charmes de sa loi,[...] L’introduction fleurie est suivie d’un descriptif des articles : les finalités autorisant le renseignement, les règles destinées aux professions dont le secret est garanti (magistrats, journalistes, parlementaires, avocats), l’intervention éventuelle du Conseil d’État, etc. Bref, l’Élysée se contente de présenter sous son meilleur angle son texte, d’en esquisser les grandes lignes, pour terminer son ébauche par une demande très globale[...]

    On notera ainsi que le président de la République s'appuie sur une numérotation antérieure du texte, les articles ayant été réagencés en bout de course à l'Assemblée nationale. En l'état de sa numérotation, sa saisine fait l'impasse sur les sondes implantées directement chez les opérateurs ou encore sur la surveillance internationale.

    [...]

    La saisine de François Hollande reste très vaste puisqu'elle ne soulève aucune question constitutionnelle précise. Ce n’est pas une saisine blanche, mais elle reste très lumineuse... Un tel spectre est intéressant pour les partisans du texte : en fonction de l’étendu des réponses attendues du Conseil constitutionnel, cela devrait raboter les futures questions prioritaires de constitutionnalité, puisqu’on ne peut adresser de QPC sur une disposition déjà examinée. »
    June 26, 2015 at 11:10:47 AM UTC - permalink - http://www.nextinpact.com/news/95567-loi-renseignement-saisine-constitutionnelle-president-republique.htm
  • Wikileaks ternit le Lustre français : Reflets
    « Wikileaks a commencé à dévoiler le compte-rendu d’écoutes américaines à l’encontre de l’Elysée. Sous Jacques Chirac, Nicolas Sarkozy et François Hollande. Et des quelques comptes rendus déjà dévoilés, apparait … une grosse claque.

    Nicolas Sarkozy, roi du monde et best friend auto-proclamé des Etats-Unis est visiblement, en privé, beaucoup moins fier de la qualité de ses superbes relations avec l’Oncle Sam. Il ressemble plutôt à  « ouin-ouin« . Nicolas Sarkozy se plaint. Les Etats-Unis l’ont envoyé paitre alors qu’il avait proposé un accord de coopération bilatérale en matière d’espionnage. Pas grave, il va réitérer. Et pendant ce temps là… La NSA écoute son conseiller diplomatique. Une situation qui n’a pas changé au fil des ans puisque Wikileaks publie des compte-rendus d’écoutes de François Hollande. Les deux président qui ont livré aux Etats-Unis des tonnes de métadonnées dans le cadre de l’accord Lustre se sont visiblement fait rouler dans la farine par les Américains. Mais c’est un détail, évidemment.

    Dernier point amusant : les méthodes de la NSA pour espionner la France. La mise sur écoute de téléphones portables (ou pas) et, semble-t-il, le piratage de satellites de communication.

    [...]

    Le 24 mars 2010, donc, Nicolas Sarkozy se plaint que sa proposition pour un accord de coopération bilatérale en matière de renseignement ait été rejeté par les Etats-Unis. Mais il veut le reproposer. Selon Le Monde, l’accord Lustre a été mis en place fin 2011

    [...]

    « As Vimont and Levitte understand it, the main sticking point is the U.S. desire to continue spying on France. » »
    June 26, 2015 at 11:04:15 AM UTC - permalink - https://reflets.info/wikileaks-ternit-le-lustre-francais/
  • Blog Stéphane Bortzmeyer: RFC 7568: Deprecating Secure Sockets Layer Version 3.0
    « Ce nouveau RFC formalise un point déjà bien connu des experts en sécurité : le dernier survivant de la famille SSL, SSL version 3, a de graves failles et ne doit pas être utilisé.

    [...]

    Bien plus longue, la section 4 décrit pourquoi SSL v3 est cassé sans espoir de réparation. Première raison, qui a permis la faille POODLE (cf. un bon article d'explication pour tous), c'est que le remplissage en mode CBC n'est pas spécifié (et donc pas vérifiable par le pair). Autre faille, SSL v3 fait forcément du MAC-then-encrypt, ce qui est aujourd'hui considéré comme dangereux. TLS fait aussi du MAC-then-encrypt par défaut mais on peut le changer (RFC 7366) grâce aux extensions. Or, SSL v3 n'a pas la notion d'extensions.

    Les algorithmes de chiffrement stream de SSL v3 ont tous des défauts sérieux, par exemple RC4 est désormais officiellement abandonné (RFC 7465). Question condensation, ce n'est pas mieux, certaines opérations de SSL v3 imposant MD5 (RFC 1321, abandonné par le RFC 6151).

    L'échange de clés dans SSL v3 a aussi des failles permettant à un homme du milieu de se placer. Corrigées dans TLS par des extensions, elles ne sont pas corrigeables en SSL v3.

    Toujours en raison de son manque d'extensibilité, SSL v3 ne peut pas avoir certaines des nouvelles fonctions développées depuis sa naissance. Pas d'algorithmes dans les modes AEAD (RFC 5246, section 6), pas de courbes elliptiques (RFC 4492), pas de reprise d'une session existante sans état sur le serveur (RFC 5077), pas de mode datagramme pour UDP (RFC 6347), pas de négociation de l'application utilisée (RFC 7301). »
    June 26, 2015 at 10:43:35 AM UTC - permalink - https://www.bortzmeyer.org/7568.html
  • Hazelcast.org
    Hazelcast permet de monter des clusters Java pour distribuer des maps (associations clé<->valeur). Le tout est stocké en mémoire donc c'est supposé être rapide.

    À la base, je voulais qu'une même map soit recopiée intégralement sur tous les membres de mon cluster. L'idée est que j'ai un point d'injection et N points de lecture. L'idée est que l'intégralité des données soit au plus près du code qui va en avoir besoin car 1) je ne sais pas quelle donnée je peux avoir besoin parmi l'ensemble à un instant T car ça dépend du trafic réseau entrant ; 2) j'ai besoin que ça aille vite puisque derrière c'est une topologie Storm qui a besoin des données pour faire un traitement sur un échantillon de paquets réseau entrant... Chaque worker (unité de traitement sur un membre du cluster) Storm lance un client Hazelcast qui se connecte au serveur standalone local qui, lui, fait partie du cluster global avec les autres membres du cluster Storm/Hazelcast.

    Hazelcast permet cela avec son implémentation ReplicatedMap. Mais plusieurs problèmes :
        - c'est encore récent et donc pas forcément aussi fiable et performant que le reste des fonctionnalités Hazelcast ;

        - la cohérence des données entre les membres du cluster n'est pas assurée, c'est écrit dans la doc. Pas de retransmit au niveau réseau, rien de rien, contrairement aux map distribuée "standard". Et ça se voit et, dans mon cas d'usage, c'est juste inutilisable ;

        - le client (le worker Storm), se connecte bien au serveur lourd local mais se fait rediriger vers un autre membre du cluster ! Ce qui fait que si tous les autres membres tombent, alors ce client ne pourra pas récupérer la map alors que le serveur standalone a une copie complète de la map en local ! Je n'ai trouvé aucune option de configuration à passer lors de la création d'un ClientConfig pour corriger ce comportement...

        - les ReplicatedMap ne sont pas encore accessibles avec l'API REST (HTTP) http://docs.hazelcast.org/docs/latest/manual/html/restclient.html


    Je me suis replié sur une Map distribuée avec un « backup-count » = au nombre de membres dans le cluster Hazelcast. Ainsi, la map est bien répliquée sur chaque membre. On peut aussi se débrouiller avec le near cache (http://docs.hazelcast.org/docs/latest/manual/html/map-nearcache.html) mais je n'ai pas réussi.

    L'injection dans une map est longue et bloquante (indépendamment du backup-count) donc je vous recommande donc de créer votre map en local puis de faire un mapHazelcast.putAll(mapLocale) quand vous l'aurez remplie puis de continuer l'actualisation (retrait/ajout d'une entrée de temps en temps) directement dans la map Hazelcast. Ça gagne un temps monstrueux sur 4 map de 750000 entrées (plusieurs heures à 15 mns !).


    Bref, ça fonctionne, très bonne lib Java... mais Hazelcast est quand même extrêmement consommateur en RAM.


    Je n'ai pas testé les solutions concurrentes comme ehcache qui ont l'air bougrement compliquées avec des dépendances...
    June 25, 2015 at 4:38:49 PM UTC - permalink - http://hazelcast.org/
  • Nom de domaine ! Une constellation de .porn, .rocks et .fail
    « Je me suis rendu compte qu’un nom de domaine perso est moins important que le choix d’une signalisation convergeant vers ce nom, et peut-être qu’il ne faut plus maintenant considérer les site web personnels comme une destination en soi mais plutôt comme une constellation de différents noms de domaine qui pointent tous vers un univers particulier. Je m’explique :

    Récemment, la chanteuse Taylor Swift a fait l’actualité en s’attribuant le nom de domaine taylorswift.porn. Le pointeur .porn fait lui aussi partie des nouvelles variantes de gTLD, et T. Swift, en femme d’affaire avisée, a devancé tout le monde en le verrouillant. Ma première réaction en entendant l’info fut le désarroi, seulement parce que j’aurais pu déposer moi-même taylorswift.porn le mois dernier ; pas pour la faire chanter  bien entendu ni pour lui revendre le nom plus cher (pratique courante), mais simplement pour le relier à johnvonsothen.com. L’idée étant qu’il doit exister un très large aréopage de jeunes hommes surfant sur le net à la recherche des clips pornos de Taylor Swift n’attendant que de venir grossir les rangs de mes lecteurs.

    Selon mon employeur, le magazine Vanity Fair, les célébrités et les grands groupes avaient jusqu’au 1er juin pour déposer leurs .sucks ou leurs .fail respectifs. Passé cette date, les langues de pute pourraient laisser libre cours à leur malveillance. C’est peut-être la raison pour laquelle marinelepen.sucks n’est plus libre, ce qui est bien dommage parce que j’espérais relier ce nom de domaine à johnvonsothen.com, pour que tous ceux qui partagent cette opinion puissent se retrouver sur mon site. Si les visiteurs en profitaient pour lire mon blog par la même occasion, mieux encore. C’est ce que les spécialistes des médias nomment « la convergence ». »

    Oui enfin Google Bubble (le fait que Google personalise les résultats de recherche et donc les mêmes mots clés ne donnent pas les mêmes résultats sur deux machines différentes puisque profiles individuels différents) + le fait qu'un nom de domaine ne te places pas systèmatiquement en haut d'une recherche + le fait que les moteurs de recherche, Google en premier adapteront leurs algorithmes pour éviter les abus, tout ça va faire que cette logique de marketing de l'individu ne fera pas tout.

    Via http://seenthis.net/messages/384341
    June 25, 2015 at 3:53:30 PM UTC - permalink - https://blogs.mediapart.fr/blog/john-von-sothen/240615/nom-de-domaine-une-constellation-de-porn-rocks-et-fail
  • Grève des taxis : les syndicats pas convaincus par la proposition de Cazeneuve | France info - Mitsu'liens
    « 13h12 : Nordine Damane, de FO Taxis, répond aux propositions du ministre de l'Intérieur Bernard Cazeneuve, qui a demandé au préfet de police de Paris de prendre un arrêté interdisant UberPop : "Ca n'est pas suffisant (...). Quand il s'agit de terrorisme, les sites qui font l'apologie du terrorisme ne sont pas hébergés en France, on arrive à les bloquer, mais pas les Uber." »

    Voilà voilà, on va y arriver à la censure pour toute raison en fonction des idées/croyances/activités de chacun...
    June 25, 2015 at 3:45:06 PM UTC - permalink - https://suumitsu.eu/links/?LMDPeA
  • Unbound documentation [ mettre en place simplement un DNS menteur ]
    On a un cluster Storm/Kafka/Zk. Entre eux, les membres du clusters doivent se parler via un réseau privé adressé en RFC1918. Mais, des machines externes au cluster doivent orchestrer le travail sur le cluster (typiquement le storm-supervisor est en dehors de ce cluster) ou bien pousser/recupérer des données dans les kafka.

    Les machines du cluster sont enregistrées dans la zone DNS publique X.cluster.compagny.example (mais cluster.compagny.exemple n'est pas une zone). Le plus simple consiste donc à installer un unbound qui mentira lorsqu'il est interrogé pour X.cluster.compagny.example et qui transférera les autres requêtes à un servuer DNS récursif déjà existant. L'adresse de ce unbound sera mis dans le /etc/resolv.conf des membres du cluster. En revanche, il ne sera pas utilisé par les machines externes.

    Ainsi les machines du cluster qui interrogent le Unbound obtiendront une IP privée pour un nom X.cluster.compagny.exemple, obtiendront une réponse non falsifiée pour tous les autres noms et les autres machines n'utilisant pas ce Unbound pour résoudre les noms obtiendront une IP publique pour un nom X.cluster.compagny.exemple

    Et hop, le bout de conf' Unbound kiVaBien :
    server:
        # On écoute sur lo v4
        interface: 127.0.0.1

        # On écoute sur l'if publique v4
        interface: 192.0.2.1

        # On autorise l'intégralité de l'espace adressage IPv4 car trop de ranges
        # à autoriser sinon :( Netfilter veille donc on n'a pas un récursif ouvert !
        access-control: 0.0.0.0/0 allow


        # The following line will configure unbound to perform cryptographic
        # DNSSEC validation using the root trust anchor.
        auto-trust-anchor-file: "/var/lib/unbound/root.key"


        ## On ment pour X.cluster.compagny.exemple
        # Si X.cluster.compagny.exemple. n'existe pas dans fichier, Unbound tentera
        # de résoure via récursif (cf ci-dessous). Utile pour les oublis lors
        # du déploiement de nouveaux membres du cluster
        local-zone: "cluster.compagny.exemple." transparent

        # Les mensonges pour X.cluster.compagny.exemple.
        local-data: "1.cluster.compagny.exemple.  IN  A 172.16.0.1"
        local-data: "2.cluster.compagny.exemple.  IN  A 172.16.0.2"
        local-data: "3.cluster.compagny.exemple.  IN  A 172.16.0.3"
        local-data: "4.cluster.compagny.exemple.  IN  A 172.16.0.4"
        local-data: "5.cluster.compagny.exemple.  IN  A 172.16.0.5"
    [...]

        ## On forward toutes les autres requêtes à un récursif
        # (mutualisation de cache). Normalement interne mais
        # ici c'est juste un exemple
        forward-zone:
            name: .
            forward-addr: 89.234.141.66


    Sur un membre du cluster :
    $ dig +short 2.cluster.compagny.exemple
    172.16.0.2

    Sur une machine externe au cluster :
    $ dig +short 2.cluster.compagny.exemple
    192.0.2.12
    June 25, 2015 at 12:55:24 PM UTC - permalink - https://www.unbound.net/documentation/unbound.conf.html
  • Java IO - URL reading, Tailing etc..
    Un tail -f en Java ? C'est dans l'Apache Commons IO : https://commons.apache.org/proper/commons-io/
    \o/
    June 25, 2015 at 12:43:40 PM UTC - permalink - http://www.studytrails.com/java-io/url-reading-tailing-reverse-reading.jsp
  • Apache HttpComponents - HttpComponents HttpClient Overview
    Une lib HTTP en Java kiMarche et avec une doc' complète mais aussi des exemples simples pour démarrer vite ? Apache HTTP client. \o/

    Merci Christian. :)
    June 25, 2015 at 12:28:40 PM UTC - permalink - https://hc.apache.org/httpcomponents-client-4.4.x/index.html
  • @JsonProperty avec Boon
    Lorsque vous utilisez le parser json de Boon (voir : http://shaarli.guiguishow.info/?zM794Q) et que vous avez des noms json qui ne peuvent pas devenir des noms de variable Java comme as-path (tiret), ipv4 unicast (espace),... vous pouvez utiliser @JsonProperty pour faire un binding entre le nom json invalide et un nom de variable.

    Exemple :
    @JsonProperty("as-path")
    private List<Integer> aspath;
    => le nom json as-path est associé à la variable aspath.

    Petite subtilité : il faut activer l'utilisation de cette directive lors de la création de la factory avec useAnnotations()...

    Exemple complet :
    JsonSerializerFactory serializerFactory = new JsonSerializerFactory().useAnnotations();
    JsonParserFactory parserFactory = new JsonParserFactory();
    ObjectMapper omapper =  JsonFactory.create(parserFactory, serializerFactory);
    File file = new File("/tmp/test");
    BGPAnnounce userFromFile = omapper.readValue(file, BGPAnnounce.class);
    June 25, 2015 at 11:47:55 AM UTC - permalink - http://shaarli.guiguishow.info/?3qQZMA
  • La Loi Renseignement adoptée définitivement. Et maintenant ?
    « Au lendemain du Sénat, l'Assemblée nationale a adopté définitivement mercredi soir le projet de loi sur le renseignement, tel que modifié par la commission mixte paritaire (CMP). Comme la veille, le Gouvernement a fait adopter au préalable son amendement qui supprime le traitement discriminatoire réservé aux étrangers et aux exilés.

    [...]

    Désormais adopté dans les mêmes termes par le Sénat et par l'Assemblée Nationale, le projet de loi sur renseignement pourra être promulgué dès que le Conseil constitutionnel aura rendu son avis. Il sera saisi dans les prochains jours par le président de la République, ce qui n'avait jamais été fait depuis 1958, par le président du Sénat, et par des parlementaires. Par ailleurs la Quadrature du Net et les associations FDN / FFDN ont préparé un recours complémentaire de 120 pages.

    [...]

    Sauf à ce que l'avis soit rendu rapidement, ce qui paraît improbable, la loi sur le renseignement entrera (en tout ou partie) en vigueur à la fin du mois de juillet ou au début du mois d'août, comme nous l'avions anticipé. Certaines dispositions, telles celles relatives aux boîtes noires de détection des comportements suspects sur internet, n'entreront effectivement en application qu'après signature d'un décret qui sera classé secret-défense. Sauf indiscrétions, il n'y aura donc pas possibilité de savoir quand la loi sera effectivement mise en oeuvre. »
    June 24, 2015 at 8:44:49 PM UTC - permalink - http://www.numerama.com/magazine/33504-la-loi-renseignement-adoptee-definitivement-et-maintenant.html
  • Le projet de loi sur le renseignement voté au Sénat - Next INpact
    Sans surprise...

    « Comme nous l'annoncions ce matin, le projet de loi sur le renseignement est passé cet après-midi par le Sénat, après des débats en commission mixte paritaire. Les modifications de la commission ont été votées par le Sénat. Nos confrères de l'AFP indiquent que « les groupes Les Républicains (LR) et socialiste, ainsi qu'une partie des centristes, ont voté pour. Les communistes, les écologistes ont voté contre. La quasi-majorité du RDSE (à majorité PRG) s'est abstenue ».

    [...]

    Parmi les dispositions controversées, ce passage devant le parlement supprime le régime de surveillance des étrangers, sans avis de la commission de contrôle, qui était jugé disproportionné. Une autre disposition concerne les lanceurs d'alerte, qui ne pourront révéler des informations sensibles devant la commission de contrôle. »
    June 24, 2015 at 12:08:41 PM UTC - permalink - http://www.nextinpact.com/news/95530-le-projet-loi-sur-renseignement-votee-au-senat.htm
  • Loi Renseignement : les non-résidents mieux protégés, les lanceurs d’alerte beaucoup moins - Next INpact
    « Le projet de loi sur le renseignement sera débattu puis voté par les sénateurs à partir de 16 heures, aujourd’hui. Viendra demain le tour des députés. En toute dernière ligne droite, des amendements ont été déposés pour corriger les points jugés perfectibles par le gouvernement. L'un concerne les non résidents français, l'autre les lanceurs d'alerte.

    [...]

    Parmi les dispositions problématiques, vient en premier lieu la possibilité pour les services spécialisés du renseignement de déployer des outils de surveillance à l’encontre des non-Français ou ceux qui ne sont pas résidents habituels sur le territoire national. Cette exception a été ajoutée la semaine dernière en Commission mixte paritaire (CMP) par Jean-Jacques Urvoas, père du projet de loi. Celui-ci considère qu’à l’égard de ces personnes, l’avis préalable de la Commission nationale de contrôle des techniques de renseignement n’est pas nécessaire.

    Comme prévu, le gouvernement entend cependant dégommer ces dispositions dans un amendement déposé avant l’examen final au Sénat. « Si la surveillance de certaines personnes étrangères séjournant temporairement dans notre pays peut se justifier au titre de la sauvegarde des intérêts fondamentaux (…), il n’apparaît pas proportionné » de les priver des procédures préalables précitées.

    [...]

    Par la même occasion, le gouvernement vient modifier l’encadrement dont bénéficiaient les lanceurs d’alerte. Pour mémoire, un agent qui constaterait dans l’exercice de ses missions des « faits susceptibles de constituer une violation manifeste » de la loi, pourra alerter la CNCTR, laquelle pourra dans la foulée saisir le Conseil d’État et même alerter le premier ministre.

    Si l’illégalité est susceptible de constituer une infraction, cette commission devra saisir le procureur de la République et transmettre les éléments à la connaissance de la Commission consultative du secret de la défense nationale. Un agent ne pourra ainsi faire l’objet d’aucune sanction « pour avoir porté, de bonne foi » les faits. Inversement, s’il agit par mauvaise foi avec l’intention de nuire « ou avec la connaissance au moins partielle de l’inexactitude des faits », il sera éligible à des sanctions pénales.

    Le gouvernement a cependant sorti de son chapeau un amendement venant trucider ce régime. [...]

    En clair, l’agent pourra témoigner, mais ne pourra révéler d’éléments ou d’informations « protégés au titre du secret de la défense nationale ou susceptibles de porter atteinte à la sécurité des personnels ou des missions des services ». S'il le fait, un gentil parlementaire siégeant à la CNCTR pourra toujours avertir le premier ministre qui prendra les décisions pour remettre la brebis galeuse dans le droit chemin. Dans le cas inverse, la Commission devra deviner les éventuelles violations de la loi au travers de faits édulcorés rapportés par un gentil agent avançant pistolet pénal sur la tempe. »
    June 23, 2015 at 12:50:35 PM UTC - permalink - http://www.nextinpact.com/news/95518-loi-renseignement-non-residents-mieux-proteges-lanceurs-d-alerte-beaucoup-moins.htm
  • Hérault : un septuagénaire sur un pylône haute tension appelait au retour de De Gaulle
    « Les motivations de ce septuagénaire, connu de la police en Haute-Garonne, restent floues, l'homme ayant déployé des banderoles revendiquant le «Général de Gaulle au pouvoir en 2017» ou encore «Les escrocs dehors». Nicolas Miguet, activiste anti-fiscalité, a déclaré sur Twitter que l'homme, François Bibes, manifestait contre le ras-le-bol fiscal.

    Le septuagénaire a mis deux heures pour monter en haut de ce pylône qui fait 50 m de hauteur et s'est installé à 10 m des câbles de la ligne à haute tension de 400.000 volts. »

    ON LÂCHE RINE !!! :DDDD

    Via https://twitter.com/Maitre_Eolas/status/613111949375750145
    June 23, 2015 at 12:38:34 PM UTC - permalink - http://www.leparisien.fr/languedoc-roussillon/herault-un-septuagenaire-sur-un-pylone-haute-tension-appelle-au-retour-de-de-gaulle-22-06-2015-4884121.php
  • Un scientifique cache sa demande en mariage dans un article sur la découverte d'un dinosaure | Slate.fr
    « Pas très passionnant, non? Mais un autre élément du texte figurant dans les remerciements attire l’œil.
        «C.M.B [Caleb M. Brown] tient particulièrement à souligner le soutien continu et inconditionnel de Lorna O’Brien. Lorna, veux-tu m’épouser?»

    [...]

    La réponse n’était d’abord pas connue comme le précisait le site Retraction Watch qui revenait plus en détail sur l’événement. Jusqu’à ce qu’un commentaire précise que Lorna O’Brien avait bien dit «oui». Une double victoire pour le scientifique qui témoigne dans un article de CBC:

        «Je n’avais pas vraiment prévu comment elle allait s’en rendre compte, comment elle allait trouver la demande, mais finalement j’ai abandonné et je le lui ai montré, pour la tenir un peu au courant avant que ça sorte aujourd’hui». »
    June 23, 2015 at 12:01:13 PM UTC - permalink - http://www.slate.fr/story/102617/demande-mariage-cachee-article-scientifique
  • Le gouvernement prêt à saper l'Open Data sur les données de transport - Next INpact
    « Alors que le Premier ministre promettait jeudi d’inscrire les principes de l’Open Data dans la loi, son gouvernement a soutenu dans le même temps un amendement à la loi Macron qui permettra aux sociétés de transport de s’exonérer des obligations de diffusion initialement voulues par le législateur. La SNCF, Air France ou la RATP pourront en effet signer des codes de bonne conduite prévoyant entre autre le paiement de redevances.

    [...]

    l’amendement introduit au début du mois en commission spéciale par le gouvernement prévoyait ambitieusement que tous les « exploitants des services de transports et de mobilité » (train, avion, vélib, etc.) soient tenus de diffuser « dans un format ouvert » une foule de données, dont la réutilisation serait « libre, immédiate et gratuite ».

    [...]

    Mais la semaine dernière, surprise ! Dès mardi, Manuel Valls a annoncé qu’il engageait la responsabilité de son gouvernement via le « 49-3 ». Non seulement aucun amendement n’a de ce fait été discuté, mais en plus l'exécutif a pu choisir ceux qu’il voulait conserver – et qui ont donc été considérés comme adoptés vu qu’aucune motion de censure n’a été votée par l’Assemblée nationale.

    [...]

    Autrement dit, à partir du moment où ces sortes de charte existeront, elles prévaudront sur les dispositions législatives de la loi Macron – qui s’appliqueront toutefois à ceux qui n’en signent pas. Même s’il est prévu que ces documents soient homologués conjointement par les ministres des Transports et du Numérique, la rédaction actuelle du texte laisse à penser que le tout pourrait grandement s’éloigner des ambitions initiales du législateur...

    Ces chartes préciseront par exemple « le délai raisonnable et les conditions techniques de diffusion » des données, uniquement « en vue » de les fournir en temps réel (alors que ceux qui ne signent pas ces codes de bonne conduite devront procéder à une diffusion « immédiate » – donc sans délai). Autre illustration : ces chartes pourront prévoir des « dérogations au principe de gratuité », « justifiées par des coûts significatifs de mise à disposition ». En clair, des redevances pourront être réclamées par la RATP ou Air France, à l’encontre « des utilisateurs de masse » de leurs données. Une vision bien éloignée des principes de l’Open Data, mais qui correspond à celle développée notamment par la SNCF, le groupe public s’alarmant il y a quelques jours encore de l’amendement gouvernemental voté en commission spéciale...

    [...]

    Transmis au Sénat dès vendredi dernier, le projet de loi Macron devrait revenir d’ici quelques semaines devant l’Assemblée nationale pour une lecture définitive – sachant que le président de la République a promis que le texte serait définitivement adopté d’ici au 14 juillet. Les débats sur ces dispositions pourraient reprendre à cette occasion. »

    :(

    ÉDIT DU 15/07/2015 à 16h50 : la suite (sans changement) : http://shaarli.guiguishow.info/?-rRhqg FIN DE L'ÉDIT.
    June 22, 2015 at 6:19:38 PM UTC - permalink - http://www.nextinpact.com/news/95504-le-gouvernement-pret-a-saper-open-data-sur-donnees-transport.htm
  • Own-Mailbox: la boite mail confidentielle qui vous appartient vraiment! - LinuxFr.org
    L'iniative est bonne (logiciel libre, open hardware) mais je doute sur plusieurs points :
      * La FAQ ne mentionne pas SPF/DKIM, important pour assurer une bonne livraison des mails ;

      * Il n'y a pas d'approche "VPN" pour l'instant, la box ouvre les ports avec UPnP (bonne idée niveau accessibilité aux utilisateurs). Quid des serveurs mails distants qui rejettent les mails provenant de plages d'IPs marquées comme "FAI -  dynamique" ? Quid du déblocage du port 25 quand cela est possible (il faut aller dans la box/interface et ça, ce n'est déjà pas accessible au plus grand nombre) ? Une approche VPN comme la Brique Internet me semble plus porteuse car elle zappe tous ces problèmes ;

      * Même si l'on peut exporter la clé OpenPGP sur clé USB pour sauvegarde, je suis assez sceptique sur l'approche qui consiste à avoir la clé côté serveur. Une clé OpenPGP n'est pas un jouet. Si la partie privée tombe, c'est *grave* car ça vous expose mais aussi vos correspondants !

      * Attention au nom de domaine offert : ça semble avantageux, comme dyndns et quand ça ferme / devient payant : vlam votre identité en ligne est perdue. La FAQ précise « You may also use your own domain name, then your address will be like surname.name@yourdomain. » sans indiquer si cet aspect là est facile d'utilisation.

    Bref : wait&see et en attendant, je préfère recommander la Brique Internet.
    June 22, 2015 at 5:55:01 PM UTC - permalink - http://linuxfr.org/news/own-mailbox-la-boite-mail-confidentielle-qui-vous-appartient-vraiment
  • Loi Renseignement : l'amendement sur les non-résidents, l'émotion sélective du gouvernement - Next INpact
    « Le projet de loi sur le renseignement sera examiné puis voté une dernière fois au Sénat ce mardi, avant une lecture similaire à l’Assemblée nationale. Ce week-end, le gouvernement s’est finalement opposé à l’amendement de dernière minute déposé par Jean-Jacques Urvoas et destiné à alléger l’encadrement de la surveillance des non-résidents en France.

    [...]

    Au plan national, les mesures de surveillance qu’organise ce texte exigent, sauf exceptions, l’avis préalable de la Commission de contrôle des techniques du renseignement (CNCTR). Le député socialiste a cependant estimé que les non-Français ou les personnes ne résidant pas habituellement sur le territoire ne méritaient pas une telle bienveillance. Il a donc proposé de se passer de cet avis préalable pour ceux dont le statut serait si suspect.

    Les Français ou les étrangers non-résidents devraient ainsi s’habituer à un risque : celui de l’oreille des services du renseignement collée aux murs de leur chambre d’hôtel, sur leur connexion Internet ou leur mobile suite à tout franchissement de nos frontières. Dans cette mécanique, la CNCTR n’interviendrait qu’a posteriori, afin de s’assurer « que les renseignements collectés ne concernent pas un Français ou une personne résidant habituellement sur le territoire français ». En clair, un contrôle aussi minimum que tardif, qui pourrait, en cas d’irrégularité, entraîner une hypothétique saisine du Conseil d’État.

    Comme on peut le voir dans le compte rendu des débats (désormais disponible), la question a été âprement débattue en CMP. Plusieurs parlementaires, dont Philippe Bas ou Jean-Jacques Hyest, ont tiqué : il y aurait selon eux problème de constitutionnalité. Si l’UMP Guillaume Larrivé n’a pas partagé leur avis, celui-ci a tout de même « jugé floue la différence proposée entre les étrangers et les résidents habituels en France ». Et pour cause, dans le marbre du texte, on ne sait même pas si cet encadrement allégé frapperait également les Français non-résidents, ou seulement les non-Français et les étrangers ne résidant pas habituellement sur notre sol.

    À ces critiques, Jean-Jacques Urvoas s’est abrité derrière une jurisprudence admettant de longue date des atteintes jugées « non excessives » au principe d’égalité. Toujours en CMP, il a surtout ajouté « ne pas souhaiter que la collecte de certains renseignements qui a pu se pratiquer par le passé, soit dorénavant interdite, et redouté que tel soit le cas si la commission ne retenait pas sa proposition de rédaction »

    [...]

    Selon Le Monde, encore, l’exécutif entend déposer ce jour un amendement de suppression, soutenant lui aussi que ce régime dérogatoire s’écarte un peu trop du principe d’égalité. »
    June 22, 2015 at 12:53:25 PM UTC - permalink - http://www.nextinpact.com/news/95492-loi-renseignement-amendement-sur-non-residents-emotion-selective-gouvernement.htm
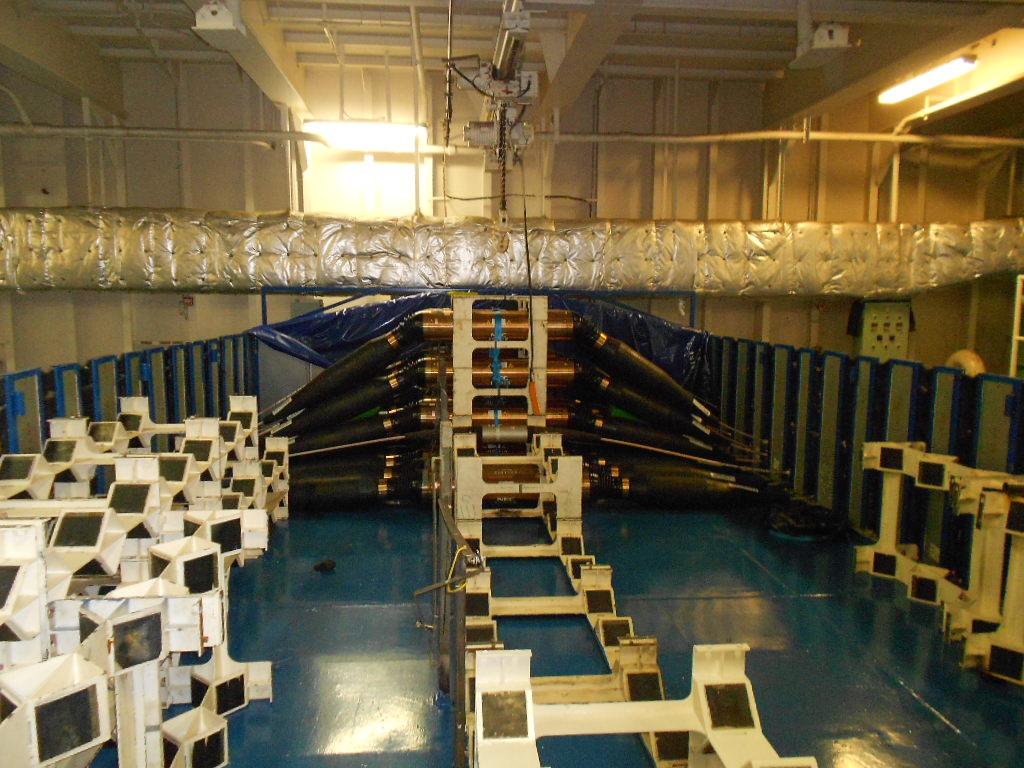
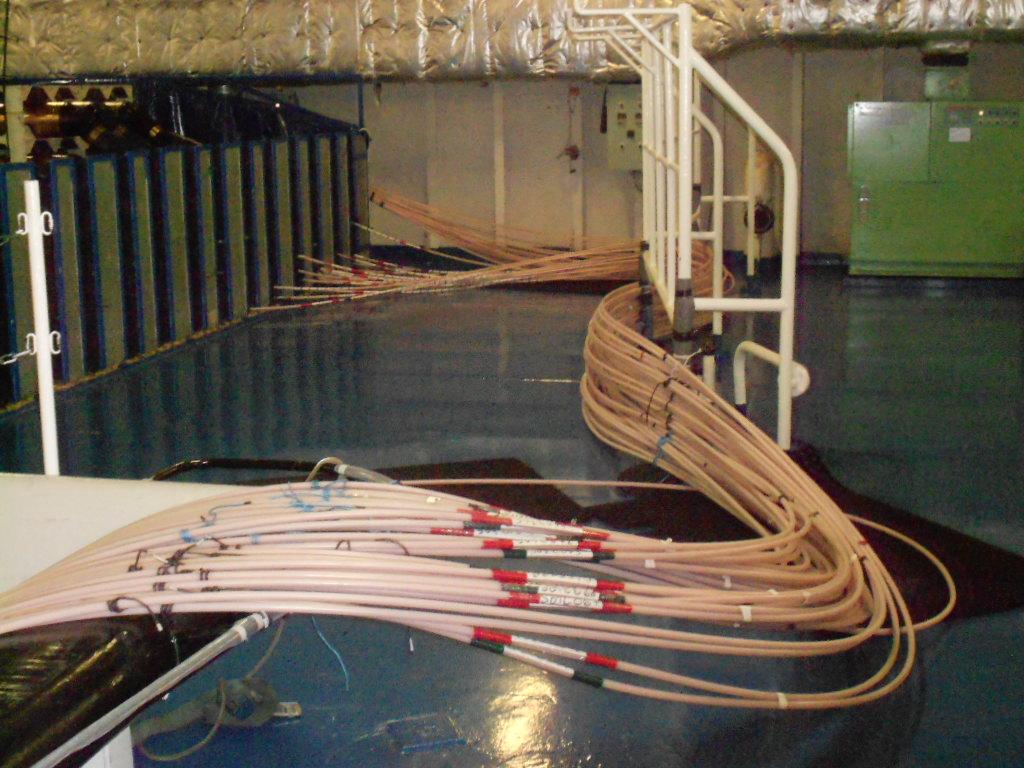
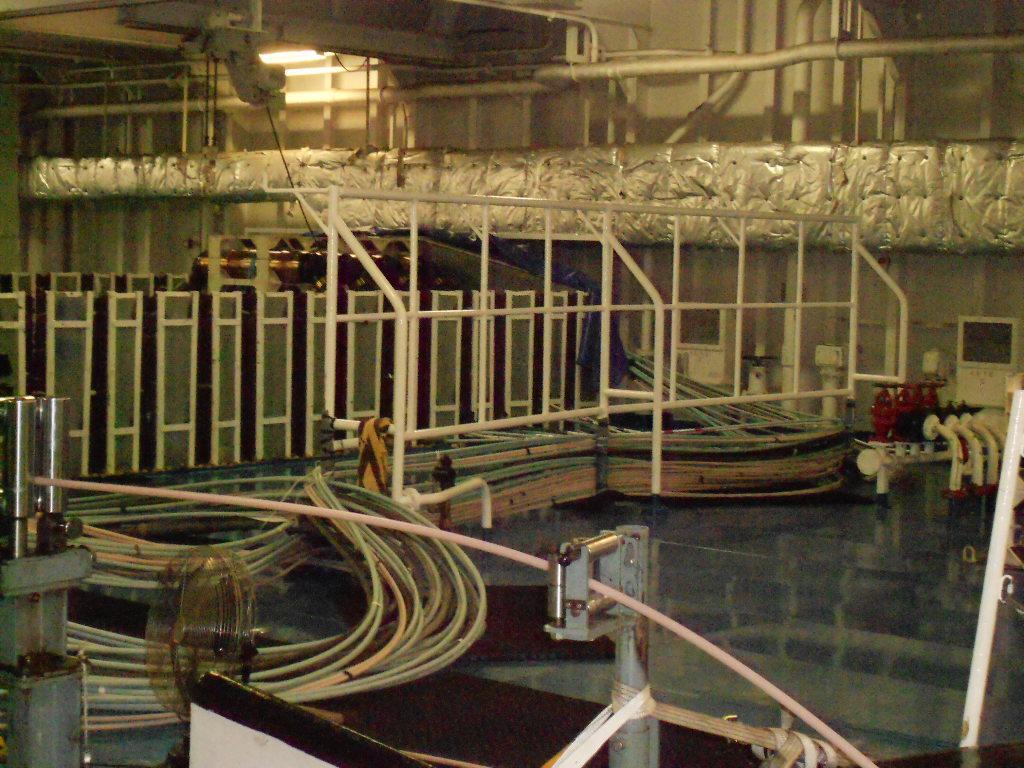
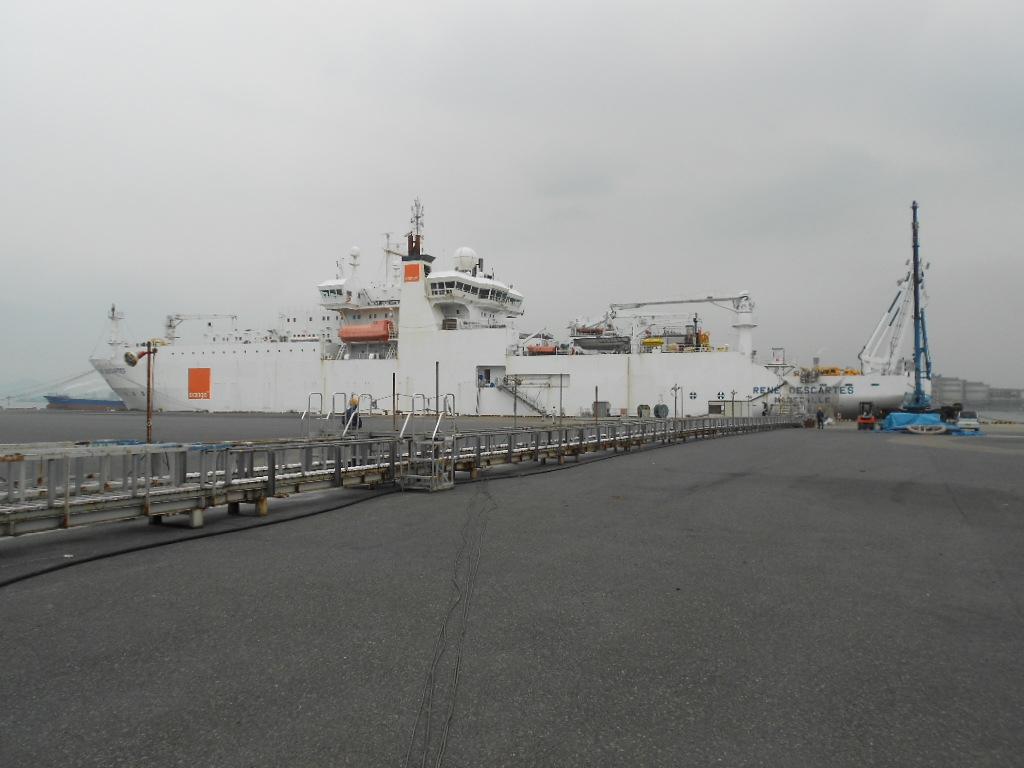
  • MN. Jégo-Laveissière sur Twitter : "#internet c'est aussi ça: coulisses du navire René Descartes qui débute au Japon la pose d'un câble transpacifique http://t.co/xSOFfCYKzk"
    « #internet c'est aussi ça: coulisses du navire René Descartes qui débute au Japon la pose d'un câble transpacifique »

    https://pbs.twimg.com/media/CIBli17WwAAFkrB.jpg:large
    https://pbs.twimg.com/media/CIBljFuW8AARblU.jpg:large
    https://pbs.twimg.com/media/CIBli6hWgAEUlvM.jpg:large
    https://pbs.twimg.com/media/CIBljE3WIAA0xvR.jpg:large
    June 22, 2015 at 11:01:43 AM UTC - permalink - https://twitter.com/mno_jl/status/612601203789316096
  • Tor : Mails-toi de tes oignons - Libération
    « Favorisant l’anonymat, Tor, réseau à la réputation sulfureuse, serait utilisé par 2 millions de personnes chaque jour. Les révélations d’Edward Snowden sur la surveillance généralisée remettant en valeur ce rempart contre la censure. »

    Via https://twitter.com/torproject/status/612626040494518272
    June 22, 2015 at 10:45:30 AM UTC - permalink - http://www.liberation.fr/economie/2015/06/18/tor-mails-toi-de-tes-oignons_1332660
Links per page: 20 50 100
◄Older  
page 246 / 306
Newer►
Mentions légales identiques à celles de mon blog | CC BY-SA 3.0

Shaarli - The personal, minimalist, super fast, database-free, bookmarking service by the Shaarli community