6120 links
  • GuiGui's Show
  • Home
  • Login
  • RSS Feed
  • ATOM Feed
  • Tag cloud
  • Picture wall
  • Daily
Links per page: 20 50 100
◄Older  
page 236 / 306
Newer►
  • Le malware XcodeGhost gangrène l'App Store d'Apple
    « Tout commence le mercredi 16 septembre. C’est l’agitation sur le réseau social chinois Weibo, où des développeurs iOS révèlent l’existence d’une menace qui serait parvenue à s’infiltrer sur l’App Store [...]

    Palo Alto Networks prend le relais et constate que le code malveillant est implanté dans un fichier objet Mach-O, lui-même contenu dans certaines versions de l’installeur Xcode. Les versions en question ne sont pas celles proposées au téléchargement sur les serveurs d’Apple. Elles ont été mises à disposition sur un service tiers de stockage en ligne. Le lien a été relayé, ces derniers mois, sur les principaux forums de développeurs en Chine [...]

    Pourquoi certains développeurs ont-ils choisi de passer par ce serveur « non officiel » plutôt que par celui d’Apple ? Pour la rapidité du téléchargement ! [...] L’analyse de Palo Alto Networks a révélé pas moins de 6 fichiers ajoutés au code original de Xcode. Dont l’un dans la couche CoreServices, qui regroupe des services systèmes sur lesquels s’appuient la plupart des applications.

    [...]

    Avec les tests menés en aval par les éditeurs et d’autres firmes spécialisées en cybersécurité, la liste des applications concernées est vite montée à une quarantaine, dans la banque, la messagerie instantanée, la Bourse ou encore les jeux. »
    September 21, 2015 at 1:11:37 PM UTC - permalink - http://www.silicon.fr/le-malware-xcodeghost-gangrene-les-applications-dapple-126931.html
  • Colombes, de l’asphalte sur les salades | La Ruche qui dit Oui !
    « Il devrait avoir le sourire, Constantin Petcou. Son Agrocité, un lieu d’agriculture urbaine expérimentale installé à Colombes, en banlieue parisienne, est célébrée dans le monde entier. Des experts viennent d’Australie et de Hong-Kong pour l’étudier. Il a eu droit à un séminaire à Harvard. Si on rassemblait tout ce qui a été écrit sur lui dans les revues d’architecture, d’urbanisme ou d’ESS, ça ferait un vrai manuel de ville en transition.

    Mais voilà. Sur sa table, un courrier de la mairie, propriétaire du terrain, qui lui demande d’aller planter ailleurs ses salades et ses expériences écolo. Parce qu’elle veut y mettre… un parking provisoire, madame le maire. De l’asphalte à la place d’un maraichage ? Voilà un sacré rappel au réel, à quelques semaines de la COP 21. Laquelle se tiendra à quelques kilomètres de là, soit dit en passant. On mesure la distance.

    [...]

    Tout a (bien) commencé en 2011. Le maire de la ville (celui d’avant : ceci explique-t-il cela ?) confie un terrain municipal en friche à l’Atelier d’Architecture Autogéré (AAA) [...] Leurs premières expériences de tiers lieux associatifs à Paris ont bien marché, leur réputation est bonne et ils viennent de gagner une (grosse) bourse européenne pour mener un projet urbain écolo. Là, dans un quartier très populaire du nord de Colombes, l’équipe d’AAA a dessiné et fait construire l’Agrocité, superbe bâtiment en bois qui est à la fois hangar, cuisine collective, séchoir à graines, lieu de distribution pour l’Amap du coin, salle d’expo et de débats.

    C’est aussi un laboratoire écolo avec chauffage au compost, unité de phytoépuration, ferme à lombrics… Il y a aussi les 3.000 mètres carrés de maraichage répartis entre jardins partagés, plantations expérimentales et production dédiée à la vente – pour payer les charges. Plus le poulailler et les ruches. Et sans oublier l’atelier de recyclage, à quelques centaines de mètres de là. Un sacré dispositif !

    Surtout, ne dites pas à Constantin qu’ils ont construit une ferme urbaine modèle. Sa réponse est toute prête, elle fuse. « Notre objectif, ce n’est pas de produire des tomates mais du lien social et de l’éducation. Le métier d’agriculteur urbain, c’est un mixte entre production alimentaire et animation sociale. » Et ça se vérifie ! Plus de quarante familles y viennent biner. Des universitaires et des experts de haut niveau y partagent régulièrement leur savoir. Une association donne des cours de compostage hebdomadaires. Des grands-mères du quartier, mais pas seulement, préparent chaque jeudi un repas partagé. Bref, c’est un lieu de vie.

    En revanche, il est intarissable sur la crise qui vient. « Tous les problèmes environnementaux proviennent de notre mode de vie. Nous utilisons trop d’eau, trop d’énergie. Nous produisons trop de déchets, trop de gâchis. Ce n’est pas soutenable. Le problème c’est que l’écologie fait peur aux gens parce qu’ils pensent qu’ils doivent abandonner leur vie pour moins bien. Du coup ils disent que c’est un truc de bobos, que ce n’est pas pour eux.

    Et son maitre mot est « résilience », c’est-à-dire la capacité à encaisser les chocs à venir, qui pour lui seront aussi bien sociaux qu’environnementaux. Il pense que l’Etat Providence est en bout de course et que les caisses de l’Etat sont vides. Que la crise environnementale ce n’est pas de la politique fiction. Bref, qu’il va nous falloir apprendre à nous débrouiller autrement, « au ras du sol », avec les moyens de chacun et de chaque collectivité. A viser l’autonomie et le circuit court. En l’écoutant, on repense au repas partagé dans la bonne humeur, il y a quelques semaines, avec des habitants du coin qui avaient cuisiné leurs propres légumes. On repense aussi à la lettre du maire, et on soupire.

    Heureusement, le modèle mis en place ici, à Colombes, fait des petits. Un partenaire est en train de dupliquer l’expérience à Londres. Des berlinois sont dans le coup. Et les AAA ont signé un contrat de trois ans avec l’ADEME pour essaimer en Ile-de-France. L’expérience sera probablement lancée à Bagneux, autre petite ville des Hauts-de-Seine. Il a aussi un projet d’immeuble écolo et collaboratif à Paris, avec la Nef, SOS, Etic, REI, Le6B, EcoDesign Lab, Etamine, Biocoop, Enercoop, Terre de liens, MIT et bien d’autres.

    [...]

    Décidément, ce n’est pas tous les jours facile de faire avancer le monde… »

    Gros +1 ... Encore une démonstration qu'il ne suffit pas de faire/make quelque chose pour que ça s'impose sans douleur et sans lutte (par opposition à ça : http://shaarli.guiguishow.info/?b3DQ9Q) pour la simple raison que le Système n'attend pas le changement, bien au contraire.

    Via http://korben.info/news/colombes-de-lasphalte-sur-les-salades
    September 21, 2015 at 12:55:33 PM UTC - permalink - http://blog.laruchequiditoui.fr/colombes-de-lasphalte-sur-les-salades/
  • Google Online Security Blog: Improved Digital Certificate Security
    « On September 14, around 19:20 GMT, Symantec’s Thawte-branded CA issued an Extended Validation (EV) pre-certificate for the domains google.com and www.google.com. This pre-certificate was neither requested nor authorized by Google.

    We discovered this issuance via Certificate Transparency logs, which Chrome has required for EV certificates starting January 1st of this year. [...]

    During our ongoing discussions with Symantec we determined that the issuance occurred during a Symantec-internal testing process. »

    Côté Symantec (http://www.symantec.com/connect/blogs/tough-day-leaders) :
    « In addition, we discovered that a few outstanding employees, who had successfully undergone our stringent on-boarding and security trainings, failed to follow our policies. Despite their best intentions, this failure to follow policies has led to their termination after a thoughtful review process. Because you rely on us to protect the digital world, we hold ourselves to a “no compromise” bar for such breaches. As a result, it was the only call we could make.

    As much as we hate to lose valuable colleagues, we are the industry leader in online safety and security, and it is imperative that we maintain the absolute highest standards.  At the end of day, we hang our hats on trust, and that trust is built by doing what we say we’re going to do. »
    September 21, 2015 at 12:12:58 PM UTC - permalink - http://googleonlinesecurity.blogspot.fr/2015/09/improved-digital-certificate-security.html
  • rndc: 'reload' failed: dynamic zone
    La zone est configurée pour être mise à jour de manière automatique (« allow-update {}; »). Il faut forcer BIND à geler la zone ce qui lui permet d'écrire le contenu dynamique sur le disque puis modifier ce que vous voulez puis reload la zone puis dégeler la zone :

      * rndc freeze <nom_zone>

      * Faire vos modifications

      * rndc reload <nom_zone>

      * rndc thaw <nom_zone>

    Évidemment, pour que le freeze puisse se faire, il faut que BIND ait la permission d'écriture sur le répertoire qui stocke la zone concernée.
    September 21, 2015 at 2:48:12 AM UTC - permalink - http://shaarli.guiguishow.info/?pw_8Uw
  • Le patent troll souverain France Brevets gagne contre HTC
    « C'est une victoire majeure pour France Brevets. Le fonds d'investissement public français est parvenu à obtenir la condamnation en Allemagne du constructeur taïwanais HTC, qu'il accusait d'avoir enfreint sa propriété industrielle.

    [...]

    À la toute fin de l'année 2013, France Brevets lance une action en justice visant HTC et la société sud-coréenne LG. L'action est intentée aux États-unis et en Allemagne contre ces deux fabricants, accusés d'avoir utilisé dans leurs produits deux brevets appartenant au fonds. Ces deux titres portent sur des méthodes dans le secteur du NFC (communication sans contact de deux systèmes situés à proximité).

    [...]

    France Brevets a vu le jour en 2011, sous l'impulsion du gouvernement de François Fillon. Mis sur pied avec le concours de la Caisse des Dépôts et ayant bénéficié d'un capital de démarrage de 100 millions d'euros, il a pour rôle de "constituer un large portefeuille de droits de propriété intellectuelle, issus de la recherche publique et privée, (et) de les valoriser".

    Cela étant, comme nous le faisions observer alors, le mode de fonctionnement de France Brevets donne toutefois l'impression de faire face à un "patent troll" souverain, c'est-à-dire d'une structure étatique qui n'a en elle-même aucune activité inventive, mais qui se donne pour mission de faire payer des licences sur les brevets dont elle prend la gestion, au besoin par les voies judiciaires. »


    J-O-I-E... On avait vraiment besoin de ça... :(
    September 18, 2015 at 6:02:55 PM UTC - permalink - http://www.numerama.com/magazine/34226-le-patent-troll-souverain-france-brevets-gagne-contre-htc.html
  • Patriot Act - Wikipedia, the free encyclopedia - Les liens de Jim - Le Hollandais Volant
    Non, pas grand'chose change, c'est juste un déport sur les opérateurs de réseaux de communication, comme en France. La NSA adressera ses demandes d'accès à la FISC (Foreign Intelligence Surveillance Court), tribunal secret qui, même quand ses membres grognent gentiment contre les demandes de la NSA, ils ne les refusent pas... On peut toujours espérer des mandats plus restrictifs... Voir http://shaarli.guiguishow.info/?naWAZw
    September 18, 2015 at 5:58:30 PM UTC - permalink - http://lehollandaisvolant.net/?id=20150918152411
  • Google Online Security Blog: Disabling SSLv3 and RC4
    « As the previously announced transition to SHA-256 certificates is nearing completion, we are planning the next changes to Google’s TLS configuration. As part of those changes, we expect to disable support for SSLv3 and RC4 in the medium term.

    SSLv3 has been obsolete for over 16 years and is so full of known problems that the IETF has decided that it must no longer be used. RC4 is a 28 year old cipher that has done remarkably well, but is now the subject of multiple attacks at security conferences. The IETF has decided that RC4 also warrants a statement that it too must no longer be used.

    Because of these issues we expect to disable both SSLv3 and RC4 support at Google’s frontend servers and, over time, across our products in general, including Chrome, Android, our webcrawlers and our SMTP servers. (Indeed, SSLv3 support has already been removed from Chrome.) The SSL Pulse survey of the top 200,000 HTTPS sites finds that, already, 42% of sites have disabled RC4 and 65% of sites have disabled SSLv3. »

    BOOOM :)

    Via https://twitter.com/aeris22/status/644788250767396864
    September 18, 2015 at 5:50:35 PM UTC - permalink - http://googleonlinesecurity.blogspot.fr/2015/09/disabling-sslv3-and-rc4.html
  • Has the Routability of Longer-than-/24 Prefixes Changed? — RIPE Labs
    « In October 2014 we started announcing a few longer-than-/24 prefixes and determined they were not very visible according to the Routing Information Service (RIS) and RIPE Atlas measurements.

    [...]

    Both control plane and data plane measurements show low (15-30%) visibility/reachability for longer-than-/24 prefixes out of ARIN's 23.128/10 address space. This makes longer-than-/24 prefixes not usable for the purpose of providing global Internet service, and if one requests address space from ARIN from this particular address block, requesting a /24 seems to be the wise choice.

    Our efforts in September 2015 to try to maximise reachability of these prefixes had very little effect. Putting the setup behind AS3333 and asking our transits about this didn't change things much. Neither did making the longer-than-/24 prefixes visible at the Amsterdam Internet Exchange (AMS-IX) route servers. »

    Via le twitter de Stéphane Bortzmeyer.
    September 18, 2015 at 5:46:46 PM UTC - permalink - https://labs.ripe.net/Members/emileaben/has-the-routability-of-longer-than-24-prefixes-changed
  • Scandale en Corée du Sud : un manuel d'éducation sexuelle justifie le viol | France info
    « Ce petit guide édité par le gouvernement promeut une vision très rétrograde des rapports femmes-hommes.

    L'ouvrage est rempli d’enseignements qui semblent sortis d’une autre époque. On y apprend, par exemple, que "des viols peuvent avoir lieu quand un homme dépense beaucoup d’argent pour un rendez-vous, car il est naturel pour lui d’exiger une contrepartie de la femme". Il explique aussi que "le désir sexuel masculin peut naturellement s’exprimer à tout moment et à tout endroit", et donc qu’il faut donc éviter que "deux [jeunes] du sexe opposé se retrouvent seuls". Cela paraît à peine croyable, mais c'est bien le ministère de l'Education qui a publié cet ouvrage misogyne. Sa rédaction a pris deux ans, et coûté près d'un demi million d'euros. »

    J-O-I-E :(

    Via https://suumitsu.eu/links/?iBPzWQ
    September 18, 2015 at 5:45:33 PM UTC - permalink - http://www.franceinfo.fr/emission/en-direct-du-monde/2015-2016/scandale-en-coree-du-sud-un-manuel-d-education-sexuelle-justifie-le-viol-16-09-2015-04-12
  • CryptCheck, vérifiez vos implémentations de TLS
    Un très très bon résumé simple et compréhensible du monde merveilleux de TLS. À lire impérativement.
    September 17, 2015 at 3:49:53 PM UTC - permalink - https://blog.imirhil.fr/cryptcheck-verifiez-vos-implementations-de-tls.html
  • Blog Stéphane Bortzmeyer: Ethereum, la prochaine étape des systèmes transparents
    « Bitcoin est spécialisé : on ne peut s'en servir que pour la monnaie. Si on veut, par exemple, enregistrer des noms et non pas échanger de l'argent, il faut copier le code de Bitcoin (il est libre), faire des modifications et créer sa propre infrastructure (sa blockchain à soi, ses mineurs, ses explorateurs de blockchain, etc). Ce choix n'est pas un oubli ou une erreur des concepteurs de Bitcoin : c'est parce que faire un système équivalent, mais généraliste, est non trivial, notamment du point de vue de la sécurité.

    Ethereum reprend plusieurs concepts importants de Bitcoin, notamment la blockchain et la preuve de travail (il n'est donc pas plus écologiste que Bitcoin). Mais le code est radicalement différent, réécrit de zéro (contrairement à la plupart des alt coins). Il existe en outre plusieurs implémentations, avec une spécification commune (contrairement à Bitcoin où le code est la spécification, le papier original de Sakamoto ne descendant pas dans les détails). Mais le gros changement par rapport à Bitcoin est que les transactions stockées dans la blockchain ne sont pas limitées à envoyer et recevoir de l'argent. Ethereum dispose d'un quasi-langage de Turing et est donc un système de calcul réparti : les pairs dans le réseau Ethereum ne se contentent pas de vérifier l'intégrité de la blockchain et d'ajouter de la monnaie, ils exécutent du code arbitraire, celui des applications que vous ou moi développons et envoyons sur le réseau.

    Cela permet d'écrire des contrats (appelés, dans le style marketing fréquent dans le monde Ethereum, des smart contracts) qui sont la description, dans un langage de programmation, des règles qui s'imposent aux parties contractantes. Un prêt d'argent, par exemple, peut se programmer dans un contrat et s'exécuter automatiquement, sans intervention humaine, et donc sans possibilité de triche.

    [...]

    Ces contrats sont la nouveauté importante d'Ethereum. Comme leur exécution peut potentiellement consommer des ressources importantes (imaginez une boucle sans fin dans un contrat...), il faut payer pour leur exécution, ce qu'Ethereum nomme l'essence (gas). Cette essence est payée avec la monnaie de base d'Ethereum, l'ether. [...] Si vous tombez à court d'essence, l'application s'arrête. C'est cette limite qui fait qu'Ethereum n'est pas une vraie machine de Turing : celle-ci a des ressources infinies.

    [...]

    D'abord, un sérieux avertissement, Ethereum est encore vraiment expérimental. Le premier bloc de la blockchain, la genèse, n'a été générée que fin juillet 2015. Le code ne marche pas toujours, les compétences humaines sont encore rares et, surtout, tout évolue vite et les documentations qu'on trouve en ligne sont presque toujours fausses ou dépassées (ou les deux à la fois). Contrairement à Bitcoin, on n'est donc pas encore en production.

    [...]

    La commande getBalance indiquait mon niveau de pauvreté. Aucun ether disponible. Je pourrais en miner en faisant tourner mon CPU (et donc mes ventilateurs) à fond mais j'ai préféré en acheter des tout faits, chez Kraken où on peut désormais acheter et vendre des ethers. Menu Trade / New order, j'ai acheté deux ethers. Attention, les interfaces Ethereum comptent parfois en ethers mais parfois aussi dans leurs subdivisions, portant des noms pittoresque comme « szabo » (un millionième d'ether) ou « lovelace » (un millionième de milliardième d'ether). Une fois mes ethers obtenus, je les envoie depuis Kraken vers mon compte, en indiquant l'adresse de celui-ci (menu Funding / Withdraw). Attention, si vous utilisez Kraken pour d'autres monnaies que l'ether, la fonction permettant d'enregistrer une adresse est par compte Kraken et pas par monnaie. Si vous avez enregistré une adresse Bitcoin sous le nom « Maison », vous ne pourrez pas nommer l'adresse Ethereum de la même façon (« duplicate withdrawal information » est le peu utile message d'erreur de Kraken).

    [...]

    Mais la vraie puissance d'Ethereum n'est pas là. Elle est dans les contrats. Ceux-ci sont des programmes exécutés par la machine Ethereum. Celle-ci exécute un langage machine nommé EVM. Il est de trop bas niveau pour le programmeur normal, qui écrit en général ses contrats dans un langage de plus haut niveau qu'il compilera. Le plus répandu de ces langages est Solidity (qui ressemble à JavaScript) mais on trouve aussi Serpent (inspiré de Python) ou LLL (dont la syntaxe ressemble à Lisp mais qui est en fait un langage de bas niveau, très proche du langage machine, Serpent peut d'ailleurs produire du LLL). »
    September 14, 2015 at 3:42:12 PM UTC - permalink - https://www.bortzmeyer.org/ethereum.html
  • Cryptographie : la justice cherche la clé - Libération
    « Autorités, géants du Net et défenseurs des libertés s’affrontent sur l’accès aux données des utilisateurs de smartphones.

    [...]


    Défenseurs de la vie privée et entreprises versus autorités policières et judiciaires : la configuration a des allures de remake. Dans les années 90, durant ce que les spécialistes ont appelé les «guerres de la cryptographie» (Crypto Wars) aux Etats-Unis, le débat s’est noué autour de l’exportation de technologies de chiffrement, alors sévèrement réglementée - au point de freiner la sécurisation des premiers navigateurs web. Mais aussi autour d’un projet piloté par la NSA, la puce «Clipper», conçue pour crypter les conversations téléphoniques, tout en tenant les clés de chiffrement à la disposition des autorités… Le peu d’empressement des industriels à l’adopter aura raison du Clipper Chip. Et au tournant des années 2000, l’administration Clinton finit par lâcher la bride sur l’export, sous les pressions conjuguées de la société civile et - surtout - de la banque et du commerce en ligne, alors en plein essor.

    Au cœur de l’affrontement, déjà, la peur des autorités que la cryptographie «incassable» n’entrave leurs capacités. «Les témoignages du FBI dans les années 90 et les déclarations d’aujourd’hui sont impossibles à distinguer», souligne Jamie Lee Williams. Mais ce sont désormais trois milliards d’individus connectés qui sont potentiellement concernés. Pour Chris Soghoian, analyste à l’American Civil Liberties Union, «les Crypto Wars avaient pour enjeu de définir les règles avant que la technologie ne se répande. Aujourd’hui, il s’agit de la reprendre des mains des utilisateurs».

    Fin juillet, un renfort est venu de là où on ne l’attendait pas : un ancien directeur de la NSA, un ex-secrétaire à la Sécurité intérieure et un ancien secrétaire adjoint à la Défense des Etats-Unis ont signé, dans le Washington Post, un texte en faveur d’un chiffrement imperméable aux Etats. «Si les Etats-Unis demandent aux entreprises de rendre disponible une copie des clés, d’autres nations comme la Chine insisteront de même», avertissent-ils. Eux aussi rappellent le précédent des guerres de la crypto - pour dynamiter les discours officiels : «Le ciel ne nous est pas tombé sur la tête, et nous ne sommes pas devenus aveugles et sourds.» Depuis la libéralisation de la cryptographie, les capacités de surveillance n’ont, dans les faits, cessé de progresser.

    Une justice aveugle ? Depuis septembre 2014, pour le district de Manhattan, les affaires dans lesquelles un smartphone crypté a freiné une enquête représentent à peine 0,1 % du total, pointe l’EFF. Nombre d’utilisateurs sauvegardent leurs données dans le «cloud» d’Apple ou de Google, qui y ont dès lors accès. Et sans connaître le contenu d’un échange, les métadonnées (qui appelle qui, quand et où) stockées par les opérateurs sont souvent «encore plus révélatrices», juge le journaliste britannique Glyn Moody.

    [...]

    «Les malfaiteurs utilisent depuis longtemps ces technologies, il est temps que les honnêtes citoyens puissent le faire», estime Zythom. D’autant, rappelle Glyn Moody, qu’«avec la culture du partage du code qui existe aujourd’hui, la cryptographie forte est impossible à éliminer». Autrement dit, ceux qui voudront protéger leurs échanges pourront toujours le faire, et des restrictions priveraient surtout le grand public. »

    Via http://shaarli.cafai.fr/?map9dA
    September 14, 2015 at 3:16:04 PM UTC - permalink - http://www.liberation.fr/economie/2015/09/13/cryptographie-la-justice-cherche-la-cle_1381801
  • GnomeKeyring - GnuPG wiki
    Je reboot ma machine... J'ouvre mon Thunderbird... Plus tard, j'envoie un mail signé mais Enigmail ne me demande pas la passphrase de ma clé... Bizarre...

    Je tente un « Enigmail ->  Oublier la phrase secrète ». Surprise : « Vous utilisez gpg-agent pour la gestion de la phrase secrète. L'effacement de la phrase secrète n'est donc pas possible depuis Enigmail. ».

    Pourtant pas de gpg-agent en cours d'exécution... « Some versions of Gnome Keyring hijack the connection to GPG Agent (they intercept all the communication between gpg or gpgsm and gpg-agent) by setting the GPG_AGENT_INFO environment variable to point to the Gnome Keyring process. Gnome Keyring then filters all communication with gpg-agent. »

    $ echo $GPG_AGENT_INFO
    /home/glucas/.cache/keyring-WWcstN/gpg:0:1

    ...

    apt-get install seahorse et, en effet, la passphrase secrète de ma clé GPG est bien stockée dans le trousseau "login" de gnome-keyring :- Évidemment, on supprime ça tout de suite.

    Il reste un problème : je n'ai jamais demandé ce comportement ! Hé bah en fait si : lorsqu'Enigmail demande la passphrase, la case « Déverrouiller automatiquement cette clé lorsque je suis connecté » est cochée par défaut... Donc ajout au trousseau « login » de gnome-keyring... Quand cette case est décochée, la passphrase est conservée le temps de la session. J-O-I-E.
    September 12, 2015 at 11:25:26 PM UTC - permalink - http://wiki.gnupg.org/GnomeKeyring
  • Savoir à quel BSSID vous êtes connecté
    Un même réseau WiFi, avec un même nom (ESSID) peut-être diffusé par plusieurs AP WiFi (chacun identifié par un BSSID). Ça permet d'étendre très facilement la portée d'un réseau WiFi. Les clients WiFi choisiront automatiquement l'AP ayant le meilleur signal à un instant T (voir : http://shaarli.guiguishow.info/?5lajwQ). Ça signifie aussi qu'un AP qui reproduit les mêmes caractéristiques (ESSID, chiffrement,...) sera considéré comme faisant partie du réseau, ce qui permet donc d'introduire des AP malveillants ( ;) ).

    La question est donc : comment savoir sur quel AP précis d'un réseau WiFi, je suis connecté ?
        * Avec Network Manager : nmcli -p dev wifi list iface <interface_WiFi> | grep 'oui' | awk  '{print $2}'
        * Plus générique : sudo iw dev <interface_WiFi> link | head -n1 | awk '{print $3}'
    September 12, 2015 at 9:08:40 PM UTC - permalink - http://shaarli.guiguishow.info/?nazTog
  • Linux NFS faq [ Why can't I mount more than 255 NFS file systems on my client? Why is it sometimes even less than 255? ]
    «  B3. Why can't I mount more than 255 NFS file systems on my client? Why is it sometimes even less than 255?

        A. On Linux, each mounted file system is assigned a major number, which indicates what file system type it is (eg. ext3, nfs, isofs); and a minor number, which makes it unique among the file systems of the same type. In kernels prior to 2.6, Linux major and minor numbers have only 8 bits, so they may range numerically from zero to 255. Because a minor number has only 8 bits, a system can mount only 255 file systems of the same type. So a system can mount up to 255 NFS file systems, another 255 ext3 file system, 255 more iosfs file systems, and so on. Kernels after 2.6 have 20-bit wide minor numbers, which alleviate this restriction. »

    http://www.makelinux.net/ldd3/chp-3-sect-2 :
    « Within the kernel, the dev_t type (defined in <linux/types.h>) is used to hold device numbers—both the major and minor parts. As of Version 2.6.0 of the kernel, dev_t is a 32-bit quantity with 12 bits set aside for the major number and 20 for the minor number. Your code should, of course, never make any assumptions about the internal organization of device numbers; it should, instead, make use of a set of macros found in <linux/kdev_t.h>. »
    September 11, 2015 at 5:33:49 PM UTC - permalink - http://nfs.sourceforge.net/
  • Ré-expliquer Caliopen. Encore. : Reflets
    « Pourquoi Caliopen

    Après les révélations de Snowden, prise de conscience du risque que la centralisation d’Internet fait peser sur la vie privée: le prix de la surveillance de masse est trop bon marché (il suffit d’avoir accès à une poignée de grandes entreprises, qu’elles soient ou non complices), il faut « degoogliser ». Caliopen est envisagé comme une alternative aux grands silos de gestion d’email (gmail, yahoo, hotmail…).

    Pour être utile et efficace, cette alternative doit être adoptée par le plus grand nombre. Les solutions de type Lavabit (ou ProtonMail depuis) sont trop élitistes, ce qui pose un problème d’échelle: sans même parler de chiffrement, quand le nombre d’utilisateur du plus grand service alternatif se compte en centaines de milliers alors que le nombre de comptes actifs Gmail approche le milliard, la proportion est beaucoup trop faible pour parler de décentralisation. L’immense majorité des échanges se fait avec les silos centralisés, la modélisation des graphes sociaux de la population (qui parle avec qui) reste triviale, la surveillance généralisée ne coûte pas assez cher.

    Notre conclusion est alors qu’il ne sert à rien de proposer « la même chose mais ». Une alternative Gmail-like, même libre, même décentralisée, même sécurisée, n’attirera jamais assez de public pour changer la donne. Le grand public n’a pas envie de changer ses usages pour « la même chose mais ». On ne change pas d’adresse email comme de chemise, c’est coûteux (et d’autant plus que le service ne pourra pas être basé sur le même modèle économique échangeant gratuité contre vie privée puisque l’objectif est la protection de la vie privée), il faut prévenir tous ses contacts, changer d’appli sur son téléphone, transférer des données… En dehors d’une portion très faible et très motivée de la population, personne ne fera un tel effort.

    Notre choix fut donc d’inventer autre chose. Un service qui attirera le public non pas « contre » des pratiques existantes, mais « pour » de nouveaux usages, un outil attirant, plus moderne. Et tant qu’à faire de partir d’une page blanche, nous pouvions imaginer d’intégrer au delà du mail tout ce qui relève de la correspondance privée en ligne.

    L’email est vieux. En dehors de FTP, c’est sans doute le plus vieux protocole utilisateur dont l’usage soit encore aussi large. Et il a peu évolué: depuis les premiers webmails, en dehors de l’UI, peu de choses ont changé. Pourtant les usages, eux, ont évolué: des échanges privés se font toujours via l’email, mais le plus souvent il s’agit d’échanges de travail, ou pour le commerce électronique. Notre correspondance privée est sortie de ce seul cadre. Nous dialoguons via jabber, irc, messages privés twitter ou facebook, Skype, textos… Tout ceci relève de la correspondance privée, et souvent avec les mêmes contacts. Même ceux qui utilisent le plus sécurisé des services de mail continue à échanger par ces moyens là, et peut donc être surveillé d’autant plus facilement que ses contacts ne sont joignables que par ces outils.

    L’idée de Caliopen, c’est donc de ne plus considérer le protocole sous-jacent comme discriminant de la fonction. Dans Caliopen, une conversation se fait avec des contacts, quel que soit le protocole utilisé. Dès qu’un contact peut être joint en privé, par n’importe lequel de ces moyens, Caliopen le permet. Il regroupe dans une unique conversation tout ce qui est échangé avec un contact, quel que soit le protocole. On ne se pose plus la question de savoir si untel nous a envoyé une photo par mail, Twitter ou Facebook pour pouvoir la retrouver: elle sera dans la conversation que nous avons eue avec lui via l’interface de Caliopen.

    Et il n’y a même pas forcément besoin de changer d’adresse pour permettre ça: Caliopen permet d’ajouter un compte existant, y compris un compte Gmail, pourquoi pas. Chaque protocole s’intègre sous forme de plugin, et tout nouveau bidule à la mode pourra y être ajouté sans difficulté insurmontable, dès lors qu’il permet des échanges privés.

    Voilà, nous l’espérons, de quoi attirer le plus grand nombre.

    Et ce n’est qu’une fois le produit adopté, pour cet usage, que Caliopen prend tout son sens: en assignant à chacun des éléments de son interface un « niveau de confidentialité », et en l’affichant de façon systématique, Caliopen va permettre à ses utilisateurs de prendre conscience du degré d’exposition de leur vie privée en ligne. Quand un message venant de Gmail arrive en ayant un niveau quasi nul de confidentialité, on y répondra pas forcément de façon aussi libérée que s’il existe un meilleur canal. Et Caliopen utilisera par défaut ce canal là pour y répondre, en fonction des données du contact. En affichant un niveau global de confidentialité du compte utilisateur, Caliopen va motiver celui-ci pour l’améliorer, en lui proposant des options pour ce faire. Et ainsi, petit à petit, chaque utilisateur de Caliopen sera poussé à se créer des clés de chiffrement, à utiliser les protocoles les plus sûrs, à demander à ses contact de faire de même (et pourquoi pas à se créer un compte Caliopen). »
    September 11, 2015 at 2:12:10 PM UTC - permalink - https://reflets.info/re-expliquer-caliopen-encore/
  • Le coût du transit IP poursuit sa dégringolade
    « Le coût des services de transit IP a poursuivi sa chute en 2015. Les prix des connexions sur ports 10 Gbit/s Ethernet (10 GE) ont décliné de 22% en moyenne pour la seule année 2014 et de 14% annuellement entre 2012 et 2015 (premier semestre). « Malgré une baisse généralisée, des écarts de prix importants persistent entre les principaux centres de trafic Internet et les marchés les plus reculées », précise néanmoins TeleGeography qui s’appuie sur ses observations effectuées à partir des tarifs d’une soixante d’opérateurs répartis sur une centaine de villes en Europe, Amérique du Nord et du Sud et en Asie.

    Ainsi, il vaut mieux faire transiter son trafic à Londres qu’à Sydney. Le coût mensuel moyen d’utilisation d’une liaison 10 GE y est tombé à 1 dollar par mois par Mbit/s au deuxième trimestre 2015. Soit une baisse annuelle de 16% pour le hub qui assure les liaisons internationales pour l’Europe, l’Afrique et une partie de l’Asie. L’un des plus bas coûts du marché mondial. A l’autre extrême, le même service est facturé 18 dollars en moyenne dans la capitale australienne. Plus cher qu’à Sao Polo au Brésil (16 dollars). Entre les deux, l’Asie limite les frais avec des prix moyens de 4 dollars mensuel le Mbit/s que l’on trouve à Singapour.

    TeleGeography explique ces disparités par les coûts de transport du trafic selon les régions. Celles qui restent largement dépendantes des liens passant par l’Europe ou les Etats-Unis pour accéder aux liaisons internationales sont les plus pénalisées. Ainsi, l’essentiel du transit Internet international de Sao Polo s’effectue via… Miami. Tout comme celui de Sydney qui dépend de Los Angeles. Résultat, les prix des services de transit dans ces villes n’ont reculé respectivement que de 5 et 10% annuellement depuis 2012. »

    Ça s'explique aussi par la migration sur des liens 100G donc des commit plus importants...
    September 9, 2015 at 5:34:52 PM UTC - permalink - http://www.silicon.fr/cout-transit-ip-poursuit-degringolade-125922.html
  • Adieu Piwik
    J'ai dégagé Piwik ( https://fr.piwik.org/ ) des sites web que je gère pour les raisons suivantes :
        * Piwik propose toujours plus de fonctionnalités pour couvrir toujours plus de besoins. Ça fait bien longtemps que les fonctionnalités qu'il propose dépasse mes besoins. Des grep/awk/uniq/sort dans mes logs Apache suffisent à répondre aux quelques questions que je me pose (erreurs, nombre approximatif de visites, pages les plus consultées, referer). Oui, je pourrais utiliser awstats et co mais même ça, ça me semble overkill ;

        * Du coup, je ne vois plus l'intérêt d'alourdir mes utilisateurs avec un tracker JS. Alors oui, Piwik peut utiliser un tracker sans JS (qui remonte moins d'infos). Oui, Piwik permet aussi d'analyser à partir des logs du serveur HTTP à la awstats (voir : http://www.guiguishow.info/2012/11/04/piwik-importer-depuis-les-logs/) mais ça reste toujours du code que la machine du visiteur ou mon serveur doit exécuter... pour un résultat qui ne m'intéresse plus aujourd'hui ;

        * Toujours plus de fonctionnalités signifie toujours plus de versions mises à disposition et donc toujours plus de mises à jour à faire. Plus de fonctionnalités signifie aussi plus de failles de sécurité donc toujours plus de mises à jour à effectuer. D'où un besoin de maintenance constant. Je n'ai plus le temps et l'envie de passer mon temps libre à mettre à jour des logiciels dont je n'utilise qu'une toute petite partie des fonctionnalités. Je préfère consacrer mon temps à mes amis, à des associations, à faire de la technique utile. Contrairement à ce que beaucoup de personnes pensent, mettre à jour Piwik (ou une autre appli web), ce n'est pas juste uploader les fichiers mais c'est aussi supprimer les extensions inutiles (moins de code inutile qui tourne = plus de sécurité), vérifier les permissions (le serveur http n'a pas à avoir les droits d'écriture dans vos DocumentRoot ! ),... C'est un travail d'intégration permanent que je n'ai plus le temps ni l'envie de faire ;

        * Parce qu'osef des stats, je n'ai pas besoin de ça pour exister. J'ai diffusé mes connaissances, mes avis, mes idées, mes sentiments donc j'ai fait ma part du boulot. Si ce n'est pas lu bah tans pis ;

        * Parce que la pertinence d'un tracker comparé à l'analyse des logs du serveur HTTP s'amoindrit au fil des années : de plus en plus de bot exécutent le JS, de plus en plus d'humains bloquent les trackers (voir, par exemple : http://www.guiguishow.info/2012/11/05/adversity-bloque-le-css-de-piwik-org/ ).
    September 6, 2015 at 7:17:36 PM UTC - permalink - http://shaarli.guiguishow.info/?OPLurA
  • xkcd: Cyberintelligence
    :D
    September 6, 2015 at 3:53:32 PM UTC - permalink - https://xkcd.com/1573/
  • DC Power Over Ethernet (Injector Adapter) For: Router, AP, Switch, Hub
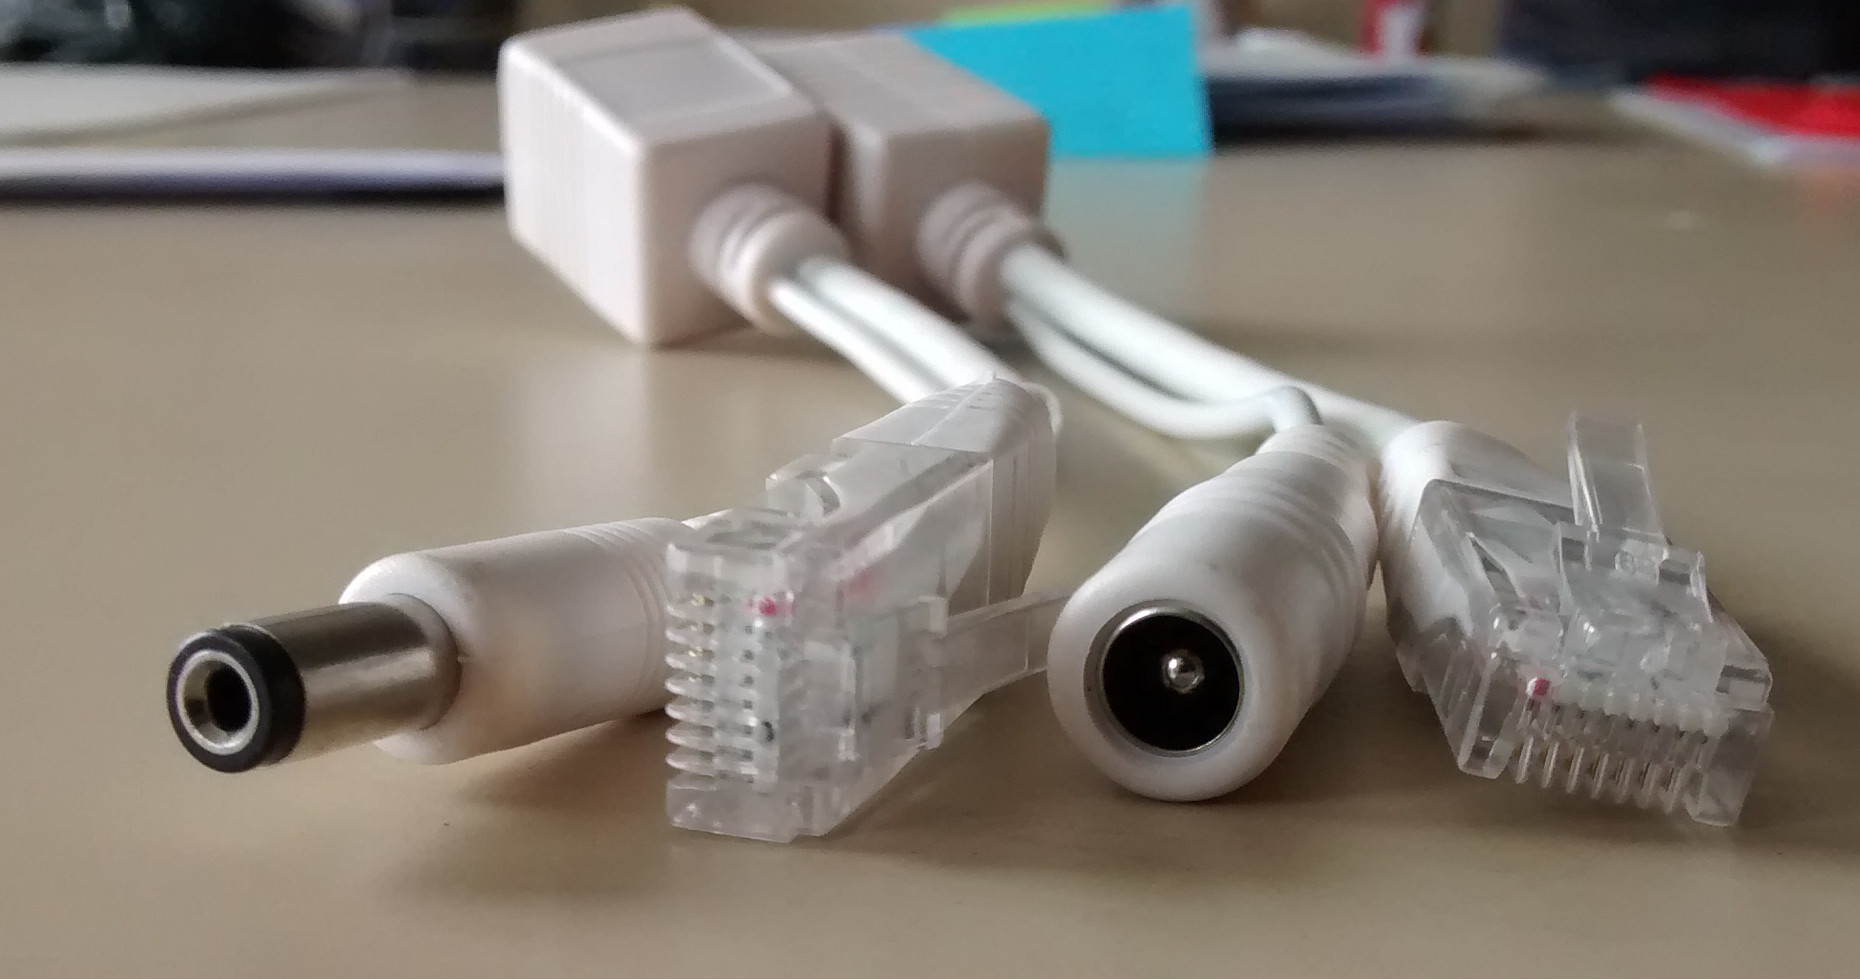
    Pour ceux et celles qui ne veulent pas bricoler (ou qui ont une commande groupée déjà en cours), les chinois proposent la même chose pour environ 3€ et ça juste fonctionne : http://www.banggood.com/10100M-IEEE802_3at-POE-Power-Splitter-Cable-for-IP-Cameras-p-957140.html . Le mot clé pour les trouver c'est : passive splitter PoE.

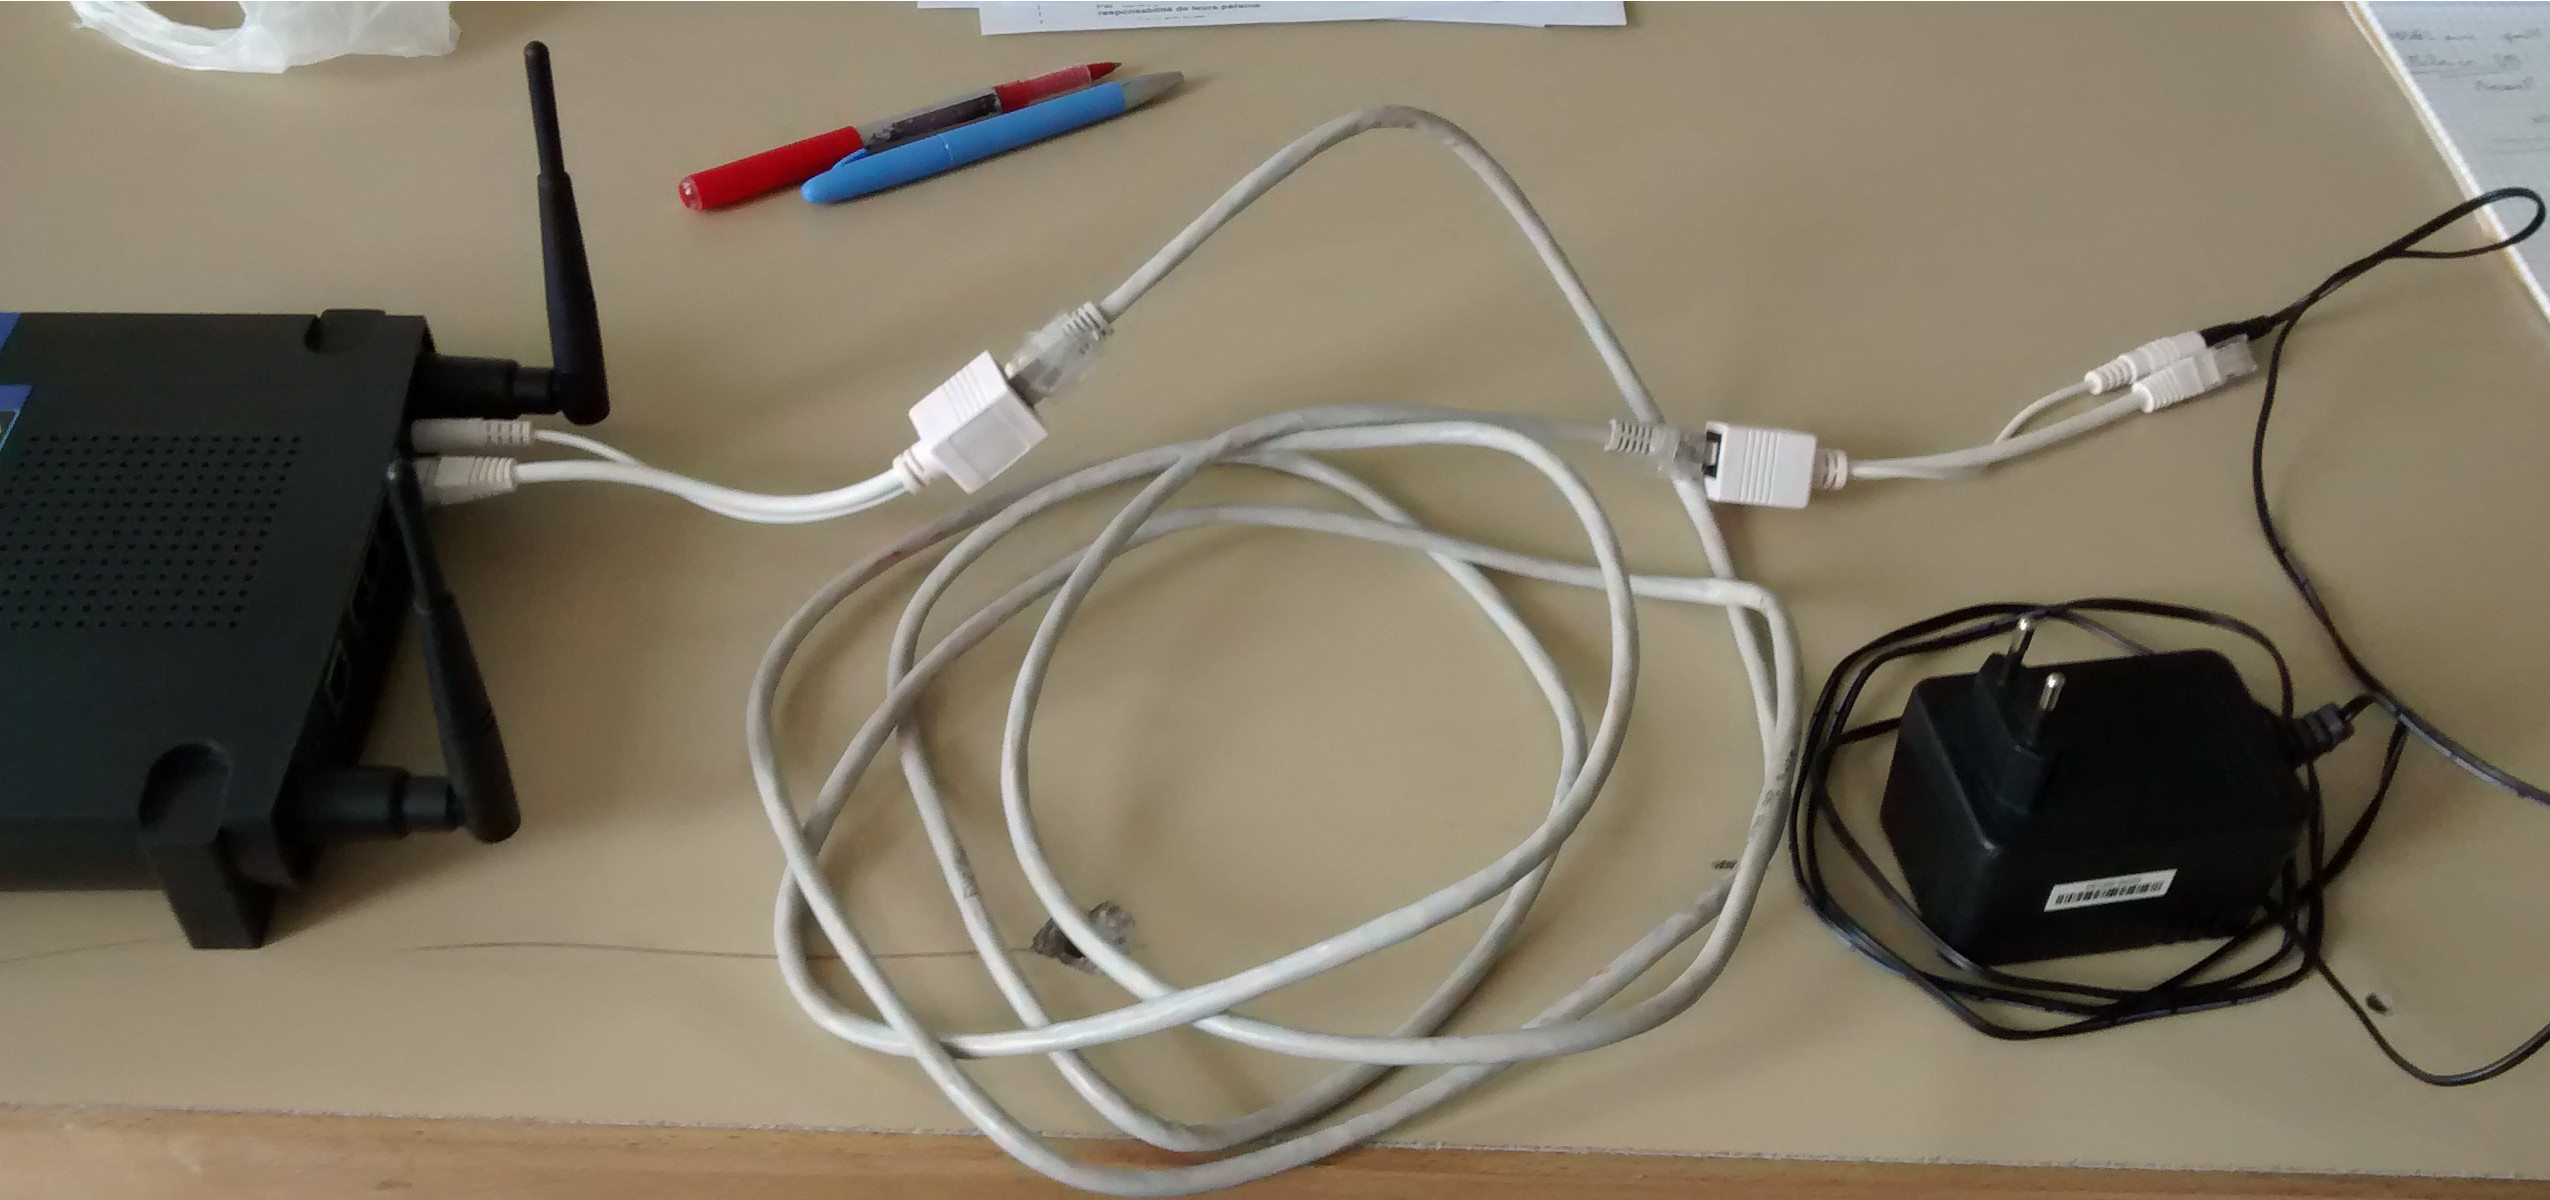
    Ça permet d'alimenter des appareils comme des AP WiFi via le seul câble réseau (super pratique quand on se déplace dans des plafonds et co) même quand ils ne sont pas conçus pour être alimentés via le câble réseau. Pour ce faire, il faut grouper l'alimentation électrique et le réseau informatique à la source (switch,...) et re-séparer alimentation électrique et réseau informatique avant l'appareil.

    Pour les personnes que ça intéresse, ici avec un WRT54GL :
        * http://www.guiguishow.info/wp-content/uploads/2015/09/injecteur-splitter-poe.jpg
        * http://www.guiguishow.info/wp-content/uploads/2015/09/injecteur-splitter-poe-wrt54gl.jpg

    Merci à Arthur (pour le lien DIY) et Christian. :)
    September 6, 2015 at 11:09:38 AM UTC - permalink - http://www.instructables.com/id/DIY-Power-Over-Ethernet-POE-Adapter-For-Rou/?ALLSTEPS
Links per page: 20 50 100
◄Older  
page 236 / 306
Newer►
Mentions légales identiques à celles de mon blog | CC BY-SA 3.0

Shaarli - The personal, minimalist, super fast, database-free, bookmarking service by the Shaarli community