6123 links
  • GuiGui's Show
  • Home
  • Login
  • RSS Feed
  • ATOM Feed
  • Tag cloud
  • Picture wall
  • Daily
Links per page: 20 50 100
◄Older  
page 276 / 307
Newer►
  • Understanding Linux /proc/cpuinfo | Richweb - Johndescs's mini-recording
    « Ouais donc en gros, il tourne par numéro de cœurs, un proc physique après l'autre, puis recommence tout pareil une deuxième fois quand il y a l'hyperthreading. »
    July 10, 2014 at 9:46:11 PM UTC - permalink - http://jonathan.michalon.eu/shaarli/?bzMFzA
  • Datalove - Jérémie Zimmermann et la Parisienne Libérée ♫ on Vimeo
    Une des explications du terme datalove. L'autre étant : http://datalove.me/ (pages principles et about). Oui, la deuxième est une prolongation de la première.
    July 10, 2014 at 8:12:36 PM UTC - permalink - http://vimeo.com/100396024
  • Index of /videos/PSES2014/ - Vidéos et Torrents PSES2014
    Vidéos et Torrents PSES 2014

    (via http://shaarli.cafai.fr/?0GJqrQ)

    ÉDIT du 06/07/2014 à 22h15 : mirroir avec plus de vidéos : http://docs.volcanis.me/PSES/
    July 3, 2014 at 8:26:41 PM UTC - permalink - http://pub.jeekajoo.eu/videos/PSES2014/
  • Fingerprint d'un certificat x509 avec OpenSSL
    Je connais quelques commandes OpenSSL en intégralité mais je suis incapable de me souvenir de celle permettant d'obtenir le fingerprint d'un certificat x509 :

    openssl x509 -in certif.crt -fingerprint -noout -sha1

    -sha1 peut être remplacé par -sha256
    July 3, 2014 at 6:09:55 PM UTC - permalink - http://shaarli.guiguishow.info/?a9q99A
  • Leclerc lance sa Mini-box avec tuner TNT, VoD et bouquets de chaines TV - Next INpact
    Des boîtiers tuner TNT + VoD. Ok, je ne savais pas que ça existait.
    July 2, 2014 at 9:01:55 PM UTC - permalink - http://www.nextinpact.com/news/88491-leclerc-lance-sa-mini-box-avec-tuner-tnt-vod-et-bouquets-chaines-tv.htm
  • config/Proxy - FreeRADIUS
    Comment monter un proxy RADIUS. Pour les lignes de conf' qui juste fonctionnent pour un cas banal (pas de multi/failover/cluster/autre), c'est par là : http://uk-corp.org/Books/OReilly%20Books/radius/html/radius-chp-6-sect-2.html

    Ne pas oublier :
      - de changer le délimiteur si pas banal (différent de '@' ou '/' quoi). Exemple : « realmpercent » dans la section « authorize » du sites-enabled/default + prise en charge dans le module realm.

      - d'ajouter le proxy RADIUS comme client dans le clients.conf du RADIUS final (vers lequel les requêtes seront forwardées)

      - de vérifier l'activation du mode proxy dans le fichier radiusd.conf :
        « proxy_requests  = yes
           $INCLUDE proxy.conf »

      - de vérifier les options disponibles comme nostrip (ne pas supprimer le realm dans la requête forwardée).
    July 2, 2014 at 8:43:01 PM UTC - permalink - http://wiki.freeradius.org/config/Proxy
  • Chiffrement : Microsoft fait le point sur son plan anti-NSA
    C'est mignon. :')

    « limiter l'accès non autorisé de la NSA dans son infrastructure » -> sans commentaire :')

    « Il a ainsi été question d'un déplacement des serveurs de stockage à l'étranger, pour limiter l'accès des autorités américaines à certaines données » -> la localisation de la société qui possède les serveurs doit compter pas mal. Mais de toutes façon, depuis quand les USA se soucient de territorialité quand il s'agit d'agir pour leurs intérêts ? ÉDIT du 17/07/2014 à 19h21 : lors de PSES 2014, Oliver Iteanu a rappelé que l'on a déjà un cas pour se faire une idée même si ce n'est pas encore définitivement tranché selon Microsoft : http://www.ictjournal.ch/fr-CH/News/2014/05/06/Somme-de-livrer-des-donnees-Microsoft-va-se-battre-devant-la-justice.aspx FIN DE L'ÉDIT.

    « Outlook.com est maintenant protégé par le protocole TLS  » -> rappel : TLS ne fait pas tout ! Surtout si l'une des extrémité est pwned/vendue à la NSA !

    Bref : ne vous laissez pas avoir par ce type de discours !
    July 2, 2014 at 8:19:27 PM UTC - permalink - http://www.numerama.com/magazine/29887-chiffrement-microsoft-fait-le-point-sur-son-plan-anti-nsa.html
  • Les Etats-Unis adoptent une loi qui protège les lanceurs d'alertes des agences de renseignement
    Hahahaha la loi pour faire bonne figure mais qui, dans les faits, ne servira à rien et ne changera rien :
    - Les employés de prestataires d'une agence de renseignement ne sont pas couverts. Et une taupe fonctionnaire, j'ai du mal à imaginer qu'on lui confie d'autres missions voire même qu'on ne le pousse pas à la démission après ses révélations.

    - La révélation n'est autorisée que vers certaines personnes (« au directeur ou à l'inspecteur général de son agence (CIA, NSA, etc), au directeur national du Renseignement, ou aux parlementaires membres des commissions du Renseignement ») qui pourront sûrement ignorer le problème (fermer les yeux) sans être sanctionné.

    - Les révélations peuvent porter uniquement sur des thématiques précises (« des violations des lois fédérales, des utilisations frauduleuses de fonds ou toute activité mettant en danger le public. »). Le lanceur d'alertes devra donc prouver que ses révélations entrent bien dans ces thématiques, j'en suis sûr. Les révélations Snowden font-elles partie d'activités mettant en danger le public ? C'est subjectif tout ça ...
    June 26, 2014 at 4:11:31 AM UTC - permalink - http://www.lemonde.fr/ameriques/article/2014/06/26/les-etats-unis-adoptent-une-loi-qui-protege-les-lanceurs-d-alertes-des-agences-de-renseignement_4445434_3222.html
  • Pure URL :: Add-ons for Firefox - Le bazar de mydjey - Le Hollandais Volant
    Sympa le script Greasemonkey pour virer les params utm_* des URL. Je prends.

    Je précise quand même que la requête est toujours effectuée avec l'URL contenant les paramètres utm_* (depuis les flux RSS en tout cas et ça me semble obligé), c'est donc un changement purement cosmétique (utile quand on veut partager un lien, toutefois).
    June 25, 2014 at 4:41:24 PM UTC - permalink - http://lehollandaisvolant.net/?id=20140625161210
  • bash - How to skip row when importing bad MySQL dump - Stack Overflow
    Ok, -f, mysql -f -u <user> -p <table> < dump.sql pour importer un dump foireux ou utiliser un script de création de base foireux qui crée deux fois des colonnes et des index ... MySQL affiche les erreurs rencontrées mais elles ne sont plus bloquantes.
    June 17, 2014 at 2:09:58 PM UTC - permalink - https://stackoverflow.com/questions/7622253/how-to-skip-row-when-importing-bad-mysql-dump
  • linux - How to route only specific subnet (source ip) to a particular interface? - Super User
    Source routing sous Linux.

    Exemple (tiré d'un cas concret). On veut avoir une route par défaut (vers Internet) différente en fonction de l'origine : deux préfixes IP distincts. Les interfaces de sorties sont également différentes en fonction du préfixe source.

    1) On entre un couple id-nom de table dans /etc/iproute2/rt_tables :
    252 table1
    253 table2

    2) On dirige dans une table en fonction du préfixe source :
    ip rule add from 192.0.2.0/24 table table1
    ip rule add from 198.51.100.0/24 table table2

    3) On ajoute les routes vers les deux gw à utiliser :
    ip route add 198.18.0.1 dev eth0
    ip route add  203.0.113.1 dev eth1

    Oui, il est impératif de créer ces routes dans la table principale (main) !

    4) On ajoute les routes par défaut dans chaque table
    ip route add default via 198.18.0.1 dev eth0 table table1
    ip route add default via 203.0.113.1 dev eth1 table table2

    5) Pour tester :
    ping <destination> : on ne doit pas sortir (je considére que ce qui passe ici appartient à l'un ou l'autre des préfixes et doit donc tomber dans une table, je n'ai aucune route dans main (à part vers les gw, of course)
    ping -I 192.0.2.1 <destination> ou traceroute -s 192.0.2.1  <destination> : on doit sortir par eth0 et 198.18.0.1 (table1)
    ping -I 198.51.100.1 <destination> ou traceroute -s 198.51.100.1 <destination> : on doit sortir par eth1 et 203.0.113.1 (table 2)

    Pour debug vos règles : ip rule s. Une erreur saute vite aux yeux. Exemple kimarche :
    0: from all lookup local
    32764: from 192.0.2.0/24 lookup table1
    32765: from 198.51.100.0/24 lookup table2
    32766: from all lookup main

    Exemple kimarchepas :
    0: from all lookup local
    32764: from 192.0.2.0/24 lookup table1
    32765: from 198.51.100.0/24 lookup table2
    32766: from all lookup main
    32767: from all lookup table2

    Notez la dernière ligne ;)

    Évidemment, le source-routing, comme les autres fonctionnalités réseaux est également disponible dans un netns.

    ÉDIT du 21/02/2015 à 17h00 : À partir de Linux 3.12, en IPv6 uniquement, le source routing devient plus simple. Voir : http://shaarli.guiguishow.info/?i9-rcA . FIN DE L'ÉDIT.
    June 16, 2014 at 10:29:40 PM UTC - permalink - https://superuser.com/questions/376667/how-to-route-only-specific-subnet-source-ip-to-a-particular-interface
  • Netgear - 10 Things to Know Before Deploying 10 Gigabit Ethernet
    Les pages 4 et 5 sont intéressantes.

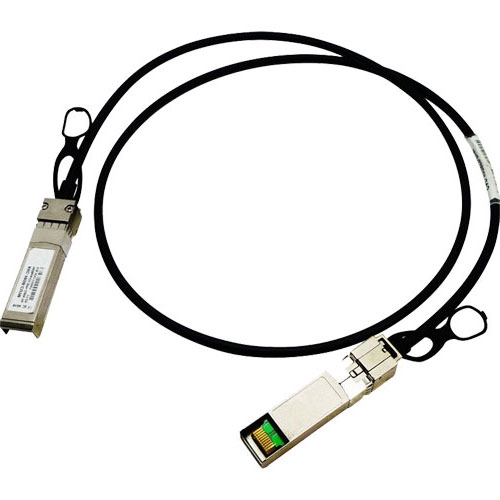
    Je croyais que les ports au format SFP sur un équipement réseau servaient uniquement à sortir sur des GBIC et donc de la fibre. J'ignorais qu'il existe des câbles cuivre en 10G Ethernet au format SFP. Moins coûteux que les liaisons optiques pour une courte distance (intra-baie, baie accolée, ...). Et puis j'en ai vu en prod' ... Illustration : http://www.sfpex.com/image/cache/data/pd/EX-SFP-10GE-DAC-1M-500x500.jpg
    June 16, 2014 at 5:34:01 PM UTC - permalink - http://www.techdata.com/(S(gec5go45l3e3a2ecpbinz055))/netgear/files/NETGEAR-Whitepaper-10_Things_10_Gigabit-v1.pdf
  • Documentations pour monter une collecte xDSL
    Conférence « RADIUS & MySQL », 1h30, le 24/03/2012 à Bordeaux, par B. Bayart : http://www.aquilenet.fr/docs/torrents/20120324_Radius.m4v.torrent . Je recommande plusieurs visionnages pour bien assimiler toutes les notions présentées.

    Doc' pratique chez TTNN : http://chiliproject.tetaneutral.net/projects/tetaneutral/wiki/ADSL . Je mettrai à jour c'te doc' voire je ferai un tuto détaillé quand la collecte ADSL d'ARN-LDN sera opérationnelle.

    La doc l2tpns (LNS uniquement) : http://l2tpns.sourceforge.net/docs/manual/manual.html . Le git de Sames Wireless (FAI associatif) pour l'ajout du support MLPPP, LAC, serveur PPPoE et des corrections de bugs : http://git.sameswireless.fr/l2tpns.git/

    xl2tpd en mode client (ignorer la partie IPSec) : https://wiki.archlinux.org/index.php/L2TP/IPsec_VPN_client_setup . Pour activer la négocation IPv6CP et donc le support v6 dans la session PPP/L2TP, il faut ajouter la directive de conf' « +ipv6 » côté ppp client.
    June 16, 2014 at 5:15:51 PM UTC - permalink - http://shaarli.guiguishow.info/?YnQOyw
  • Nothink.org - Honeypot DNS and amplification attacks
    Recensement d'une partie des attaques par réflexion+amplification DNS. Interface bien conçue.

    Dans la même veine mais manuel (donc moins (ré)actif) : http://dnsamplificationattacks.blogspot.fr/2014/05/domain-magasbslrpgcom.html
    June 16, 2014 at 5:13:25 PM UTC - permalink - http://www.nothink.org/honeypot_dns_attacks.php
  • SSH Escape Sequences (aka Kill Dead SSH Sessions) — The Lone Sysadmin
    ÉDIT du 04/07/2014 : et si jamais vous avez besoin d'envoyer "~." à l'intérieur de la session SSH (IPMI toussa par exemple), il faut taper : "~~."

    Via http://shaarli.cafai.fr/?_3mgDw
    June 13, 2014 at 8:26:39 PM UTC - permalink - http://lonesysadmin.net/2011/11/08/ssh-escape-sequences-aka-kill-dead-ssh-sessions/
  • Dig (A|I)XFR TSIG
    Ça fait un moment que je n'avais pas utilisé dig pour vérifier la bonne configuration d'un transfert de zone + TSIG.

    J'avais oublié la syntaxe :
    dig @<master> <nom_zone> axfr -y '<algo>:<nom_clé>:<base64_clé>'

    L'algo est facultatif si hmac-md5 est utilisé (ce qui est mal !).

    Source : ftp://ftp.isc.org/isc/bind9/cur/9.9/doc/arm/man.dig.html ;)
    June 9, 2014 at 8:24:32 PM UTC - permalink - http://shaarli.guiguishow.info/?8bOHNA
  • Dan Farmer Presents Research on IPMI Vulnerabilities | Threatpost | The first stop for security news
    « Short for Intelligent Platform Management Interface, these tiny computers live as an embedded Linux system attached to the motherboards of big servers from vendors such as IBM, Dell and HP. IPMI is used by a Baseboard Management Controller (BMC) to manage Out-of-Band communication, essentially giving admins remote control over servers and devices, including memory, networking capabilities and storage.

    [...]

    Yesterday, Farmer released a paper called “Sold Down the River,” in which he chastises big hardware vendors for ignoring security vulnerabilities and poor configurations that are trivial to find and exploit.

    [...]

    “Many of these problems would have been easy to fix if the IPMI protocol had undergone a serious security review or if the developers of modern BMCs had spent a little more effort in hardening their products and giving their customers the tools to secure their servers,” Farmer wrote.

    [...]

    Farmer said the number of servers with vulnerable BMCs have given IPMI insecurity a long shelf life. Moore’s scan pulled up 230,000 responses over port 623, an admittedly tiny slice of the overall number of implementations. Yet Farmer concludes that 90 percent of BMCs running IPMI could be compromised because of default or weak passwords or weaknesses in the protocol, not only implicating the host server but others in the same management group because, as he discovered, some vendors share common passwords.

    [...]

    There are two popular versions of IPMI, 1.5 and 2.0, and there is almost a 50-50 split in deployments. BMCs running version 1.5 are, however, seriously plagued by a vulnerability in that nearly all server management ports have NULL authentication set, allowing log-ins without authentication. Nearly all BMCs, Farmer said, also have NULL enabled, which, when combined with the server management issue, gives hackers an open door to any older IPMI system. “The privileges associated with the NULL account vary from vendor to vendor, but it seems to usually grant administrator access,” Farmer wrote.

    [...]

    Farmer said 90.1 percent of IPMI 1.5 systems had NULL authentication enabled. Compounding the issue is that 1.5 also lacks cryptographic protection between the user and BMC, leaving it vulnerable to attacks against network traffic such as password sniffing and man-in-the-middle attacks.

    {...]

    Version 2.0, meanwhile, includes some crypto protections and some vendors recognized NULL authentication as a vulnerability and fixed it in about half of the implementations. The crypto used, however, introduces new security issues, Farmer said. The Cipher Zero protocol allows an outsider to log in without authentication, only a valid user name; any password will be ignored, Farmer said. Most server vendors enable it by default on their BMC; HP recently gave users the option of turning it off for the first time, Farmer said.

    [...]

    Farmer said he used Metasploit to scan IPMI 2.0 BMCs to gather password hashes from 83 percent of those systems, and using the popular John The Ripper password cracker, he was able to get 30 percent of those passwords. And most of those passwords were easily guessable passwords such as “admin.”

    Further testing, Farmer said, revealed that 11,500 BMCs shared a common password, which could have been an undocumented default password; and another 1,300 BMCs, most in Europe on primarily on six networks, had a shared password, likely indicating a service provider using a common password to manage dispersed systems, Farmer said. »
    June 8, 2014 at 9:13:27 PM UTC - permalink - http://threatpost.com/vulnerabilities-in-ipmi-protocol-have-long-shelf-life/106480
  • FDNN change de banque - le Blog de FDN
    « Le fonds de défense de la neutralité du net s'est fait mettre à la porte par sa banque, il a donc dû en catastrophe trouver un autre banquier, et est en train de remettre en place ses services. Récit et explications. »

    Magique ... Les banques, quoi.
    June 8, 2014 at 4:52:06 PM UTC - permalink - http://blog.fdn.fr/?post/2014/06/08/FDNN-change-de-banque
  • De la neutralité des réseaux en Union européenne : retard au Conseil de l'Union Européenne
    Le 6 avril dernier, j'écrivais (http://www.guiguishow.info/2014/04/06/de-la-neutralite-des-reseaux-en-union-europeenne-bilan-et-perspectives-de-la-premiere-lecture-au-parlement-europeen/) :
    « Le 3 avril dernier, ce n'était que la première lecture du Parlement européen, soit une étape parmi d'autres dans le processus législatif. La prochaine étape sera la première lecture de ce texte par le Conseil de l'Union Européenne (co-législateur, comme le Sénat et l'Assemblée Nationale en France). Il délibérera sur un premier rapport d'orientation le 6 juin prochain (« CONSEIL TRANSPORTS, TELECOM ET ENERGIE (TELECOM) »). »

    Ne sommes le 6 juin et je n'ai pas vu un mot sur le sujet dans mes flux RSS. Seule info trouvée sur le chan IRC de la Quadrature :
    « < dattaz> donc ils ont validé la decision d'avril ou pas ?
    <@yost3d> dattaz: tu parles du vote du PE sur la neutralité du net et du conseil de l'ue ?
    < dattaz> (sur la neutralité du net), j'ai vu que la conf de presse était à 13h15 mais silverlight est...caca
    < dattaz> yost3d: oui
    <@yost3d> dattaz: la partie qui nous intéresse a été retirée de l'ordre du jour, mais kroes aimerait un examen avant la fin du mois
    <@yost3d> et pour les données personnelles un accord partiel a été trouvé sur la partie concernant le transfert de données vers les pays tiers (le chapitre 5) du règlement
    < dattaz> yost3d: arf...»

    Joie ...
    June 6, 2014 at 9:32:00 PM UTC - permalink - http://shaarli.guiguishow.info/?mxd1jA
  • Espionnage téléphonique des Etats : les révélations chocs de Vodafone, High tech
    Joie ... Extraits choisis :

    « L'opérateur téléphonique mondial Vodafone, aux près de 400 millions d'abonnés, publie un rapport choc sur la surveillance téléphonique orchestrée par les 29 Etats dans lesquels il opère.

    [...]

    Baptisé "Law Enforcement Disclosure Report", ce rapport de 40.000 mots révélé par le journal britannique "The Guardian" révèle l'existence de "câbles secrets" ("secret wires") permettant aux agences gouvernementales de certains des pays dans lesquels il opère d'écouter, en direct ou en différé, et d'enregistrer des conversations privées tenues par ses utilisateurs. Voire même de les tracer en obtenant de nombreuses métadonnées (comme les lieux précis ou les dates à laquelles sont passés les appels), sans que les autorités aient besoin de fournir de mandats légaux pour y accéder.

    [...]

    D'après des sources industrielles citées par "The Guardian", ces câbles secrets seraient installés dans une pièce gardée fermée dans les centres de données des opérateurs. Les employés y travaillant peuvent être, selon ces sources, des salariés de l'entreprise de télécoms mais sont astreints au silence vis-à-vis du reste des employés.

    [...]
    Vodafone, qui affirme que ces câbles ont été directement connectés à son réseau ainsi que ceux d'autres opérateurs concurrents dans six pays du monde, est pour l'heure le premier à oser exposer cette surveillance de masse au grand jour.

    [...]

    "En l'absence de mandats légaux, il n'y a aucune visibilité à l'extérieur. Lorsqu'une demande d'accès est formulée, nous pouvons la repousser", ajoute Stephen Deadman.

    [...]

    Selon le rapport global rédigé par Vodafone pour les 29 pays dans lesquels il est présent, c'est à Malte et en Italie que la surveillance téléphonique est la plus forte, avec respectivement 3.773 et 606.00 demandes d'accès aux métadonnées des appels passés sur son réseau. »
    June 6, 2014 at 9:27:10 PM UTC - permalink - http://www.lesechos.fr/tech-medias/hightech/0203548421871-espionnage-telephonique-des-etats-les-revelations-chocs-de-vodafone-1010369.php
Links per page: 20 50 100
◄Older  
page 276 / 307
Newer►
Mentions légales identiques à celles de mon blog | CC BY-SA 3.0

Shaarli - The personal, minimalist, super fast, database-free, bookmarking service by the Shaarli community