6120 links
  • GuiGui's Show
  • Home
  • Login
  • RSS Feed
  • ATOM Feed
  • Tag cloud
  • Picture wall
  • Daily
Links per page: 20 50 100
◄Older  
page 232 / 306
Newer►
  • Problèmes matériels chelous - GuiGui's Show - Liens - Httqm's Links
    Ho, j'ai raté ce shaarli.

    1) Crassouille métallique qui fait contact, ça me semble crédible (passage par les gros ventilos,...). Par contre, la patte d'un composant... il n'a plus jamais eu ce comportement, de décembre 2013 à juin 2015...

    2) Oui, il était branché sur le secteur. J'espère que t'as eu ta réponse depuis mais j'utilise Debian GNU/Linux stable, à toi de voir si c'est un VRAI système. ;) Donc install' datant de mai 2013 et rien de neuf (Debian stable quoi :P ). Aucun problème avec le disque dur, je m'en sers toujours à l'heure actuelle sur une autre bécane. Là aussi, ce problème ne s'est plus reproduit entre septembre 2014 et juin 2015...

    Je pense vraiment que je suis tombé sur un modèle défectueux à mort puisqu'en juin 2015, c'était au tour de l'affichage de me lâcher, j'y reviendrai dans un autre shaarli.
    November 3, 2015 at 11:55:22 PM UTC - permalink - http://shaarli.callmematthi.eu/?WmmG6A
  • Zabbix + découverte SNMP : remonter le nom logique (eth0) des interfaces physiques plutôt que leur description (marque+modèle) - Librement Shaarli
    Pour l'instant, je veux juste machine0.eth0 + machine1.eth0. La somme des autres interfaces ne m'intéresse pas.

    Mais, bientôt, nous aurons des VLAN et là, ça m'intéressera d'agréger machine0.eth0.X avec machine1.eth0.X. Donc bonne remarque, merci. :)
    November 3, 2015 at 11:50:02 PM UTC - permalink - http://www.librement-votre.fr/shaarli/?wFzlEg
  • #780407 - netfilter-persistent: boot continues if netfilter-persistent fails - Debian Bug report logs
    Je confirme :

    « sudo service netfilter-persistent restart
    A dependency job for netfilter-persistent.service failed. See 'journalctl -xn' for details.

    sudo journalctl -xn
    -- Logs begin at lun. 2015-11-02 13:24:33 CET, end at mar. 2015-11-03 12:20:31 CET. --
    nov. 03 12:20:13 porygon kernel: ipmi_si: Unable to find any System Interface(s)
    nov. 03 12:20:13 porygon systemd-modules-load[30688]: Failed to insert 'ipmi_si': No such device
    nov. 03 12:20:13 porygon systemd[1]: systemd-modules-load.service: main process exited, code=exited, status=1/FAILURE
    nov. 03 12:20:13 porygon systemd[1]: Failed to start Load Kernel Modules.
    -- Subject: L'unité (unit) systemd-modules-load.service a échoué
    -- Defined-By: systemd
    -- Support: http://lists.freedesktop.org/mailman/listinfo/systemd-devel
    --
    -- L'unité (unit) systemd-modules-load.service a échoué, avec le résultat failed.
    nov. 03 12:20:13 porygon systemd[1]: Dependency failed for netfilter persistent configuration.
    -- Subject: L'unité (unit) netfilter-persistent.service a échoué
    -- Defined-By: systemd
    -- Support: http://lists.freedesktop.org/mailman/listinfo/systemd-devel
    --
    -- L'unité (unit) netfilter-persistent.service a échoué, avec le résultat dependency. »

    J'ai le package ipmitool installé pour accéder à des BMC de serveurs distants en cas de problème. Ce package fournit à la fois les outils clients mais aussi les outils "serveur" donc les modules pour que le noyau reconnaisse les BMC... Je n'ai pas de BMC sur mon laptop donc le chargement du module échoue. Donc systemd-module-load échoue et, par dépendance, n'active pas netfilter-persistent...

    Je trouve ce comportement extrêmement dangereux : il suffit qu'un seul module ne se charge pas et pouf plus de pare-feu. Comme le signale le bugreport, quand j'installe ipmitool (ou cups dans le cas rapporté dans le bugreport), je ne m'attends pas à perdre mon firewall.

    Workaround : blacklister le module ipmi_si dans /etc/modprobe.d/ mais ça ne résout pas le problème à la racine et ça peut péter à la gueule avec d'autres modules...

    Solution : lire l'excellent post de Michael Campbell dans le bugreport : on veut « Wants », pas « Requires ». Ainsi, si un module conntrack foire, netfilter-persistent foirera et c'est bien normal. Si un autre module foire, netfilter-persistent ne foirera pas. Logique. J'ai donc appliqué ce fix : sudo cp /lib/systemd/system/netfilter-persistent.service /etc/systemd/system/ + faire la modif Requires/Wants dans /etc/systemd/system/netfilter-persistent.service + sudo systemctl daemon-reload + sudo systemctl start netfilter-persistent.service

    Une autre solution serait que systemd-module-load soit un template. Ainsi, on aurait systemd-module-load@ipmi_si.service, systemd-module-load@uvcvideo.service,... Désactiver un module reviendrait à disable une unit. Solution parfaite pour systemd qui, par conception, veut tout remplacer dans notre système (init, syslog, fsck,...) : on remplacerait modprobe et sa blacklist. ;))))
    November 3, 2015 at 11:16:19 PM UTC - permalink - https://bugs.debian.org/cgi-bin/bugreport.cgi?bug=780407
  • GuiGui's show » Installer dnssec-trigger sur Debian Wheezy
    dnssec-trigger est packagé dans Debian Jessie avec une unit systemd et tout. Ça juste fonctionne. \o/
    November 2, 2015 at 7:08:16 PM UTC - permalink - http://www.guiguishow.info/2012/05/18/installer-dnssec-trigger-sur-debian-wheezy/
  • Comment désactiver le NFC sur sa carte bancaire - Korben
    Ma nouvelle carte bancaire est équipée de la fonctionnalité NFC. J'ai désactivé cette fonctionnalité en suivi ce tuto de Korben et j'ai contacté ma banque.

    Pourquoi ? Voir la lettre à ma banque à la fin de ce shaarli, elle résume mes arguments contre cette fonctionnalité.


    Difficultés :
        * Je n'ai pas de lecteur NFC (même dans mon ordiphone, oui). Mais ma carte de transports en commun n'est pas validée par les bornes dans les transports si elle est dans mon porte-feuilles aux côtés de ma nouvelle carte bancaire. Ça sera mon indicateur.

        * Je n'ai pas de source de lumière qui poutre. Le flash de mon ordiphone avec le logiciel Torch disponible sur f-droid (https://f-droid.org/repository/browse/?fdfilter=Torch&fdid=com.colinmcdonough.android.torch) suffit amplement, même en plein jour. Simplement, la surface éclairée simultanément est moindre donc il faut chercher plus longtemps.


    Avant de commencer :
        * Prévoyez un autre moyen de paiement (espèces, chèque) en cas de fail. Histoire de pouvoir payer le nécessaire le temps du remplacement de votre carte. ;)

        * Détendez-vous : les cartes bancaires sont conçues pour être utilisées par le quidam moyen ce qui inclus passage en machine, pliage et j'en passe. Elles semblent donc résistantes (https://lo-ol.fr/pluxml/index.php?article25/desactiver-le-nfc-de-sa-carte-bancaire) donc le risque de rendre totalement HS votre CB est faible.


    N'hésitez pas à étudier votre carte sous les deux angles possibles (face avant / face arrière). En effet, en regardant l'arrière (en éclairant depuis l'avant donc), je n'arrive pas à distinguer la bobine. En regardant l'avant (en éclairant depuis l'arrière donc), la bobine se distingue hyper facilement.

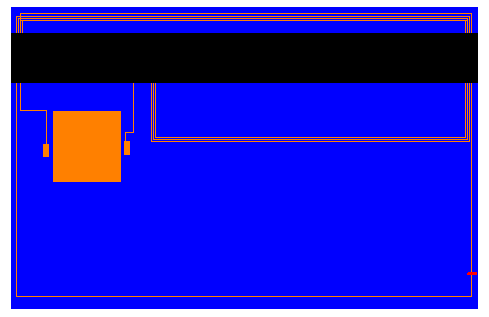
    J'ai incisé au cutter à l'un des endroits où il n'y a qu'un fil de la bobine qui y passe (alors qu'à certains endroits, il y a 4 fils). Minimisation des risques. J'ai incisé en bas à droite quand on regarde la carte de face. Voir mon super schéma ( :- ) : http://www.guiguishow.info/wp-content/uploads/2015/10/cb_nfc.png . C'est juste une grossière reproduction, à ne pas prendre à la lettre, notamment sur la signification/précision des branchements.

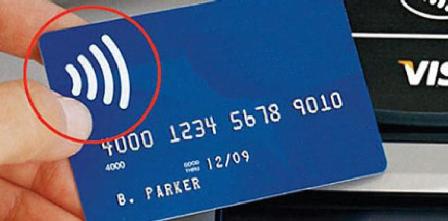
    Dernière étape : effacer le logo NFC (http://www.globalsecuritymag.fr/IMG/jpg/Carte_NFC.jpg) de la carte afin que chaque commerçant-e ne vous demande pas si vous voulez utiliser le paiement sans contact à chaque fois. C'est une perte de temps à chaque transaction et il est stupide de croire que l'on pourra exposer ses griefs contre cette techno à un-e commerçant-e qui a d'autres clients derrière en 1 minute max (aka un message passe quand il est exposé clairement, calmement et quand tous les interlocuteurs sont disposés à la communication). Pour ce faire : gratter au cutter et/ou avec la face grattante d'une éponge. Le but est d'enlever la "peinture". Difficulté en ce qui me concerne : ce fichu logo est vraiment tout près de la puce principale... prudence donc.

    Après coup : aller tester sa carte. La mienne reste fonctionnelle dans un distributeur de billets de ma banque, dans celui d'une autre banque et chez un commerçant. \o/


    Pourquoi pas un étui ou une feuille de papier alu ?
        * C'est un workaround disgracieux (on n'attaque pas le problème à la racine, on le contourne de loin) et imparfait (quand vous sortez votre carte de l'étui, la captation à distance reste possible) ;

        * Ce n'est pas à moi d'investir dans un étui puisque je n'ai pas demandé cette fonctionnalité NFC à ma banque et je ne la désire pas ;

        * Encore un truc de plus dans mes poches ? No way, ma carte doit loger à l'emplacement prévu dans mon porte-feuilles.


    Désactiver soi-même le NFC, c'est cool et tout mais du coup les banques ne sont pas au courant donc elles vont continuer à en refiler. Oui. C'est pour ça que j'ai écris une lettre à ma conseillère habituelle en parallèle. Pourquoi ne pas avoir attendu la réponse de la banque avant d'agir ? 1) Parce qu'on peut le faire soi-même et que c'est fun ; 2) Ne jamais attendre une solution d'autrui sinon ça crée un lien de dépendance. Là, si la banque n'a aucune solution à me proposer, je leur indiquerai que ma solution fonctionne ; 3) Impatience, d'autant que je n'attends pas un résultat positif.

    Voici ma lettre (inspirée de celle du Hollandais Volant - http://lehollandaisvolant.net/?id=20140429210452 et tout comme lui, je m'en fous de les menacer de massacrer leur fichue carte) :
    « Madame,

            Mon ancienne carte bancaire est arrivée à expiration fin septembre 2015. J'en ai reçu une nouvelle, parfaitement fonctionnelle. Néanmoins, cette nouvelle carte est dotée d’une puce de communication à champ proche de type « NFC » qui permet des paiements sans contact. Mon ancienne carte bancaire n'était pas équipée de cette fonctionnalité.

            Je ne veux pas que ma carte bancaire soit équipée d'une telle fonctionnalité à cause de l'absence totale de sécurité démontrée par de multiples experts en sécurité comme Renaud Lifchitz de British Telecom[1]. De plus, cette fonctionnalité rendait possible et sans effort la capture à distance d'informations personnelles (nom du porteur, liste des dernières transactions effectuées,...) et permet toujours la capture, en clair, du numéro de la carte et sa date d'expiration, ce qui ne me semble pas acceptable, comme l'a rappelé la CNIL[2]. À tout cela s'ajoute le risque de fraude même s'il est mineur à mes yeux en comparaison des points précédents.

            Je sais que le GIE CB prétend que la sécurité du paiement sans contact est assurée... Tout comme il niait les découvertes fracassantes de Serge Humpich sur la carte bancaire à la fin des années 1990. Je ne peux donc pas avoir confiance.
            Je sais que l'article L133-19 du Code monétaire et financier impose à l'émetteur d'une CB de rembourser les transactions frauduleuses à distance qui auraient lieu. Ce point reste à la discrétion du service fraude des banques et, si cela m'arrive, il me faudra apporter des preuves... que je n'aurai pas, par définition.
            Je sais aussi qu'il y a un plafond maximal avant la re-saisie obligatoire du code à 4 chiffres visant à limiter la fraude. Ce n'est pas les points que je soulève ici.

            Je veux désactiver/résilier sans frais le service de paiement sans contact de ma carte bancaire actuelle sans résilier intégralement mon service carte bancaire. Quelle est la procédure à suivre ? Sous quel délai la désactivation sera-t-elle effective ?

            Dans le cas où aucune procédure de la sorte n'est prévue, je me verrais forcé de désactiver, mécaniquement et irrémédiablement, par mes propres moyens, le circuit alimentant la puce de communication à champ proche.

    Cordialement.

    Références :
    [1] https://frama.link/XvtQc4Wh
    [2] https://frama.link/x9PqTSz5 »
    October 31, 2015 at 8:02:25 PM UTC - permalink - http://korben.info/comment-desactiver-le-nfc-sur-sa-carte-bancaire.html
  • Encrypting More: /boot Joins The Party « A Random Walk Down Tech Street
    Ça fait plusieurs années que l'on pouvait avoir tout son système GNU/Linux dans un LVM sans avoir de partition /boot séparée. Depuis la version 2.00-22 de GRUB, on peut aussi avoir tout son système dans une partition chiffrée. \o/

    Ce tuto fonctionne avec Debian Jessie, testé et approuvé.

    Debian-Installer ne permet pas encore de se passer de partition /boot séparée dès l'installation : si l'on n'a pas une telle configuration, il affiche un message bloquant « Vous avez choisi de placer le système de fichiers racine sur une partition chiffrée. Cette fonctionnalité impose d'utiliser une partition /boot dédiée sur laquelle le noyau et l'image disque en mémoire seront stockés. Vous devriez [sic ! ] revenir en arrière et configurer une partition /boot. ». Même  problème à ce jour avec Debian unstable (http://ftp.fr.debian.org/debian/dists/unstable/main/installer-amd64/current/images/netboot/mini.iso).

    Pour ceux et celles qui se demandent comment c'est possible genre GRUB fait pas loger LVM+LUKS dans moins de 512o (MBR) : non, voir https://fr.wikipedia.org/wiki/GNU_GRUB#Fonctionnement . « Le MBR contient habituellement la partie 1 de GRUB, mais il peut aussi contenir un autre bootloader qui peut chaîner la partie 1 de GRUB depuis un autre secteur de boot, comme le début d'un autre disque ou une partition logique (de type DOS). À cause de la faible taille du MBR, la partie 1 se contente de charger la partie suivante de GRUB (qui elle peut se trouver n'importe où sur les 1024 premiers cylindres du disque). La partie 1 peut directement charger la partie 2 [ NDLR : qui est "/boot" ], ou charger la partie 1.5, qui se trouve dans les 30 kilooctets suivant le MBR. Cette partie 1.5 charge ensuite la partie 2. La partie 1.5 peut contenir des pilotes pour pouvoir accéder à la partie 2. »

    Merci à HS-157 de m'avoir montré cette possibilité.
    October 30, 2015 at 7:58:45 PM UTC - permalink - http://dustymabe.com/2015/07/06/encrypting-more-boot-joins-the-party/
  • Bien se conduire grâce au Lévitique
    « Par exemple, je souhaiterais vendre ma fille comme servante, tel que c’est indiqué dans le livre de l’Exode, chapitre 21, verset 7. A votre avis, quel serait le meilleur prix ? Le Lévitique aussi, chapitre 25, verset 44, enseigne que je peux posséder des esclaves, hommes ou femmes, à condition qu’ils soient achetés dans des nations voisines. Un ami affirme que ceci est applicable aux mexicains, mais pas aux canadiens. Pourriez-vous m’éclairer sur ce point ? Pourquoi est-ce que je ne peux pas posséder des esclaves canadiens ? J’ai un voisin qui tient à travailler le samedi. L’Exode, chapitre 35, verset 2, dit clairement qu’il doit être condamné à mort. Je suis obligé de le tuer moi-même ? Pourriez-vous me soulager de cette question gênante d’une quelconque manière ?

    Autre chose : le Lévitique, chapitre 21, verset 18, dit qu’on ne peut pas s’approcher de l’autel de Dieu si on a des problèmes de vue. J’ai besoin de lunettes pour lire. Mon acuité visuelle doit-elle être de 100% ? Serait-il possible de revoir cette exigence à la baisse ? Un de mes amis pense que même si c’est abominable de manger des fruits de mer (Lévitique 11:10), l’homosexualité est encore plus abominable. Je ne suis pas d’accord. Pouvez-vous régler notre différend ? La plupart de mes amis de sexe masculin se fait couper les cheveux, y compris autour des tempes, alors que c’est expressément interdit par Le Lévitique (19:27). Comment doivent-ils mourir ?

    Je sais que l’on ne me permet aucun contact avec une femme tant qu’elle est dans sa période de règles (Lévitique. 15:19-24). Le problème est : comment le dire ? J’ai essayé de demander, mais la plupart des femmes s’en offusque… Quand je brûle un taureau sur l’autel du sacrifice, je sais que l’odeur qui se dégage est apaisante pour le Seigneur (Lévitique. 1:9). Le problème, c’est mes voisins : ils trouvent que cette odeur n’est pas apaisante pour eux. Dois-je les châtier en les frappant ?

    Un dernier conseil. Mon oncle ne respecte pas ce que dit le Lévitique, chapitre 19, verset 19, en plantant deux types de culture différents dans le même champ, de même que sa femme qui porte des vêtements faits de différents tissus, coton et polyester. De plus, il passe ses journées à médire et à blasphémer. Est-il nécessaire d’aller jusqu’au bout de la procédure embarrassante de réunir tous les habitants du village pour lapider mon oncle et ma tante, comme le prescrit le Lévitique, chapitre 24, versets 10 à 16 ? On ne pourrait pas plutôt les brûler vifs au cours d’une simple réunion familiale privée, comme ça se fait avec ceux qui dorment avec des parents proches, tel qu’il est indiqué dans le livre sacré, chapitre 20, verset 14 ? Je sais que vous avez étudié à fond tous ces cas, aussi ai-je confiance en votre aide. »

    Bon, c'est facile mais je me mets ça de côté. On cite souvent Jérémy Ferrari et son spectacle « Hallelujah Bordel ! » mais les exemples issus des textes religieux (5 premiers chapitres de l'Ancien Testament et le Coran) et de la presse ne représentent qu'un peu moins de la moitié du spectacle et ne sont pas les plus percutants (à part la violence envers les femmes, la discrimination et l'intolérance, ça cause des sacrifices et de l'Arche de Noé...).

    Via : ça date mais ça vient du Hollandais Volant.
    October 30, 2015 at 6:04:15 PM UTC - permalink - https://blogs.mediapart.fr/edition/laicite/article/030412/bien-se-conduire-grace-au-levitique
  • Western Digital self-encrypting hard drives riddled with security flaws | Ars Technica
    « The paper, titled got HW crypto? On the (in)security of a Self-Encrypting Drive series, recited a litany of weaknesses in the multiple versions of the My Passport and My Book brands of external hard drives. The flaws make it possible for people who steal a vulnerable drive to decrypt its contents, even when they're locked down with a long, randomly generated password.

    [...]

    In one case, the underlying key was predictable because the random numbers used to generate it was derived from the current time on the computer clock. That flaw was fixed last year, but it's likely many people with vulnerable drives have no idea they're at risk.

    [...]

    In other cases, it was possible to extract the hash off the drive and load it onto a computer so it could be subjected to off-line cracking.

    [...]

    Yet another flaw constitutes the equivalent of a backdoor that could allow an attacker to decrypt data without knowing or cracking the user password at all. The drives ship with a default password, but in cases where it has been changed to a user-defined password only once, the key corresponding to the default password remains stored on the device, making it trivial for adversaries to decrypt it. The flaw can overcome by resetting the password a second time, but without that knowledge, it's likely many users will not take the time to do so. »

    J-O-I-E. LUKS (sous GNU/Linux) > * .
    October 30, 2015 at 4:03:26 PM UTC - permalink - http://arstechnica.com/security/2015/10/western-digital-self-encrypting-hard-drives-riddled-with-security-flaws/
  • Can't read superblock - There are differences between boot sector and its backup. - Both FATs appear to be corrupt. Giving up.
    La carte SD de mon ordiphone ne monte plus sur mon ordiphone.

    Sur mon laptop Debian GNU/Linux, impossible de monter la partition : « Can't read superblock ». fsck ne corrige pas non plus le problème : « Both FATs appear to be corrupt. Giving up. »

    On sort testdisk : sudo testdisk /dev/mmcblk0
    Enter
    Intel + Enter
    Advanced + Enter
    Boot + Enter
    Rebuild BS + Enter
    Write + Enter
    Repair FAT + Enter

    It works \o/
    October 30, 2015 at 2:56:59 PM UTC - permalink - http://shaarli.guiguishow.info/?0pUyhQ
  • xkcd: Git
    Hahaha :D
    October 30, 2015 at 10:43:31 AM UTC - permalink - https://xkcd.com/1597/
  • Surveillance : les eurodéputés socialistes français auraient-ils quelque chose à cacher ? | La Quadrature du Net
    « Les socialistes français ont encore une fois trahi les libertés pour renforcer la surveillance ! Le rapport de Claude Moraes, voté aujourd'hui au Parlement européen et condamnant la surveillance de masse, a été caviardé sous la pression interne des eurodéputés socialistes français, qui ont réussi à faire rejeter toute demande d'enquête de la commission européenne sur les lois de surveillance française.

    [...]

    Comme si ces députés craignaient que la Commission européenne puisse trouver à redire, au regard de la Charte des droits fondamentaux de l'Union européenne et des traités, aux lois de surveillance françaises ? Qu'ont-ils donc à craindre et à cacher, et le gouvernement de Manuel Valls derrière eux ? Pourquoi chercheraient-ils à empêcher des enquêtes si ces lois étaient aussi irréprochables qu'ils le répètent depuis un an ?

    Les socialistes, non contents de ce résultat, ont aussi réussi à éviter toute référence à la proposition de loi sur la surveillance internationale, en rejetant l'amendement n° 2 proposé par les libéraux et qui s'inquiétait de la surveillance de masse mise en place par la France en Europe et dans le monde.

    La Quadrature du Net, outrée devant ces manœuvres politiques grossières et détestables, demande à la Commission européenne de s'auto-saisir de ces enquêtes afin de faire – enfin – vérifier la conformité des lois de surveillance françaises au droit européen. La Quadrature du Net engage les européens à se saisir de ce texte pour demander à leurs députés nationaux et européens de cesser cette course à la surveillance de masse. »

    D'où  ça vient ? (https://wiki.laquadrature.net/PJL_relatif_au_renseignement/Rapport_Moraes)
    « Le 12 mars 2014, le Parlement européen adoptait une résolution sur le programme de surveillance de la NSA, les organismes de surveillance dans divers États membres et les incidences sur les droits fondamentaux des citoyens européens et sur la coopération transatlantique en matière de justice et d'affaires intérieures. Cette résolution visait à inciter la Commission européenne, le Conseil de l'Union européenne et les États membres à mettre en place une stratégie "en faveur de la gouvernance démocratique de l'Internet et à renforcer la protection des droits fondamentaux en Europe.

    Quelques mois plus tard, constatant non seulement l'inaction des Institutions européennes mais surtout l'action de certains États mettant en danger les droits fondamentaux au sein de l'Union européenne, le Claude Moraes (S&D, UK) a proposé une nouvelle résolution du Parlement européen sur le suivi de la résolution du Parlement européen du 12 mars 2014 sur la surveillance électronique de masse des citoyens de l'Union européenne.

    Cette résolution a été discutée le 28 octobre 2015 en séance plénière et sera votée le 29 octobre en plénière, à 12h. »
    October 29, 2015 at 5:18:12 PM UTC - permalink - https://www.laquadrature.net/fr/surveillance-les-eurodeputes-socialistes-francais-auraient-ils-quelque-chose-a-cacher%20
  • Neither Snow Nor Rain Nor MITM . . . An Empirical Analysis of Email Delivery Security
    « This security patchwork — paired with opportunistic encryption that favors failing open and transmitting messages in cleartext, so as to allow incremental adoption — enables network attackers to intercept and surveil mail. In one such attack, network appliances corrupt STARTTLS connection attempts and downgrade messages to non-encrypted channels. We identify 41,405 SMTP servers in 4,714 ASes and 193 countries that cannot protect mail from passive eavesdroppers due to STARTTLS corruption on the network. We analyze the mail sent to Gmail from these hosts and find that in seven countries, more than 20% of all messages are actively prevented from being encrypted. In the most severe case, 96% of messages sent from Tunisia to Gmail are downgraded to cleartext.

    In the second attack, DNS servers provide fraudulent MX records for the SMTP servers of common mail providers. We searched for DNS servers that provide fraudulent addresses for Gmail’s SMTP servers, and we find 14,600 publicly accessible DNS servers in 521 ASes and 69 countries. We investigate the messages that Gmail received from these hosts and find that in 193 countries more than 0.01% of messages from each country are transited through these impostor hosts. In the largest case, 0.08% of messages from Slovakia are relayed from a falsified IP, which can intercept or alter their contents.

    [...]


    To find servers where STARTTLS is blocked, we build on the fact that SMTP servers frequently report back invalid commands they receive — which would include any corrupted STARTTLS command. We performed a TCP SYN scan of the public IPv4 address space on port 25 and attempted to perform an SMTP and STARTTLS handshake with responsive hosts. We performed this scan on April 20, 2015, from the University of Michigan campus using ZMap [19]. We found 14.1M hosts with port 25 open, 8.9M SMTP servers, and 4.6M SMTP servers that supported STARTTLS (see Table 10). Of the 4.2M hosts that failed to complete a TLS handshake, 623,635 (14%) echoed back the command they received. We classify these responses in Table 11. 617,093 (98.95%) of the responding hosts returned STARTTLS (and indeed do not to support it), 5,750 (0.92%) returned XXXXXXXX, 786 (0.14%) responded with STAR or TTLS, and 6 responded with BLUF. The STAR and TTLS commands are four-character command trun- cations and are likely not due to an attack. Prior to ESMTP, SMTP commands were all four characters, and we were able to confirm that all commands were truncated to four characters on these servers. However, the XXXXXXXX and BLUF commands appear due to the STARTTLS command being altered to prevent the establishment of a TLS session.

    Excluding four-character truncations, our scan found 5,756 servers that display evidence of a corrupted STARTTLS command. However, given that only 14% of servers reported back the received command, this is likely an underestimate. We extended our search for servers where the STARTTLS command was corrupted in the server’s list of advertised features, which is returned in response to the EHLO command. This identified an additional 35,649 servers. When combined with the initial set, this yields a total of 41,405 servers that apparently have STARTTLS messages corrupted. These 41K servers are located in 4,714 ASes (15% of all ASes with an SMTP server) and 191 countries (86% of countries with SMTP servers). They transit mail for 2,563 domains in the Top Million. In 423 ASes (736 hosts), 100% of SMTP servers are affected by STARTTLS stripping. The AS performing stripping on 100% of the inbound and outbound mail with the most SMTP servers (21) belongs to Starwood Hotels and Resorts (AS 13401). We show the classification of ASes with 100% stripping in Table 12. Overall, no single demographic stands out; the distribution is spread over networks owned by governments, Internet service providers, corporations, and financial, academic, and health care institutions. We note that several airports and airlines appear on the list, including an AS belonging to a subsidiary of Boingo (AS 10245), a common provider of in-flight and airport WiFi. Our scanning methodology does not comprehensively find all servers where STARTTLS is blocked. Local SMTP servers may not be accessible from the University of Michigan, STARTTLS might only be stripped for outgoing messages, or the command might be removed altogether instead of being corrupted in place. However, it appears that the practice is widespread.

    The XXXXXXXX replacements are likely caused by security products that intercept and strip the command. In one prominent example, Cisco Adaptive Security Appliances (ASA) [7] and Cisco IOS Firewalls [8] both advertise replacing the STARTTLS command with Xs to facilitate mail inspection as part of their inspect smtp and inspect esmtp configurations.

    [...]

    Internet-wide scans and logs of SMTP connections to and from one of the world’s largest mail providers over a sixteen month period. Our measurements show that the use of these secure mail technologies has surged over the past year. However, much of this growth can be attributed to a handful of large providers, and many smaller organizations continue to lag in both deployment and proper configuration. The fail-open nature of STARTTLS and the lack of strict certificate validation reflect the need for interoperability amidst the gradual rollout of secure mail transport, and they embody the old adage that “the mail must go through.” Unfortuately, they also expose users to the potential for man-in-the-middle attacks, which we find to be so widespread that they affect more than 20% of messages delivered to Gmail from several countries. We hope that by drawing attention to these attacks and shedding light on the real-world challenges facing secure mail, our findings will motivate and inform future research. »

    Via https://twitter.com/aeris22/status/659290965023334400
    October 28, 2015 at 8:55:48 PM UTC - permalink - http://conferences2.sigcomm.org/imc/2015/papers/p27.pdf
  • Mes mails aux eurodéputé-e-s concernant le vote du 27/10/2015 sur la neutralité des réseaux
    Voici les mails que j'ai envoyés aux eurodéputé-e-s français-e-s au sujet du vote final sur la neutralité des réseaux du 27/10.

    D'abord, le mail initial, leur indiquant les amendements que je souhaite voir adoptés. Évidemment, j'ai adapté la première phrase selon que je m'adressais à un eurodéputé ou à une eurodéputée ou à un groupe. J'ai personnalisé les mails lorsqu'il s'agit d'eurodéputé-e avec lesquel-le-s j'ai déjà eu une discussion constructive (sur la neutralité des réseaux ou autre sujet, là n'est pas la question).
    Monsieur l'eurodéputé XXXX,

    Le Parlement européen, en séance plénière, devra se prononcer, demain
    matin, sur le règlement européen portant sur un marché unique des
    communications électroniques.

    En tant que citoyen, j'ai suivi l'évolution de ce texte, exclusivement
    le volet concernant la neutralité des réseaux car il conditionnera les
    droits humains et l'application des libertés fondamentales dans toute
    l'Union et c'est tout ce qui compte à mes yeux.

    À mon avis, la version actuelle de ce texte, issue des trilogues, est
    plutôt mauvaise et m'inquiète au plus haut point. Les notions de
    neutralité des réseaux et de services spécialisés (qui permettront
    aux opérateurs télécoms de contourner ce règlement) sont mal définies.
    Les exclusions légitimes comme la gestion du trafic et celle des congestions
    sont trop nombreuses et floues et amèneront les télécoms à brider la vie
    privée et l'innovation.

    C'est pourquoi je vous demande de soutenir les amendements qui clarifient
    ce projet de règlement et qui garantiront nos libertés (information,
    expression, vie privée) ainsi que l'innovation dans l'Union :
    * Amendements 2, 8 et 9 ( ou 19 et 20) pour une bonne définition du
    principe de neutralité ;

    * Amendements 3 (ou 14), 6 (ou 17), 7 (ou 18), 10 (ou 21), 13 (ou 24)
    pour une bonne définition et encadrement des services spécialisés et
    pratiques assimilées ("zero rating"), véritables chevaux de troie des
    opérateurs télécoms ;

    * Amendements 4 (ou 15), 5, 11, 12, 16, 22 pour éviter les exclusions
    trop nombreuses sous prétexte de la congestion et de la gestion d'un
    trafic échangé toujours plus important.

    J'espère que nous montrerons ensemble que le très bon signal envoyé sur
    ce texte par le Parlement européen en avril 2014 n'était pas de
    l'électoralisme.

    Cordialement.


    Le mail adressé aux eurodéputé-e-s français-e-s que j'avais contacté avec le mail précédent et qui ont voté pour tous les amendements pro-neutralité des réseaux (les groupes Verts et GUE + quelques élus). Ce mail est en réponse du précédent et contient :
    Je viens de prendre connaissance du résultat des votes (<http://www.europarl.europa.eu/sides/getDoc.do?type=PV&reference=20151027&format=PDF&language=EN&secondRef=RES-RCV>).

    Je vous remercie pour votre soutien sans faille aux amendements protecteurs de la neutralité des réseaux informatiques et donc à l'innovation numérique et aux droits et libertés fondamentales des citoyens.

    Je déplore que votre exemple n'ait pas été suivi.

    Cordialement.


    Le mail adressé aux eurodéputé-e-s français-e-s que j'avais contacté et qui ont voté pour tous les amendements pro-neutralité des réseaux à l'exception de ceux encadrant l'exception de traitement des congestions. Ce mail est en réponse à mon précédent mail et contient :
    Je viens de prendre connaissance du résultat des votes (<http://www.europarl.europa.eu/sides/getDoc.do?type=PV&reference=20151027&format=PDF&language=EN&secondRef=RES-RCV>).

    Je vous remercie pour votre soutien aux amendements protecteurs de la neutralité des réseaux informatiques et donc à l'innovation numérique et aux droits et libertés fondamentales.

    Je regrette votre vote négatif sur les amendements visant à encadrer la gestion des congestions. Le traitement des congestions est un des chevaux de Troie des opérateurs télécoms en plus du zero rating et des services spécialisés visant à contourner le principe de neutralité des réseaux. Il faut encadrer les cas de congestions pour éviter les fausses excuses de congestion de la part des opérateurs qui ne veulent pas investir dans leur infrastructure (exemple français : Free / Youtube) et/ou les opérateurs qui prendront des mesures de gestion du trafic en prévision d'une congestion qui n'aura pas lieu, le tout, de manière permanente (alors qu'une opération de maintenance afin de remédier à une congestion doit être ciblée, proportionnée et temporaire).

    Je déplore que votre exemple n'ait pas été suivi.

    Cordialement.


    Le mail adressé aux eurodéputé-e-s français-e-s que j'avais contacté et qui ont voté contre tous les amendements pro-neutralité des réseaux. Ce mail est en réponse à mon précédent mail et contient :
    Je viens de prendre connaissance du résultat des votes (<http://www.europarl.europa.eu/sides/getDoc.do?type=PV&reference=20151027&format=PDF&language=EN&secondRef=RES-RCV>).

    Je déplore votre vote négatif sur les amendements protecteurs de la neutralité des réseaux informatiques et donc votre entrave à l'innovation numérique et aux droits et libertés fondamentales des citoyens au détriment des intérêts des opérateurs télécoms et des grosses multinationales.

    Cordialement.


    Le mail adressé aux eurodéputé-e-s français-e-s que j'avais contacté et qui étaient absents sur ce vote. Ce mail est en réponse à mon précédent mail et contient :
    Je viens de prendre connaissance du résultat des votes (<http://www.europarl.europa.eu/sides/getDoc.do?type=PV&reference=20151027&format=PDF&language=EN&secondRef=RES-RCV>).

    Je déplore votre absence lors de ce vote important relatif à l'innovation numérique et aux droits et libertés fondamentales des citoyens.

    Cordialement.
    October 28, 2015 at 8:31:00 PM UTC - permalink - http://shaarli.guiguishow.info/?skUi3g
  • Mon mail aux sénateurs/trices pour leur prise de position en faveur des citoyens sur la proposition de loi surveillance internationales
    Mon mail adressé aux sénateurs/trices français-e-s qui ont déposé des amendements visant à réduire l'impact négatif de la proposition de loi sur la surveillance des communications électroniques internationales et/ou qui ont tenu des positions et propos allant dans le sens des citoyens lors de l'examen en session plénière le 27/10. Parce que c'est important de corriger le tir quand ça ne va pas mais c'est encore plus important de remercier et encourager ceux et celles qui font du bon taff.

    Mesdames et messieurs les sénatrices/eurs

    J'ai suivi le flux vidéo de la séance publique d'hier soir portant sur
    l'examen de la proposition de loi sur la surveillance des communications
    électroniques internationales.

    Je vous remercie pour les amendements que vous avez déposés qui allaient
    dans le bon sens (restreindre la surveillance de masse, plus de
    compétences pour la CNCTR,...) ainsi que pour les propos que vous avez
    tenus en séance qui ont contribué à élever le débat.

    Je regrette néanmoins que l'attention de l'assemblée sénatoriale se soit
    focalisée longuement sur l'exclusion de certaines personnes et
    profession du régime de la surveillance. C'est pour moi un non-sens :

    Ma vie privée a donc moins d'importance que celle d'un avocat, d'un
    journaliste, d'un médecin ou que d'un parlementaire ? Je ne le pense
    pas. Quid des administrateurs/trices systèmes/réseaux et des secrétaires
    qui, dans les entreprises, concentrent/manipulent eux/elles aussi
    beaucoup de données confidentielles relevant de la vie privée de
    personnes ? Les documents de M. Snowden ont montré que les
    administrateurs/trices systèmes étaient des cibles de choix de
    la NSA. Dans cette PPL, on consacre arbitrairement des professions au
    détriment d'autres.

    De plus, sur une route, il faut regarder la couleur de toutes les
    voitures qui passent à notre hauteur pour identifier les voitures de
    couleur verte : il ne peut y avoir d'exclusion a priori dans un
    mécanisme de surveillance non individualisée sauf déclaration préalable
    faillible comme vous l'avez relevé dans l'hémicycle. L'exclusion est
    donc une dangereuse illusion.

    C'est tout le principe de surveillance (et d'exploitation des données de
    connexion) non individualisée ainsi que le principe de surveillance
    ciblée, le tout sans juge judiciaire qu'il faut rejeter. Le reste n'est
    que rustine de circonstance.

    Merci encore pour votre travail et vos prises de position salvatrices.

    Cordialement.
    October 28, 2015 at 8:14:09 PM UTC - permalink - http://shaarli.guiguishow.info/?_4NLRg
  • Démocratie ? Comparons les intentions de vote des eurodéputé-e-s FR à leur vote effectif sur la neutralité des réseaux du 27/10/2015
    ÉDIT DU 30/10/2015 À 12H25 : Il y a une erreur, ce shaarli n'a pas de sens. Sur le wiki LQDN, « exceptions below » peut tout aussi bien désigner le paragraphe
    « In favour of Net Neutrality |...]
    s&D
      Marc TARABELLA
      Jeppe KOFOD
      Clara Eugenia AGUILERA GARCÍA »
    C'est d'autant plus plausible vu la position de Sylvie Guillaume et Isabelle Thomas (entre autres) sur la surveillance de masse (elles ne veulent pas une enquête de la commission Européenne sur les lois FR renseignement et surveillance internationale).

    Bref, erreur de ma part... FIN DE L'ÉDIT

    On récupère les intentions ici : https://wiki.laquadrature.net/FinalAmendments

    On récupère les résultats ici : http://www.europarl.europa.eu/sides/getDoc.do?type=PV&reference=20151027&format=PDF&language=EN&secondRef=RES-RCV

    On se consacre exclusivement aux eurodéputé-e-s FR.

    Cela nous donne :
        * Edouard MARTIN - intention : pour - effectif : contre tous les amendements protegeant la neutralité des réseaux

        * Sylvie GUILLAUME - intention : pour - effectif : contre tous les amendements protegeant la neutralité des réseaux

        * Isabelle THOMAS - intention : pour - effectif : contre tous les amendements protegeant la neutralité des réseaux sauf le 13 (sur les services spécialisés) et totalement absente des résultats de vote sur l'amendement 2.

        * Pervenche BERÈS - intention : pour - effectif : contre tous les amendements protégeant la neutralité des réseaux sauf le 6/17 (totalement absente des résultats)

        * Sylvie GOULARD - intention : contre - effectif : contre tous les amendements protegeant la neutralité des réseaux

        * Jean-Luc SCHAFFHAUSER - intention : pour - effectif : pour tous les amendements protegeant la neutralité des réseaux sauf le 12/5 (portant sur la gestion des congestions)

        * Gilles LEBRETON - intention : pour - effectif : pour tous les amendements protegeant la neutralité des réseaux sauf le 12/5 (portant sur la gestion des congestions)


    4/7 n'ont pas suivi les intentions de vote qu'ils/elles avaient communiqué aux citoyens et 2/7 n'ont pas été au bout de la démarche ! J-O-I-E.


    ÉDIT DU 28/10/2015 À 20H15 : voici le mail que j'ai envoyé aux eurodéputé-e-s Edouard MARTIN, Sylvie GUILLAUME,  Isabelle THOMAS et Pervenche BERÈS :
    Mesdames et monsieur les eurodéputé-e-s,

    Je m'intéresse au vote concernant le règlement sur le marché unique des
    télécommunications qui a eu lieu hier au Parlement européen.

    Quelque chose attire mon attention : il semblerait que vous ayez
    indiqué, à au moins un citoyen, être en faveur des amendements qui
    définissent et protègent la neutralité des réseaux[1]. Or, quand je
    consulte la liste des votes[2], je constate que vous avez voté contre
    tous ces amendements (à l'exception du 13 sur les services spécialisés
    pour Mme Thomas). Je sais qu'il ne faut pas se fier à un wiki mais, dans
    le cas présent, je suis sceptique.

    Qu'est-ce qui explique cette différence ? Mauvais report de votre vote
    côté Parlement ? Vous n'aviez pas indiqué à un citoyen votre intention
    de voter favorablement ? Stratégie pour ne pas être dérangé ?
    Désistement de dernière minute ?

    Cordialement.


    [1] <https://wiki.laquadrature.net/FinalAmendments>;
    [2] <http://www.europarl.europa.eu/sides/getDoc.do?type=PV&reference=20151027&format=PDF&language=EN&secondRef=RES-RCV>;

    FIN DE L'ÉDIT
    October 28, 2015 at 4:10:06 PM UTC - permalink - http://shaarli.guiguishow.info/?T9fw5g
  • Loi Surveillance : la France à l'écoute du monde ! (enfin...) | La Quadrature du Net
    « Le Sénat français a voté ce soir la proposition de loi sur la surveillance internationale, légalisant la surveillance de masse au-delà des frontières de la France, qui porte également sur de très nombreux Français. La Quadrature du Net salue la constance française en matière d'atteintes graves aux droits de l'Homme.

    [...]

    Après des mois de dénonciation argumentée et renouvelée des ONG de défense des droits, des organisations internationales, des rapporteurs de l'ONU ou du Conseil de l'Europe, des « amateurs » du Parlement européen ou des syndicats de professionnels de la Justice, la représentation nationale française continue à faire la sourde oreille.

    [...]

    Quoiqu'il reste encore un obstacle à cette dérive d'avenir pour notre pays : le texte voté ce soir par le Sénat, après passage en commission mixte paritaire, devra encore être adopté formellement par l'Assemblée nationale et le Sénat.

    Un ultime sursaut pour enfin lire les reproches réitérés qui lui sont faits, et le refuser ? Il serait temps que les votes sur la surveillance de masse cessent d'être faits dans des hémicycles vides, nocturnes et désabusés.

    Et ensuite il ne restera visiblement qu'à porter le combat pour les libertés fondamentales là où il pourra enfin être pris au sérieux : auprès des instances judiciaires européennes. »


    Parmi les amendements déposés, seul celui du gouvernement sur l'indemnisation des opérateurs télécoms si leur collaboration leur entraîne des coûts, a été adopté.


    Parmi les interventions, je retiens :
        * Philippe Bas qui nous dit qu'il a été dans les locaux de la DGSE et qu'il a pu constater que tout tourne comme le texte (celui soumis au vote hein donc pas encore effectif) le prévoit. Jean-Pierre Sueur nous rappellera aussi que la DGSE fonctionnait sans la législation que nous créons aujourd'hui et qu'il ne sait pas si c'est liberticide ou non. Je ne sais pas si je dois mentionner sa sortie "Je n'ai pas rencontré de système plus favorable aux droits de la personne dans d'autres pays", tellement ça semble être du troll.

        * Michel Boutant qui nous a rappelé que les métasdonnées permettent de détecter les suspects et surtout cartographier les réseaux. À ressortir lors des cafés vie privée et autres crypto-party.

        * Esther Benbassa qui nous a rappelé que nos communications électroniques sont majoritairement internationales avec les usages de Google, Skype, Hotmail, WhatsApp).

        * J'aime beaucoup Yves Détraigne qui nous a déclaré, en gros "vu nos engagements militaires actuels, on a bien chercher la merde sur d'autres territoires, ça va nous péter à la gueule donc il faut, par tous moyens qu'on voit la riposte arrivée dans notre gueule d'où ce texte est important". :D

        * Cécile Cukierman qui a déploré, comme d'autres, la procédure accélérée et le fait d'utiliser le biais d'une proposition de loi (émanant d'un député) plutôt qu'un projet de loi pour éviter d'avoir à fournir une étude d'impact. Surtout, elle a déclarée que, compte-tenus des câbles sous-marin posés/entretenus par la France, on s'inscrit direct, avec ce texte, dans un système mondial d'échanges de renseignement. Furieusement ce que développe Reflets depuis plusieurs année (voir, entre autres : https://reflets.info/la-vaste-blague-de-la-proposition-de-loi-sur-la-surveillance-internationale-des-communications/). Dernier rappel salvateur : c'est pas la collecte qui rend le système efficace mais la capacité d'analyse. Or, cette loi n'étend pas notre capacité d'analyse mais uniquement notre capacité de collecte.

        * André Reichardt qui n'a pas compris la teneur du texte qu'il va voter et prétend qu'il porte exclusivement sur les communications échangés entre deux personnes hors du territoire nationale ! Il a rencontré le directeur de la CIA à Washington dans le cadre d'un travail législatif portant sur la lutte contre le terrorisme. La CIA avait exprimé de grandes attentes sur le fait que nous échangions des données de renseignement avec eux (convention qui a été signée depuis) donc il faut voter cette loi pour leur faire plaisir, on n'a pas de données à échanger à la récréation !

        * Alain Richard reconnaîtra qu'il n'existe aucun moyen de détecter une communication d'un avocat FR à l'étranger dans la surveillance de masse.

        * Jean-Pierre Sueur qui nous a livré un discours de la peur : Il faut d'abord rappeler l'horreur du terrorisme sinon on ne sait pas pourquoi on vote. Le terrorisme est terrible, il peut frapper n'importe qui, n'importe quand. Mais il ne faut pas renoncer à nos libertés car sinon, ça serait la victoire des terroristes.

        * Jacques Mézard nous a donné une leçon de courage : il émet de sérieux doutes sur le texte, notamment la protection des professions réglementée (avocat pendant 35 ans) mais il votera quand même ce texte.

        * Toujours cette distinction insoutenable entre les professions réglementées qui ont droit à une vie privée et le reste du monde qui n'ont pas ce droit :(

        * Jean-Yves Le Drian estime que la surveillance de masse est moins attentatoire aux libertés que la surveillance ciblée. Je ne vois pas pourquoi notre loi protégerait les avocats et journalistes n'exerçant pas en France [ mais dans l'intérêt de la France NDLR genre un avocat FR qui bosse pour une ONG, genre un journaliste en mission à l'étranger,... ça a bien été défini par les auteur-e-s de l'amendement].
    October 27, 2015 at 11:57:02 PM UTC - permalink - https://www.laquadrature.net/fr/surveillance-France-%C3%A9coute-monde
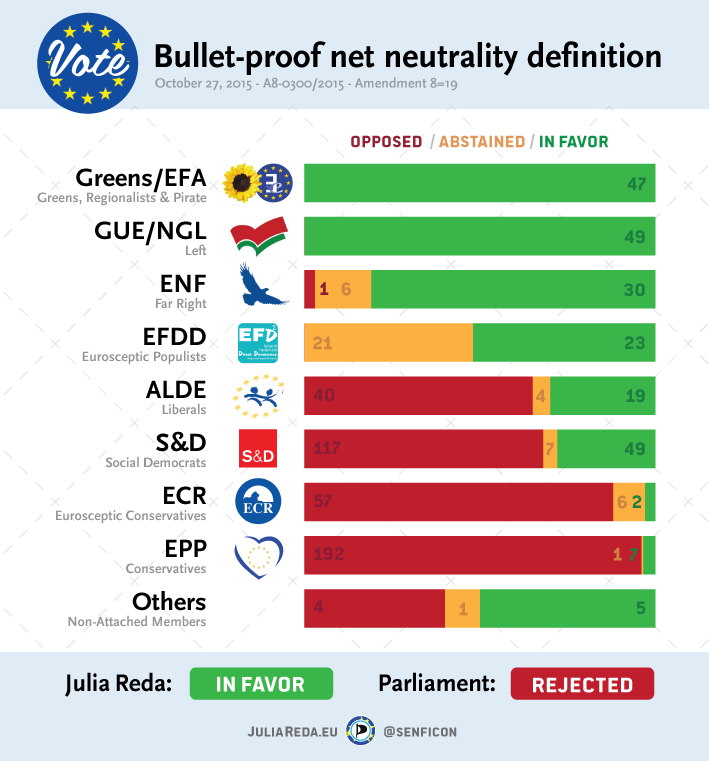
  • Neutralité des réseaux au Parlement européen - Plénière du 27/10/2015 - Qui a voté quoi ?
    Le PDF des résultats des votes lors de la session plénière du 27/10/2015 au Parlement européen. Qui a voté en faveur d'une neutralité des réseaux forte ? Qui a voté contre ? C'est ici, de la page 19 à la page 44. :)

    ÉDIT DU 28/10/2015 À 0H51 : La même chose en image : https://pbs.twimg.com/media/CSWt1HsWEAAE3t9.png:large FIN DE L'ÉDIT.
    October 27, 2015 at 4:11:36 PM UTC - permalink - http://www.europarl.europa.eu/sides/getDoc.do?type=PV&reference=20151027&format=PDF&language=EN&secondRef=RES-RCV
  • EU votes for net neutrality, but against loophole-killing amendments | Ars Technica
    « The European Parliament today voted in favor of net neutrality rules that, in theory, will prevent ISPs from blocking and throttling traffic or implementing paid fast lanes. But MEPs did not adopt amendments designed to strengthen the rules by closing potential loopholes.

    [...]

    The vote was reportedly 500 to 163 in favor of the plan.

    [...]

    While the EU is banning paid prioritization—schemes in which an online service would pay for priority over other online services—the exemption for so-called "specialized services" is broader in Europe than it is in the US. The EU wants to let ISPs give priority to things like IPTV, high-definition videoconferencing, and health care services such as telesurgery, but net neutrality advocates believe the exception can be abused and potentially slow down the content of online service providers that don't pay ISPs.

    The EU is not outlawing zero-rating, in which companies can pay ISPs to exempt their content from users' data caps. The US doesn't outlaw this, either, but the Federal Communications Commission set out a more clearly defined complaint process that could prevent ISPs from implementing zero-rating in ways that harm competition or consumers.

    The EU will also let ISPs manage different types of Internet applications differently from others, but it says that the decisions have to be made based on technical analysis and not commercial considerations. There's also an exception that lets ISPs impose traffic management when there's "impending network congestion," not just congestion that's already happening.

    The EU plan was criticized by tech companies such as Reddit and BitTorrent, as well as World Wide Web inventor Sir Tim Berners-Lee.
    On the plus side for net neutrality advocates, the EU did not previously have any continent-wide net neutrality rules. The legislation adopted today will be developed into regulations that would go into place in April 2016. »
    October 27, 2015 at 3:30:43 PM UTC - permalink - http://arstechnica.com/tech-policy/2015/10/eu-votes-for-net-neutrality-but-against-loophole-killing-amendments/
  • JSébastien Lefebvre sur Twitter : "Note: les députés n'ont pas voté la fin totale du roaming, mais un seuil sous lequel, surcharge ne s'applique pas. Au delà, si. #directPE"
    « Note: les députés n'ont pas voté la fin totale du roaming, mais un seuil sous lequel, surcharge ne s'applique pas. Au delà, si. #directPE »

    Oooook. La fin des frais d'itinérance, c'est ce qui était mis dans la balance par la Commission/Conseil EU pour avoir du poids face aux eurodéputés "vous ne voulez quand même pas couler ce principe pour sauver bec et ongles une vision extrémiste de la neutralité des réseaux ?!" dans le règlement pour un marché unique des télécommunications. Donc là, on a eu ni la neutralité des réseaux, ni la fin totale des frais d'itinérance ? Superbe, non ? :((((
    October 27, 2015 at 2:54:09 PM UTC - permalink - https://twitter.com/JSLefebvre/status/658985552759410688
  • Neutralité du Net : recul majeur pour l'Internet libre | La Quadrature du Net
    « Le Parlement européen a voté aujourd'hui par 500 voix pour et 163 voix contre le règlement sur les télécommunications, clôturant ainsi des années de négociations sur ce sujet. Malgré les appels des citoyens, malgré les appels répétés à l'international pour le soutien des amendements positifs, y compris de Tim Berners-Lee, ce texte ambigu contient des failles importantes qui ne permettent pas d'assurer la neutralité du réseau1. C'est une profonde déception pour tous ceux qui ont bataillé depuis des années pour enfin assurer la protection de ce principe en Europe.

    [...]

    À l'approche des élections européennes de 2014, les députés européens avaient su être fermes et voter un texte très avancé pour protéger la neutralité du Net, et donc les droits et libertés des citoyens et l'innovation pour tous. La pression du Conseil de l'Union européenne – c'est-à-dire des représentants des États membres – et de la Commission européenne, l'envie d'en terminer avec des années de négociations, le manque de conviction et de sens de l'intérêt général les ont amenés aujourd'hui à choisir un consensus mou : obtenir un accord coûte que coûte et régler la question des frais d'itinérance (mesure symbolique mais ne touchant qu'un très faible nombre de citoyens de l'UE), au prix d'une vraie protection de la neutralité du Net.

    [...]

    Le texte voté ne comporte pas de définition claire de la neutralité du Net, ce qui laisse une marge de manœuvre non négligeable au régulateur européen pour établir les lignes directrices applicables dans les États membres. C'est donc un texte plein d'incertitudes qui sera appliqué, et dont les modalités pratiques risquent d'être établies dans l'ombre des négociations de techniciens, sans transparence et avec peu de moyens d'action des citoyens.

    Les négociations au sein du BEREC2 doivent être transparentes. Les régulateurs doivent élaborer sans tarder des règles claires fixant solidement les principes de la neutralité du Net, et se donner les moyens de les appliquer sans faiblesse, afin de pallier aux carences du texte voté aujourd'hui. Le risque est grand qu'ils laissent un boulevard aux entreprises de télécommunications pour abuser de leurs positions dominantes.

    [...]

    « Les eurodéputés avaient aujourd'hui l'occasion de montrer leur fermeté face au Conseil et à la Commission européenne pour la protection des droits et libertés des citoyens : ils n'ont montré qu'un visage timoré face aux menaces d'abandon du texte ou de prolongation des négociations. En votant ce texte incomplet et peu protecteur, ils mettent aussi des bâtons dans les roues des petites entreprises innovantes, au profit des grandes entreprises de télécommunications. Ils donnent également un signal négatif sur leur faiblesse, mettant ainsi en danger les futures négociations. C'est à une administration dénuée de transparence que reviendra donc le soin de colmater les failles que les eurodéputés n'ont pas su combler, au risque de les aggraver un peu plus, en attendant que la justice intervienne et que de longs processus judiciaires établissent une jurisprudence dont l'issue est incertaine  » déclare Agnès de Cornulier, coordinatrice de l'analyse juridique et politique à La Quadrature du Net. »
    October 27, 2015 at 2:40:08 PM UTC - permalink - https://www.laquadrature.net/fr/Neutralit%C3%A9-du-Net-recul-majeur-pour-Internet-libre
Links per page: 20 50 100
◄Older  
page 232 / 306
Newer►
Mentions légales identiques à celles de mon blog | CC BY-SA 3.0

Shaarli - The personal, minimalist, super fast, database-free, bookmarking service by the Shaarli community