Le ministère de l’Intérieur est responsable de la partie française de cette base de données.
[…]
Le rapporteur a soulevé les griefs suivants, fondés, entre autres, sur cinq contrôles réalisés par la CNIL :
- Utilisation du fichier pour des finalités proscrites et conservation de données hors Eurodac (ce qui est interdit) ;
- Usage trop fréquent du fichier ;
- Défauts de sécurisation : compte partagé, faiblesse du mot de passe, et absence d’authentification multifacteurs.
[…]
Le même ministère a confirmé que la mise en conformité n’a pas réduit l’efficacité de l’unité […]
[…]
Le ministère a sollicité la non-publicité de la décision de la CNIL afin de ne pas porter atteinte à la réputation de la partie française d’Eurodac.
Concept intéressant : domiciliation postale pour les particuliers + numérisation du courrier. Bien moins cher et contraignant qu'une domiciliation par La Poste (qui n'est même pas ouverte aux particuliers).
Vu les fuites massives de données à caractère personnel de ces derniers temps, ce type de service, assimilable à une adresse postale jetable, est intéressant. Des numéros de téléphone jetables le seraient tout autant. Avec le courriel, on peut avoir une adresse (jetable) par interlocuteur (en utilisant un délimiteur, par exemple). La domiciliation postale n'offre pas (encore ?) cette flexibilité.
Évidemment, le mieux est de mettre la pression sur toutes les entités qui brassent nos coordonnées et sur la CNIL afin de faire cesser leur collecte quand ce n'est pas nécessaire, leur conservation au-delà du nécessaire, l'absence de sécurité, etc., mais bon, doux rêve.
Après, il faut avoir confiance dans une entité comme Paperboy. Bien lire ses mentions RGPD qui devraient, pour la cause, être détaillées (traçabilité ? mesures techniques et organisationnelles précises ?). Bien lire les garanties et les voies de recours contre un personnel indélicat (sanction interne ? procès ?). Quand tu vois des flics diffuser des images de vidéosurveillance, ou du renseignement par intérêt, ou de la tricoche, y compris par les agents du fisc, ou même les employés qui passent le temps, ou tout simplement l'incompétence crasse ambiante, difficile de faire confiance à quelle entité que ce soit.
Concernant Paperboy, il y a de gros signaux d'alarme : la charte de confidentialité et les CGVU ne contiennent pas l'ensemble des mentions RGPD obligatoires, et son site web dégueule de transferts de données persos hors de l'UE (Google Tag manager, Mailerlite, Google Fonts, Google reCAPTCHA, bouton Facebook, Font Awesome, chatbot, etc.).
À la fin de chaque page d'un site web marchand, je lis « Vos derniers produits vus ». J'y trouve un produit que j'ai effectivement zieuté il y a plus d'une semaine.
Je me demande le fonctionnement technique sous-jacent puisque j'ai refusé les cookies dudit site (avec uBlock Origin et ses listes dédiées) et que, de toute façon, l'extension Cookie AutoDelete les a supprimés dès que j'ai fermé l'onglet (il y a plus d'une semaine, donc).
Depuis l'onglet « Réseau » des « Outils de développement web » de Firefox, et avec l'aide de sa fonctionnalité de blocage d'URLs, j'identifie assez vite le JavaScript responsable. Évidemment, il a été rendu illisible par l'éditeur du site web.
Aeris me suggère le local storage. Je suis dubitatif, car je crois avoir configuré Cookie AutoDelete pour purger cet endroit-là aussi. Mais Aeris met indubitablement en évidence des appels au local storage dans le JavaScript précité.
Si je demande à Cookie AutoDelete (CAD) de « Nettoyer le stockage local pour ce domaine », les « derniers produits vus » disparaissent.
Pourquoi CAD ne le fait-il pas tout seul ? Parce que, dans ses paramètres, je n'ai pas coché « Activer le nettoyage du stockage local ». De mémoire, j'ai agi ainsi car, si on l'active, CAD efface alors, à la fermeture d'un onglet, le stockage local pour tous les sites web, et je n'étais pas certain que ça soit indolore.
J'ai donc modifié ma configuration de Cookie AutoDelete pour activer cela. Aucun dysfonctionnement après plusieurs jours.
Évidemment, rien ne sera jamais aussi efficace que le paramètre de Firefox « Supprimer les cookies et les données des sites à la fermeture de Firefox », mais je ferme rarement mon navigateur web (mise en veille aka suspend to ram).
En conclusion, des techniques toujours plus fines sont mises en œuvre pour nous vendre de la merde, et il faut s'en protéger par une vigilance infinie et par des outils et des paramètres toujours plus nombreux et complexes. C'est intenable.
Après la technique, quid de la légalité ?
Comme le rappelle le point 13 des lignes directrices de la CNIL et le point 44 de celles du CEPD, la lecture ou écriture dans le local storage tombe dans le giron de l'article 5(3) de la directive européenne ePrivacy et de sa transposition dans l'article 82 de la loi 78-17 dite Informatique et Libertés.
Or, ces articles disposent que toutes les opérations de lecture / écriture dans le terminal d'un visiteur sont soumises au consentement, sauf si elles visent à effectuer une communication électronique ou si elles sont strictement nécessaires pour fournir un service expressément demandé par le visiteur.
Le caractère intrusif ou non de l'opération n'entre pas en ligne de compte, pas plus que la question de savoir si les données stockées constituent des données à caractère personnel (qui, elles-mêmes, ne se résument pas aux données nominatives) ou non.
En l'espèce, un rappel des produits déjà consultés sous forme d'une recommandation ne concourt pas à transmettre une communication électronique et il ne découle pas strictement d'un service que j'aurais expressément demandé.
En conclusion, l'éditeur du site web aurait dû recueillir mon consentement pour écrire et lire dans mon stockage local, ce qu'il n'a pas fait. Même avec un profil Firefox vierge (sans extensions ni paramètres persos), le site web écrit dans le stockage local avant l'expression du consentement et le refus de tout dans le bandeau cookies ne change rien.
Bien évidemment, lorsqu'une opération de lecture / écriture sur le terminal du visiteur d'un site web est fondée sur le consentement, elle ne peut avoir lieu qu'après l'expression du consentement.
L'éditeur du site web est donc en tort.
Parmi la liste partielle de prestataires, seules Galae, GalacSYS, LWS, Mailo, et OVH sont des entités françaises (raisons d'un tel critère ici).
Le site web de LWS est toujours derrière Cloudflare. Tendance "on est « l'un des meilleurs hébergeurs web de France » (source), mais on ne sait pas gérer un pic de trafic, mais tkt frèr, on va gérer ton courriel". Ce n'est pas sérieux.
Les entités qui ne publient pas leurs mentions légales et/ou les informations RGPD (Galae, GalacSYS) ne sont pas plus sérieuses. Il s'agit d'obligations légales. (Suite à une remarque : Galae est un service de l'entité Algoo, qui publie ses mentions légales sur son site, mais pas l'intégralité des mentions RGPD. De plus, il est déjà discutable de devoir chercher les mentions légales et RGPD sur un autre site web, notamment car ça ne garantit pas qu'elles sont valables pour Galae, surtout les mentions RGPD.)
Un autre critère de notation peut être l'utilisation d'IPv6 pour les serveurs de messagerie (en réception et en émission), et alors c'est l'hécatombe : ni Mailo, ni OVH, ni Proton, ni Tuta, ni Posteo, etc. ne proposent ça… En 2026 ! Murena dispose d'IPv6 parce qu'elle s'héberge chez Hetzner. Infomaniak dispose aussi d'IPv6.
#emails
Avec du Aeris et du PURR dedans.
Par contre, l'article payant alors qu'il s'agit des propos d'une autre personne, pas d'un travail journalistique, je n'adhère pas, donc article complet ci-dessous. L'emphase est de moi.
Marianne : Pourquoi avez-vous lancé le site « Bonjour la fuite », qui recense les fuites de données signalées en France ?
Aeris : C’est la suite d’un combat que je mène sur le sujet de la protection des données personnelles. Dans les années 2010, j’étais actif dans le logiciel libre. Puis il y a eu, en 2013, l’affaire Edward Snowden [ce lanceur d’alerte qui a dénoncé l’ampleur de l’espionnage numérique américain, N.D.L.R.]. J’ai alors participé à la création des cafés « Vie privée », pour expliquer comment on peut se protéger et ce que les services de renseignement pouvaient faire.
Trois ans plus tard, il y a le Règlement général sur la protection des données (RGPD), un texte vraiment bien. Nous avions de bons espoirs, mais on sentait déjà que cela n’allait pas le faire avec la Cnil [Commission nationale informatique et libertés]. Et en effet, nous avions beau lui signaler des manquements au RGPD, il n’y avait aucune sanction. À quatre, nous avons été ainsi à l’origine de plus de dix mille plaintes. Nous avons décidé de nous regrouper dans une association, PURR (Pour un RGPD respecté), pour faire bouger les choses.
Puis après la fuite « Viamedis », en février 2024, j’ai décidé de faire ce site pour essayer d'attirer l'attention sur ces problématiques. Pour l’alimenter, je m’appuie sur les notifications de violation de données envoyées par des responsables du traitement des données personnelles. Après, c’est également beaucoup de veille sur les réseaux ou les forums de revente de base de données, avec la problématique de qualification des données : il y a quand même pas mal de faux qui circulent aussi.
Quelle est votre analyse sur ce phénomène des fuites de données ?Il y a deux choses qui se renforcent l'une l'autre. D'un côté, l'absence totale de sanctions de la Cnil, alors que même avant le RGPD, la France était supposée être couverte par une législation quasiment équivalente. Cela n’a pas du tout incité les entreprises à investir dans la sécurité informatique. Nous avons ainsi beaucoup de retours de directeurs de systèmes d’information auprès de notre association, expliquant qu’ils voudraient faire les choses bien mais qu’ils n’ont pas de moyens et que la direction n’écoute pas. Et de l’autre, il y a aussi des moyens d'attaque qui ne sont pas forcément plus efficaces aujourd'hui, mais qui permettent en tout cas de les automatiser. C’est cette conjonction qui fait que de plus en plus de systèmes informatiques sautent.
Pourquoi est-ce que ces fuites de données sont un problème ?Ces données relatives au nom, prénom, à l’adresse, à l’e-mail ou encore au numéro de téléphone sont surtout utilisées pour faire du hameçonnage ou, quand des pièces d’identité ont fuité, pour des usurpations d’identité. Il y a également des services payants qui ont agrégé des bases de données, c’est littéralement du doxxing [divulgation malveillante d’informations sur une personne] généralisé. C’est donc une vraie perte d’intimité, alors qu'on a pourtant tous quelque chose à cacher. On peut ainsi tous servir de point d’entrée à des criminels pour des fraudes. Et cela facilite aussi les escroqueries au faux conseiller bancaire, quand l’escroc connaît vos derniers achats ou le nom de votre grand-mère. Enfin, cela peut être dramatique dans certains cas : je pense aux enlèvements autour de la crypto.
Ce constat d’une inaction de la Cnil n’est-il pas contredit par les récentes amendes prononcées contre Free ou France Travail, respectivement de 42 et 5 millions d’euros ?Même si ce sont des gros montants, ces sanctions sont ridicules vu l’ampleur de la catastrophe et la taille des organisations concernées. Et surtout, il n’y a toujours pas d’électrochoc dans le secteur. Les responsables de traitement nous disent qu’il y a toujours peu de risque de prendre une amende. La Cnil, elle, nous reproche de demander des sanctions monstrueuses. Mais nous, ce qu’on demande, ce sont des sanctions justes, dissuasives et surtout plus fréquentes.
[J'aurais plutôt répondu que seules deux entités sur des milliers ont été sanctionnées, pas de quoi sabrer le champagne. Surtout si la CNIL se relâche après ces deux coups médiatiques.]
Si les responsables de traitement n’ont pas l'impression qu'ils risquent une sanction sous un an, ils vont continuer à violer la loi. Et sur ce plan, nous sommes derniers ou avant-derniers en Europe. L’Espagne, par exemple, c’est environ quarante fois plus de sanctions pour un volume de plaintes identiques. Ce n’est pas forcément une question de ressources. Je pense que la Cnil a un vrai problème d'organisation interne et d’outillage, et qu’il y a aussi une volonté politique de ne pas sanctionner les entreprises au nom de la compétitivité.
Sur d’autres sujets équivalents, comme ChatGPT en Italie, d’autres pays ont pris des décisions contraignantes. Mais la Cnil n’a pas bougé, alors qu’elle aurait pu pourtant par exemple imposer un moratoire de trois mois avant ensuite de dire oui ou non. De même, c’est aujourd’hui un enfer pour déposer une plainte auprès de l’autorité administrative indépendante. Cela fait ainsi trois ans que nous demandons en vain la mise en place d’un lien direct en page d’accueil.
Vous êtes à l’origine de nombreux recours devant le Conseil d’État, dont un contre votre ex-employeur. Mais au final, l’absence de résultat pour le moment ne suggère-t-il pas une démarche contre-productive ?J’en suis à 26 recours devant le Conseil d’État, dont cinq encore en cours, pour un résultat quasiment négatif, à part des remarques sur la qualité de l’instruction de la Cnil et sa célérité – on est censé être informés dans les trois mois après le dépôt d’une plainte. Mais aujourd’hui, nous n’avons pas le choix. Pour attaquer une décision de l’autorité administrative indépendante, le Conseil d’État est le seul compétent. C’est un problème : ce type de contestation devrait plutôt être renvoyée devant le tribunal administratif. Ce serait plus logique, car le Conseil d’État n’a pas du tout l’habitude de traiter des dossiers au fond. À la fin décembre, nous avons ainsi vu une vingtaine de dossiers étudiés dans la même audience. C’était pour faire du chiffre et évacuer nos plaintes plutôt que de nous donner raison ou transmettre nos recours sous la forme d’une question préjudicielle à la Cour de Justice de l’Union européenne.
[Je confirme que toutes les juridictions administratives expédient les dossiers avant l'été et, surtout, avant la fin de l'année, afin, entre autres, de faire du chiffre. C'est ainsi que fonctionne la justice en France. Ça se vérifie dans l'Open Data des juridictions administratives].
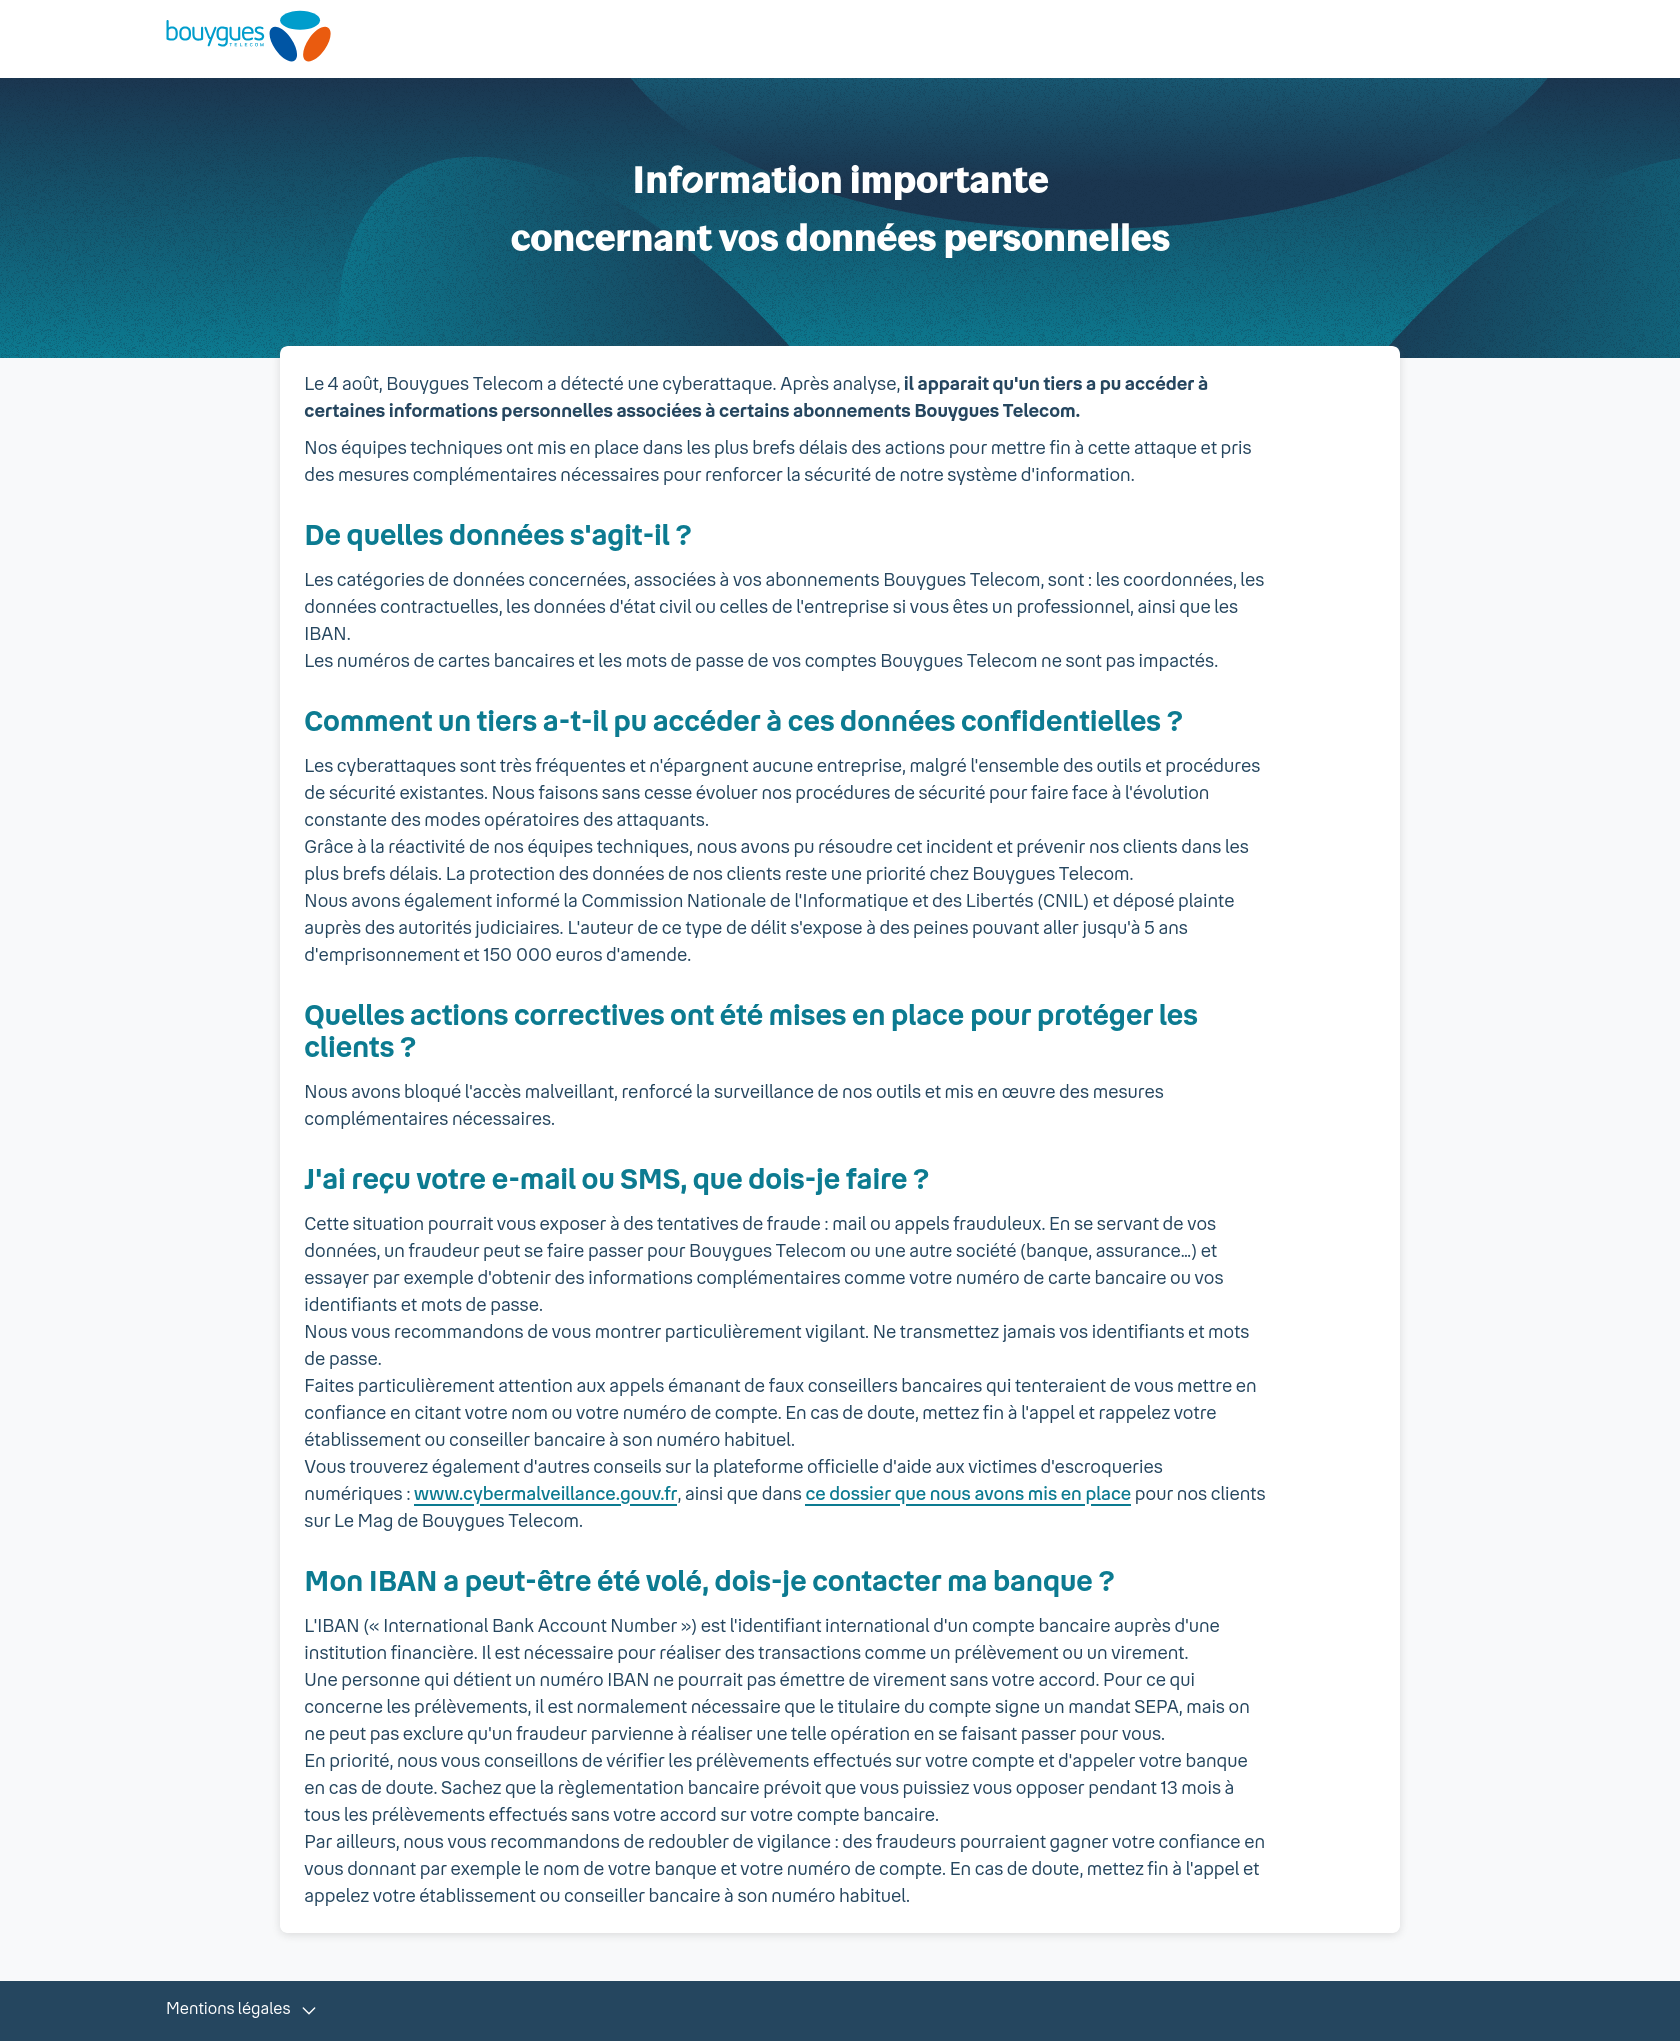
La Quadrature du net s'exprime, sur Blast, sur les très nombreuses fuites massives de données à caractère personnel de ces deux dernières années (voir : 1, 2, 16 fuites/jour en 2024, 26/jour sur les neuf premiers mois de 2025), et donc, in fine, sur les manquements à la protection desdites données, qui ont permis ces fuites, commis par toutes les entités (sociétés commerciales, professions libérales, administrations, associations, etc.).
Je partage le constat : toujours plus de traitements de toujours plus de données personnelles et un régulateur, la CNIL, toujours aussi passif, donc ces violations de données étaient hautement prévisibles.
Néanmoins, je trouve que le terme « fichage » est inadapté. En effet, il est connoté fichiers de police et/ou courtiers en données et/ou publicité ciblée et/ou « quand c'est gratuit, c'est toi le produit ». Or, l'ampleur du problème, c'est l'intégralité des traitements de données personnelles, y compris ceux, légitimes, d'une société commerciale sur ses clients, d'une profession libérale sur ses clients, d'une fédération sportive sur ses licenciés, d'une administration sur ses administrés.
En effet, ce qui rend possible les fuites de données et qui en augmente l'impact, c'est l'absence de l'hygiène numérique minimale des entités qui opèrent ces traitements (que l'on nomme des responsables de traitement), c'est l'absence de moyens alloués à la protection des données, c'est l'insuffisante sécurisation des données, c'est la conservation indistinguée de toujours plus de données pour des durées déraisonnables toujours plus longues. Tous les acteurs pratiquent cela, tous.
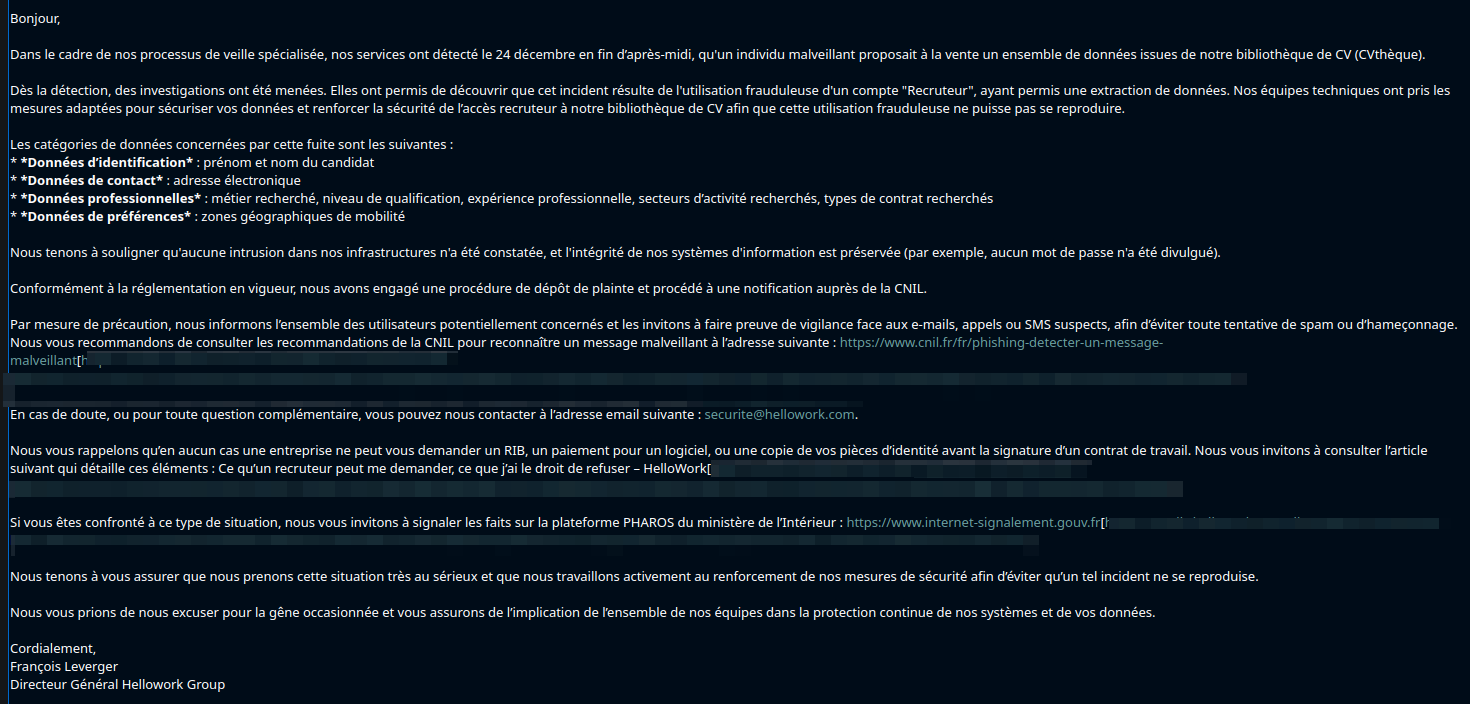
Derrière toutes les récentes violations de données, on retrouve toujours des durées de conservation hallucinantes (exemple caricatural : Free), l'absence d'authentification multifacteurs (ex. caricatural : le ministère de l'Intérieur), l'absence de limitation du volume de données personnelles qu'un compte peut extraire sur une période donnée (ex. caricatural : Hellowork), l'absence de traçabilité des manipulations sur les données (ex. : Free), l'absence de défense en profondeur (idem), l'absence de formation des intervenants, etc. L'effort minimal n'est pas produit, sans raison valable. Sources : celles pointées au début.
Les guides et recommandations de l'ANSSI et de la CNIL préconisent toutes les bonnes pratiques en ces matières depuis des années. Les associations, sociétés, et administrations se torchent avec dans les grandes largeurs.
Dit autrement, le problème n'est pas uniquement les méchants GAFAM ou le méchant État et/ou le méchant pirate informatique, c'est l'ensemble des entités qui manipulent nos données à caractère personnel. La PME du coin ou l'association sympa font, elles aussi, en permanence, n'importe quoi avec nos données à caractère personnel.
Voilà l'ampleur du problème auquel nous sommes confrontés.
Cessons de nous focaliser sur les cyberattaques, sur les pirates : focalisons-nous sur l'ensemble des entités qui maltraitent nos données à caractère personnel.
Si t'as envie de contribuer à faire bouger les choses, l'association Pour un RGPD respecté t'attend.
L’association PURR exige une refonte totale de la CNIL
Cette crise soulève aussi la question de la régulation. L’association PURR (Pour Un RGPD Respecté), fondée en 2023, milite pour une refonte totale de la CNIL.
Dans une lettre ouverte adressée à sa présidente, l’association dénonce une « inaction chronique » et une absence de poursuites pénales contre les responsables de traitements de données défaillants.
Lors de mes échanges avec le fondateur de PURR, nous avons pu constater l'absence de réponses concrètes de la part des autorités régulatrices et judiciaires face aux signalements de l'association, le procureur de la République ayant même conclu que certains faits dénoncés ne relevaient pas du droit pénal actuel.
Encore quelques heures pour signer la lettre ouverte.
Communication de l’association concernant le prochain Cadre d’Action Coordonné du CEPD et de la problématique des études biaisées de la CNIL
La lettre ouverte peut être signée ici pendant encore environ 1 semaine.
Pour un peu plus de contexte, lire mon précédent article.
L'association Pour un RGPD respecté (PURR) propose de signer une lettre ouverte adressée à la CNIL pour exiger, d'une part, une réaction rapide et répressive à la hauteur des violations massives de données à caractère personnel de ces dernières années, et, d'autre part, de cesser de reporter sur les seuls individus la réaction à apporter.
Je précise que, entre mai et juillet 2025, l'association a contacté ou relancé cinq fois le secrétaire général adjoint de la CNIL à ce sujet. La réponse n'a pas été à la hauteur de l'enjeu. Outre l'anecdote rapportée dans l'actualité publiée par l'asso, celle-ci a été renvoyée vers les consignes de la CNIL pour renforcer la sécurité des grandes bases de données et vers l'acte 3 du plan stratégique 2025-2028 de la CNIL. L'association PURR estime que ces actions sont très insuffisantes.
DPO : (chanson Dodo, l’enfant do) Dodo, DPO, la CNIL viendra pas très vite… Dodo, DPO, RGPD c’est trop tôt.
Nous avons participé à la consultation publique de la CNIL sur les passerelles de filtrage web.
Résumé de notre contribution :
- Aucun apport en ce que ce projet de recommandation ne fait que paraphraser les obligations découlant du RGPD ;
- L’obligation légale de rétention des données de connexion n’est mobilisable que par certains acteurs et sous certaines conditions qui sont ignorées ;
- La durée de conservation proposée du journal des accès ou des filtrages est excessive au regard de sa finalité et des données à caractère personnel conservées ;
- Le projet de recommandation ne prend pas suffisamment en compte l’usage personnel des équipements professionnels.
En juin-juillet 2025, la CNIL a soumis à consultation publique son projet de recommandation sur les pixels de suivi dans les courriels. Nous y avons participé.
Début septembre 2025, l’Alliance Digitale a publié sa contribution.
Nous nous proposons d’analyser cette réponse de l’Alliance Digitale.
Pour ceux que ça intéresse : PDF de l'Alliance Digitale.
L'Alliance Digitale regroupe ceux qui veulent nous fliquer toujours plus :
Alliance Digitale est la principale association professionnelle des acteurs du data et du marketing digital en France. Elle est issue du rapprochement de l'IAB France, de la Mobile Marketing Association France et de la DMA Data Marketing Association France. L'association représente l’ensemble des professions et professionnels liés à la data et au marketing digital en France, soit près de 300 entreprises réparties sur l’ensemble de la chaîne de valeur – agences médias et conseils, éditeurs et régies, acteurs de la logistique, data providers, fournisseurs de solutions Tech (adtech, martech) et marques.
Extraits choisis :
le taux de clic dans ces courriels serait de moins de 10 %.
Si la CNIL devait préconiser l’obtention du consentement aux pixels de suivi pour les bases de données déjà constituées, l’Alliance Digitale estime que ce taux de consentement serait compris entre moins de 1 à 5 %, et « bien en-deça » de 30 %.
« les CMP cookies favorisent plutôt l'acceptation [!] et le taux moyen de consentement y est d’environ 30 % »
Ainsi, l’Alliance Digitale sait que l’écrasante majorité des personnes ne veut ni des cookies et traceurs web, ni des pixels de suivi, ni même de la prospection commerciale par courriel.L’Alliance Digitale en appelle à une coordination européenne afin de ne pas créer une exception française. […] La position européenne est plus stricte que celle envisagée par la CNIL
l’applicabilité d’ePrivacy est sans incidence sur le débat. […] [les pixels de suivi] tombent sous le coup du RGPD […] L’intérêt légitime n’est pas mobilisable […] Dès lors, seul le consentement est mobilisable.Le prétendu impact économique du projet de recommandation n’est pas suffisamment précisé
[Fuite à l'étranger impossible, car] en application de l’article 28 du RGPD, un RT ne peut recourir qu’à des prestataires conformes au RGPDCette rétroactivité, que nous soutenons, est nécessaire pour assainir les bases déjà constituées […] Le choix est laissé aux RT : cessation [du traitement] ou obtention du consentement.
Aux sections 2.4 et 3.5 de sa contribution, l’Alliance Digitale écrit, en substance, qu’il n’existe aucune solution pour garantir l’effectivité d’un retrait de consentement, car des lectures des pixels déjà déposés perdurent après le retrait. Si un RT ne sait pas garantir l’effectivité du retrait de consentement, alors cette base légale ne saurait être mobilisée. Si aucune autre base légale n’est mobilisable, alors le traitement ne doit pas être mis en œuvre.
+ L'Alliance fait mine de découvrir que les responsables de traitement doivent détenir une preuve individuelle de consentement aux cookies web.
aucune « exemption des liens traçants » n’est prévue par le projet de recommandation.
+ La bibliothèque Polyfill détournée, des centaines de milliers de sites touchés
+ Automatically replacing polyfill.io links with Cloudflare’s mirror for a safer Internet
Comme l'écrit SebSau :
Ça m'a toujours semblé très con comme idée d'inclure dynamiquement sur son propre site web du code exécutable qui vient d'autres sites. Ils pourraient exécuter n'importe quoi dans vos pages, voir même uniquement pour certaines adresses IP ou utilisateurs.
Les grandes excuses pour utiliser des CDN pour distribuer du javascript c'est :
1) c'est plus rapide parceque c'est déjà chargé dans le cache quand l'internaute a visité un autre site. […] Le 1 est faux depuis que les navigateurs font depuis un moment de la ségrégation des caches. La librairie, même si elle est à la même URL, sera rechargée par le navigateur en cas de visite d'un site différent.
2) ça offre une meilleure sécurité parce que c'est toujours à jour. [Bah non, la preuve]
Sans compter l'atteinte à la vie privée.
L'Agence nationale de la sécurité des systèmes d'information (ANSSI) préconise de limiter au strict nécessaire l’inclusion de contenus tiers et de s’assurer de la fiabilité de leurs fournisseurs (source, R61). La même présente comme souhaitable l'absence de scripts tiers lors de l'affichage ou de la saisie de données sensibles, comme des mots de passe, des infos bancaires, etc. (même source, R14). La CNIL en fait de même (source, point 26). La CNIL prend en considération les recommandations de l'ANSSI pour évaluer la sécurité des données à caractère personnel (exemple, point 83).
Cela pose aussi d'autres problèmes techniques. Soit le site web interne à une entité. Il recourt à des ressources web externes (scripts JS, CSS, etc.). Donner accès à ce site web depuis un réseau interne contraint par, entre autres un proxy, induit, de facto, une plus grande ouverture dudit réseau. Et des complications inutiles.
J'ai déjà beaucoup écrit sur les données de connexion. J'ai actualisé cet article.
Pas de nouveauté, pas de changement en pratique, toujours au stade du blablabla.
Tous ces rapports portent sur l'utilisation des données de connexion dans les enquêtes pénales.
Novembre 2023
En 2022, environ 3 millions de données de connexion ont fait l'objet d'une réquisition (page 11) ;
Le rapport reconnaît un « accès massif aux données de connexion ». Causes :
L'impact des arrêts de la Cour de justice de l'union européenne (CJUE) a été limité :
À mon avis, à la lecture du rapport, ils ont calmé le jeu sur l'accès (par une entité indépendante, etc.). Reste la conservation ;
Réactions très diverses des États-Membres. Page 58 : en sus de la France, 12 États-Membres auraient toujours une conservation généralisée. D'autres États-membres ont toujours un accès trop ouvert. D'autres n'ont pas adapté leur législation. Aucune action en manquement de la Commission européenne. Seule l'Allemagne le vivrait bien (elle n'a jamais voulu la rétention des données de connexion). Étude comparative à partir de la page 137 ;
La conservation rapide (injonction faite à un intermédiaire technique de garder ce qu'il détient à l'instant T) implique l'absence d'historique / de rétrospective, ce qui serait insuffisant pour lutter contre la criminalité grave (cf. Slovaquie). Page 61 ;
la conservation ciblée est compliquée à mettre en œuvre, juridiquement et techniquement : quels critères non-discriminatoires utiliser ? Les zones particulièrement exposées à la menace (aéroports, gare, infrastructures, institutions, etc.) ou celles présentant le taux de criminalité le plus important sont-elles pertinentes ? Comment le calcule-t-on (nombre d'infractions uniquement => pouf, toutes les grandes villes sont surveillées) ? Fiabilité (comme en France, la criminalité déclarée par les flics contient de nombreuses erreurs, cf. page 141) ? En Belgique et au Danemark, 67 % de la population est concernée par de la conservation dite ciblée… Quid du déplacement de la criminalité (les quartiers criminels des trois dernières années ne seront pas forcément ceux de demain) ? Et si je prépare mon crime hors des zones ciblées ? Au Danemark, la conservation vise des catégories de personnes : automatique, pour 3 à 10 ans, pour les condamnées (quid de la rédemption ?) et pour ceux qui ont fait l'objet d'une interception téléphonique (en quoi ça prouve quoi que ce soit ?) ;
Dissensions au sein de la Commission européenne (les directions générales s'écharpent, mais, au global, sont plutôt pro-flicage) et entre la Commission, le Conseil européen (pro-flicage) et le Parlement européen (anti-flicage) sur l'équilibre à tenir entre poursuite des infractions et protection de la vie privée. Page 69 ;
Les rapporteurs évoquent un possible glissement vers d'autres techniques en France : LAPI, vidéo-surveillance, interceptions des communications, enquêtes administratives (plus intrusives mais ciblées donc moins nombreuses, à mon avis), porosité entre les services de renseignement et la justice (ce dont l'Allemagne est soupçonnée, cf. page 123) ou autres preuves numériques (réquisition d'un smartphone, IMSI catcher, perquisition numérique, etc.) ;
Page 114 : certains demandent toujours des autorisations prospectives : accès aux fadettes d'un suspect puis identification des contacts voire accès aux fadettes et aux autres données de connexion d'un contact, tout ça à partir d'une seule autorisation initiale. Les rapporteurs doutent de la conformité à la jurisprudence de la CJUE qui veut un contrôle préalable de chaque accès. Bref, la leçon n'a pas encore été apprise.
À partir de la page 137, étude comparative de la conservation des données de connexion dans l'UE. Quelques éléments hallucinants : l'Irlande conservait 2 ans. Aucune mise en conformité après l'arrêt Digital Right Ireland, seulement après Garda Síochána ; Italie : conservation toujours généralisée, pour 6 ans (!) ; Lettonie : 18 mois ; Pologne a ignoré les arrêts CJUE alors que certains pensent que la motivation de la CJUE vient des démocraties illibérales ; Pays-Bas et Slovaquie : seules les données utiles aux besoins techniques ou commerciaux des opérateurs sont disponibles ;
Page 85 : la conservation rapide vient de la Convention de Budapest de 2001 sur la cybercriminalité. Celle-ci ne précise pas si cela porte sur l'historique (données conservées). La CJUE n'a rien dit que la conservation rapide, sauf qu'il ne peut y avoir accès pour autre finalité que celle qui a justifié la collecte (criminalité grave != sécurité nationale). Mais une injonction de conservation rapide n'ajouterait-elle pas, après-coup, une finalité, se demandent les rapporteurs. Pour moi, c'est non, mais, au final, on retrouve cette idée de réutilisation pour une finalité compatible dans l'article 5(1)b du RGPD, et, au final, que la conservation ait lieu pour l'obligation légale X ou Y ne change environ rien… ;
Pages 72 à 74 : règlement européen e-evidence (preuves électroniques dans les procédures pénales), adopté en 2023, entrée en vigueur en 2026 :
Les officiers de police judiciaire (OPJ) formulent leur demande aux magistrats par téléphone. Les OPJ demandaient aux opérateurs par fax, courrier, email. Faible traçabilité. Depuis 2016, Plateforme nationale des interceptions judiciaires (PNIJ) gérée par l'Agence nationale des techniques d’enquêtes numériques judiciaires (ANTENJ) ;
Il faudrait harmoniser le périmètre des autorisations d'accès aux données de connexion car certains parquets les octroient par dossier pour 6 mois, d'autres pour chaque nouvelle ligne identifiée. Une autorisation par ligne semble au-delà des exigences de la CJUE, mais une par dossier ne semble pas acquise (page 113). De même, différences entre parquet et juge d'instruction du même ressort. Différences en fonction des individus mis en cause, du lieu, de l'environnement perso, etc. (page 18) ;
De même, il faudrait préciser ce qu'il convient de conserver et combien de temps car l'appréciation varie chez les 4 grands opérateurs. Exemple : la localisation en l'absence de communication serait conservée 1 ans pour 2 d'entre eux, 90 jours pour un 3e, pas conservé pour le dernier ;
Normalement, le droit à la preuve catégorise les moyens de preuve en fonction de leur degré d'atteinte à la vie privée. Or, en matière de preuve numérique (au-delà des données de connexion donc, réquisition smartphone, perquisition numérique, etc.), il n'y a pas eu de réflexion globale, la législation a été complétée au fil de l'eau, au gré des techniques, ce qui induit une disparité des régimes. Un même quantum de peine autorise des techniques plus ou moins intrusives. Une URL est à la fois une métadonnée et un contenu (en ce qu'elle le révèle). Pourtant, les L851-3 (boîtes noires) et L851-2 (accès temps réel) du Code de la sécurité intérieure les chopent (le Conseil constitutionnel a dit non pour les boîtes noires dans sa décision 2025-885 DC sur la loi narcotrafic. Je pense que le rapport confond accès en temps réel aux données de connexion et interception. De même, la liste des applis d'un smartphone en dit long sans être du contenu (pages 31-33). Bref, le clivage contenant (métadonnées) / contenu n'est pas pertinent, il faudrait revoir la classification des différentes données de connexion (identité civile, trafic/localisation, identification c'est-à-dire donnée pivot, comme une adresse IP) ;
Plateforme nationale des interceptions judiciaires, PNIJ (pages 44-47) :
20 à 25 % de « hors PNIJ », notamment par des logiciels d'interception tiers (pages 48-49). Le hors PNIJ, qui n'offre pas les mêmes garanties (traçabilité, sécurité, etc.) est anormalement élevé dans certains services (page 49). Attention au chiffre : la PNIJ ne couvre pas toutes les technos ni tous les opérateurs donc est-ce 20-25 % des requêtes que la PNIJ pourrait servir ou 20-25 % de toutes les réquisitions, ce qui a moins de sens ? ;
« Para-PNIJ » : réutilisation des données obtenues via la PNIJ (ou hors PNIJ) dans des logiciels de rapprochement judiciaire (MERCURE, ANACRIM, DeveryAnalytics, etc.) qui n'offrent pas les mêmes garanties (traçabilité, etc.), au titre que la PNIJ manque de fonctionnalités, genre, exemple périmé, la visualisation graphique de la géolocalisation (page 48) ;
Logiciels de rapprochement judiciaires :
Les rapporteurs s'inquiètent (pages 51-52) : l'usage de ces logiciels requiert une masse conséquente de données, l'usage constitue un rapprochement automatisé, de la découverte fortuite (donc comment adapter le contrôle, basé sur la gravité de l'atteinte aux droits, quand on ignore à l'avance ce qu'on va découvrir ?), et une absence de traçabilité.
Avant août 2006, la compensation d'un accès aux données de connexion était librement facturée par les opérateurs (page 42). Depuis, forfait pour investir en matériel + facturation à l'acte, cf. A43-9 du Code de procédure pénal (note 2 en bas de page 41). 69 M€ en 2005, 38 M€ en 2006, 122,5 M€ en 2015 (page 42) ;
Page 111 : l'ANSSI n'a pas de compétence pour superviser les équipements utilisés par les opérateurs pour collecter et conserver les données de connexion. La vulnérabilité aux attaques extérieures des systèmes d'information des 4 opérateurs est auditée par l'ANSSI au titre qu'ils sont OIV (c'est pour ça les fuites de données chez 3 d'en eux en 2024-2025 ? :)))) Sources : 1, 2, 3). Le R226-1 du Code pénal donne compétence à l'ANSSI sur l'emploi de dispositifs permettant les interceptions et la géolocalisation en temps réel. Les rapporteurs proposent l'homologation du matériel utilisé par les opérateurs pour collecter et conserver les données de connexion (lol) ;
Recherche géographique inversée (qui était dans telle zone géographique à telle heure au lieu de vérifier si tel suspect était dans telle zone). Page 34 : « la liste des utilisateurs présents dans une même zone à un instant déterminé via le recueil des flux ayant transité par une ou plusieurs bornes » ; « Elles permettent également, par recoupement des numéros de téléphone ayant « borné » dans certains lieux au moment de la commission de plusieurs infractions ». Page 38 : « […] soit pour identifier l’ensemble des utilisateurs présents sur une zone par « bornage » […] ». Page 39. Page 122 : « Il va essayer de voir qui pouvait se trouver dans le secteur à l’heure concernée. ». On retrouve cela dans la grille tarifaire de compensation des opérateurs (MT 40 / MT 41). Ainsi, il n'y aurait pas que les mézants ricains qui pratique cela ? :)))) ;
L'accès en temps réels aux données de connexion serait plus intrusif que l'accès différé (à ce qui est conservé), car ça recouvrerait aussi les données traitées par les opérateurs pour leurs besoins techniques, comme la localisation GPS (comment un opérateur a-t-il ça ?), les données d'acheminement qui permettent de détecter anonymisation ou VPN, les certificats électroniques ou encore les identifiants et les mots de passe (page 28). Gné ? Ça ressemble à de l'interception des communications, quel rapport avec les données de connexion ? ;
La directive e-privacy, qui précise l'application du RGPD dans le domaine des communications électroniques et les dérogations, n'est pas entièrement compatible avec le RGPD, sans plus de précision. Page 70 ;
Page 48 : « analyse des flux interne chiffrés » : kézako ? ;
On reconnaît un rapport sénatorial à ce qu'à plusieurs reprises, les rapporteurs râlent que la CJUE contraint l'État alors que les grands acteurs du numérique font ce qu'ils veulent, y compris du profilage qui « est susceptible de permettre de tirer des conclusions très précises concernant la vie privée d'une personne » (qui est ce que la CJUE radote dans ses arrêts sur la rétention des données de connexion). Pages 24, 58, 69, 126. Pourtant, il y a le RGPD. Qui les laisse faire ? Pourquoi la CNIL et ses homologues européennes ne font jamais rien ?! Il faut combattre le privé comme le public.
Réponse de l'association Pour un RGPD respecté (PURR) à la consultation publique de la CNIL sur les images de traçage dans les courriels.
Il reste jusqu'à jeudi (24/07) pour participer à la consultation de la CNIL.
Tu n'es pas obligé de répondre aux questions (en réponse à la première question, tu peux dire que t'es contre le flicage de ta correspondance privée quel qu'en soit l'objectif, ça suffit), tu peux faire référence à la contribution de PURR (« Je partage le positionnement de l'association PURR »), tu peux copier-coller des bouts entiers, tu peux t'en inspirer, etc. L'important, c'est de participer, de signifier une large opposition aux pixels de traçage dans les emails, au-delà des pénibles de service habituels.
Il reste un peu plus d'une semaine pour participer à cette consultation de la CNIL.
Ça serait bien que nous ne soyons pas uniquement les quelques mêmes à participer, afin de donner un élan populaire.
Il n'est pas nécessaire de répondre aux questions. Tu peux simplement exprimer qu'en tant que lambda, tu ne veux pas du tout d'images de traçage dans ta correspondance privée.
En bref, ce qui se joue :
ÉDIT DU 21/07/2025 : Réponse de l'association Pour un RGPD respecté à la consultation. Tu peux t'en inspirer pour participer, copier-coller, renvoyer vers (« Je partage le positionnement de l'association PURR »), etc. FIN DE L'ÉDIT.
La semaine dernière, j'ai remplacé l'entité qui gère commercialement mes noms de domaine. C'était la première fois que je changeais de bureau d'enregistrement. Retour d'expérience.
Si t'as du mal à visualiser ce qu'est un registre de noms de domaine, un bureau d'enregistrement, etc., je te renvoie à cet excellent guide de l'Anssi, notamment au schéma page 7 et aux explications à partir de la page 9. Pour une explication détaillée du fonctionnement d'un bureau d'enregistrement, voir cet excellent article de l'Afnic.
Ma première motivation a été le prix.
En 2023, j'écrivais que les tarifs TTC de Gandi, mon bureau d'enregistrement actuel, ont gonflé de 56 % en 9 ans. En 2024, nouvelle hausse de 13 € TTC par rapport à 2023, soit une hausse de 99 % en 10 ans, c'est-à-dire un doublement du prix (renouvellement d'un .info et d'un .fr pour 1 an en 2014 : 30,08 € TTC ; en 2024 : 59,98 € TTC).
Ça n'allait pas s'arrêter là : dans une de ses notes, Genma relatait une nouvelle augmentation conséquente des tarifs de Gandi. J'ai donc vérifié sa grille tarifaire. Effectivement, en 2025, le renouvellement de mes deux noms allait passer de 59,98 € TTC à 100,78 € TTC, soit une nouvelle hausse de 68 % en un an, et un triplement en 11 ans.
Comme je l'ai expliqué en 2023, les registres dont je dépends n'ont (quasi) pas augmenté le prix qu'ils facturent aux bureaux d'enregistrement. (Exemple : l'Afnic facture 5,07 € HT une opération sur les domaines qu'elle gère, dont .fr.)
Johndescs m'a informé que, lors du renouvellement d'un de ses domaines dans un TLD différent des miens, Gandi ne l'a pas facturé selon la grille tarifaire publique, mais à un prix insignifiant rendant caduque toute velléité de changement. Peut-être une promotion ponctuelle et/ou sur un TLD précis. J'ai appris cela alors que le transfert d'un de mes domaines était en cours, donc, afin de ne pas embrouiller leur système d'information et bloquer mon domaine en simulant un renouvellement en parallèle, je n'ai pas pu vérifier si Gandi m'aurait proposé un bon prix. De toute façon, je n'aime pas les promotions (temporaires).
Le seul service que j'utilise, c'est l'intermédiation avec les registres (Afnic pour mon .fr, Identity Digital ‒ ex-Afilias ‒ pour mon .info). Je suis mon hébergeur DNS. Je suis mon fournisseur de boîtes emails, etc. Mes interactions avec les registres se limitent à un renouvellement annuel et à un changement de délégation signée (DNSSEC) par an. Ça ne justifie pas cette explosion des tarifs.
Évidemment, je sais mutualiser (cotiser pour d'autres) et encourager un petit acteur français plutôt que de renforcer de gros acteurs hégémoniques à la OVH ou Scaleway. Mais depuis 2023, les boîtes emails de Gandi sont devenues payantes, donc il m'est difficile de les proposer à des Moldus, et, en 2023, Gandi a fusionné avec le groupe néerlandais TWS (Your.Online), ce qui ne correspond pas à ma conception de « petit acteur français ».
Bref, les tarifs de Gandi ne se justifient plus, ni par les services que je consomme, ni par des idéaux (mutualisation, petit acteur français).
Ma deuxième motivation a été que Gandi s'est foutu de moi en matière de prospection et d'utilisation de mes données à caractère personnel (DCP).
En juillet 2024, comme d'autres clients, j'ai reçu un email de Gandi pour me vanter son « pack Sécurité DNS+ » payant. J'estime qu'il s'agit de prospection commerciale que je n'ai pas sollicité. Des options gratuites (MFA, DNSSEC, verrous registre et bureau d'enregistrement, etc.) permettent d'atteindre un objectif de sécurité raisonnable. Le but est de vendre un sur-service. Gandi n'étant pas mon hébergeur DNS, je ne suis même pas éligible à ce service. De plus, l'email joue sur la peur (JOP 2024, « cybermenaces », olala), et je n'aime pas ça, d'autant que l'article censé appuyer les menaces encourues ne provient pas d'une source sûre, date de 2023, porte sur les seules institutions financières, et préconise DNSSEC (et non les fonctionnalités comprises dans le pack Sécurité DNS+). Bref, pour moi Gandi a merdé.
La première réponse de Gandi à ma demande RGPD ne répondait pas à l'ensemble de mes questions (alors que Gandi y était contraint par ledit RGPD), la suivante n'était pas à la hauteur, niant à moitié le caractère promotionnel du message, pour, ensuite, s'enfoncer dans le silence face à ma démonstration dudit caractère promotionnel. Je n'aime pas cette attitude : si Gandi se braque sur ce minuscule problème d'usage de données à caractère personnel (DCP), qu'est-ce que ça doit être lors d'atteintes plus sévères. Je ne peux plus avoir confiance en Gandi pour gérer mes DCP. Au-delà de la gestion de DCP, il s'agit de la non-reconnaissance d'une erreur. Quand une personne ou une entité s'y refuse, c'est généralement mauvais signe.
Si j'ai été aussi indécis et lent à changer de bureau d'enregistrement, c'est que je pensais que le prix du transfert n'englobait que celui-ci, et qu'il fallait donc le cumuler avec le prix du renouvellement. Du coup, il fallait une explosion des tarifs de Gandi pour que l'opération soit profitable (ce qui est devenu le cas depuis septembre 2024). Or, ce n'est pas le cas : usuellement, un transfert (changement de bureau) prolonge d'un an la durée d'expiration du nom de domaine (a priori, certains registres ont une politique différente).
Le point de départ de cette prolongation diffère selon les registres. Certains ajoutent un an à la date habituelle de renouvellement. D'autres ajoutent un an à la date du transfert. Dans ce deuxième cas, le titulaire perd le pro-rota entre la date usuelle de renouvellement et la date de transfert. (Exemples deux paragraphes plus bas.)
Tu trouveras des documentations, comme celle de BookMyName (Scaleway), qui affirment que l'Afnic (.fr, entre autres) ajoute un an à la date de transfert. Comme le consigne les guides des procédures de l'Afnic, si c'était le cas avant 2022, ce n'est plus le cas depuis fin 2022 (page 13) : l'Afnic ajoute un an à la date d'expiration.
Je cite les guides de procédures de l'Afnic : « Changement date d’expiration : Oui. La date d’expiration du nom de domaine est prolongée d’une année. Par exemple si la date initiale d’expiration du nom de domaine est le 20/06/2022 et que le transfert du nom de domaine abouti la nouvelle date d’expiration du nom de domaine sera alors le 20/06/2023. ». Avant : « Oui. Par exemple si la date initiale d’expiration du nom de domaine est le 20/06/2016 et que la fin du transfer a lieu le 08/05/2016, la nouvelle date d’expiration sera le 08/05/2017 (prise en compte de la date de l’opération) ». Je peux témoigner que, désormais, c'est bien un an à partir de la date d'expiration.
(J'ai signalé à BookMyName l'obsolescence de sa documentation, j'ai reçu l'habituelle réponse polie « balek, frérot » aka « merci, on regardera un jour peut-être ».)
Dans tes calculs sur la durée d'un changement de bureau d'enregistrement, il faut prendre en compte la levée de la protection contre les transferts (« clientTransferProhibited ») par ton bureau d'enregistrement actuel (sortant).
Le délai d'attente semble être à la discrétion du bureau d'enregistrement sortant. Chez Gandi, si la MFA n'est pas activée, un délai d'attente automatisé de 3 jours (de minute à minute) est imposé.
Là encore, tu trouveras des documentations obsolètes, comme celle de Gandi, qui affirment que l'Afnic ne propose pas de verrouillage contre les changements indésirés de bureau d'enregistrement. Pourtant, j'ai bien dû demander la levée de cette restriction et, dans les bases de données publiques, je constate sa présence (« eppstatus: clientTransferProhibited »). L'Afnic propose donc la protection contre les transferts.
(J'ai signalé à Gandi l'obsolescence de sa documentation, j'ai reçu l'habituelle réponse polie « balek, frérot » aka « merci, on regardera un jour peut-être ».)
Comme je suis mon hébergeur DNS, je n'avais pas identifié ce point de vigilance, je l'ai découvert durant le transfert de mon premier nom de domaine. Je m'attendais à ce que seules les informations administratives de mon nom de domaine soient modifiées (« c'est désormais l'entité X qui gère la relation commerciale avec le titulaire »). Que nenni. Par défaut, un changement de bureau d'enregistrement entraîne un retrait de la délégation signée (c'est-à-dire de l'enregistrement de type DS dans la zone parente).
C'est plutôt logique : pour la majorité des domaines, le bureau d'enregistrement assure également la fonction d'hébergeur DNS. Si DNSSEC est activé, c'est donc lui qui signe la zone. Il détient donc la clé privée. Dès lors, un changement de bureau entraîne un changement de clé privée et le nouveau bureau déclarera une nouvelle délégation signée au registre.
Certains registres, comme l'Afnic (pages 12 et 13), mettent à disposition des bureaux d'enregistrement, une option permettant de préserver la délégation signée. L'ennui, c'est que les bureaux ne proposent pas à leurs clients de l'activer. En tout cas, BookMyName ne le propose pas (je lui ai signalé, j'ai reçu l'habituelle réponse polie « balek, frérot » aka « merci, on regardera un jour peut-être »).
Conséquence : pour éviter une panne temporaire liée à DNSSEC (le temps que les données mises en cache par les serveurs DNS récursifs expirent), il faut déclarer la délégation signée au nouveau bureau d'enregistrement immédiatement après la fin du transfert. J'ai vérifié : en faisant ainsi, les délégations signées de mes domaines n'ont jamais cessé d'être diffusées par les serveurs DNS qui font autorité sur .info et .fr. (car ces zones ne sont pas modifiées en temps réel, mais à intervalle régulier fréquent, toutes les 15 minutes, par ex.).
Je ne fais pas la distinction entre un bureau d'enregistrement (Gandi, BookMyName, etc.) et un revendeur (Infomaniak pour certaines extensions comme .org, LeBureau.coop), c'est-à-dire une entité qui se repose sur un bureau d'enregistrement. D'abord, car cela ne me paraît pas pertinent dans mon cas d'usage (mais ça peut l'être lorsque l'on veut maîtriser sa chaîne d'approvisionnement / ses dépendances). Ensuite, car l'information est difficile à trouver (surtout qui est le revendeur).
Mes critères :
L'Afnic propose un annuaire des bureaux d'enregistrement accrédités (pour les seuls domaines / extensions qu'elle gère, mais comme je veux conserver mon .fr et recourir à un unique bureau d'enregistrement pour l'ensemble de mes noms…). Néanmoins, il souffre de plusieurs limitations : il ne permet pas d'exclure (les agences web, les FAI, etc.) pour n'avoir que les vendeurs grand-public ; probablement afin d'éviter tout procès, la liste n'est pas triée, donc une même entité peut revenir dans plusieurs pages de résultats, et d'autres entités peuvent ne pas apparaître ; la liste ne semble pas être à jour. (J'ai signalé tout cela à l'Afnic, j'ai reçu l'habituelle réponse polie « balek, frérot » aka « merci, on regardera un jour peut-être ».)
Ainsi, je conseille plutôt la liste des bureaux d'enregistrement accrédités par l'Afnic mise à disposition en Open Data (jeu de données « I »).
Je préfère éviter OVH : gros acteur = dangereux ; je ne veux pas mettre tous mes œufs dans le même panier (j'ai d'autres services là-bas) ; il y a 10 ans, la console d'administration ne proposait pas le niveau de service que j'attendais et, en interne, l'équipe en charge du DNS était injoignable, ce qui est mauvais signe.
Hetzner (Allemagne), Infomaniak (Suisse), Amen (actionnaire italien, groupe européen), IONOS / ex-1&1 (groupe allemand), hosteur.com (Suisse), Ikoula (Sewan, gros groupe européen dépassant Scaleway), PulseHeberg (développement à l'international dont aux États-Unis d'Amérique, donc risque d'application de lois ricaines), etc., ne remplissent pas mon critère de nationalité. Je précise que le site web d'Amen est inutilisable sans BootstrapCDN et donc sans transfert de DCP vers les États-Unis, que la grille tarifaire complète est difficilement accessible, et que les tarifs sont proches de ceux de Gandi en 2024. Le tarif proposé par Hosteur.com sur le .info, 11,99 € HT, surpasse toute la concurrence. PulseHeberg propose un prix décent pour le renouvellement d'un .fr mais ne gère pas de .info.
Nuxit, Ikoula, Netim : tarifs élevés à mes yeux (.fr : le prix HT d'un renouvellement 1 an est quasiment le double du prix à la sortie de l'Afnic ; .info : 60 % de plus que les gros du marché). De plus, j'ai eu un léger désaccord avec Celeste, proprio de Nuxit, dans le passé (je ne souhaite pas développer). Quant à Netim, il ne permet pas le dépôt d'un glue record IPv6 (en 2025 !) ni d'avoir deux délégations signées en même temps, ce qui est indispensable lors d'une rotation des clés (source), et il se proclame « 100 % conforme RGPD » tout en recourant à Cloudflare, à TrustPilot (hébergé chez Amazon), et à deux outils de mesure d'audience web en même temps, un Matomo local et Cloudflare (principe de minimisation des traitements, où es-tu ?).
LeBureau.coop : tarifs prohibitifs à mes yeux (.fr : le prix HT d'un renouvellement 1 an hors hébergement est quasiment le quadruple du prix Afnic (!) ; .info : plus du double de ce que propose les gros du marché) alors que je ne crois plus aux initiatives coopératives ; pas assez mature pour que je me lance (absence des mentions obligatoires RGPD, formulaire de contact pour devenir sociétaire et client donc pas de processus de location automatisé, etc.).
Au final, j'ai choisi BookMyName, marque de Scaleway.
Ce choix a été difficile, car, en sus qu'il est un gros acteur économique (= danger), je n'ai aucune confiance en Scaleway en matière de protection de mes DCP :
J'ai décidé de prioriser le prix. Le choix contraire aurait été un sacrifice inutile puisque très peu d'entités s'attachent véritablement à la protection de nos DCP.
Quelques retours sur BookMyName :
La fourniture d'un numéro de téléphone est obligatoire. J'en ai donné un dans la plage réservée aux numéros figurant dans une œuvre audiovisuelle (page 83). Contrairement au 01 23 45 67 89, ces numéros ne peuvent pas être attribués. Oui, je sais que l'ICANN impose la fourniture de véritables coordonnées sinon fin de la location du nom de domaine, blablabla, mais je n'ai vraiment pas envie de me faire emmerder par téléphone, ma tranquillité d'abord, j'ai déjà donné mon adresse postale, basta. De plus, lorsque BookMyName a vérifié le titulaire de mon .info, il m'a demandé de confirmer uniquement mon nom, prénom et adresse emails.
Lors de la création du compte, on nous parle d'un lien dans un email pour en confirmer la création. Or, le lien dans l'email renvoie vers la procédure de perte du mdp… Je déteste toujours autant les instructions qui diffèrent de ce qu'il faut effectuer, ça illustre toujours un manque de soin.
Depuis le bureau d'enregistrement sortant (actuel).
Chez Gandi, dans la console d'administration, choisir le domaine, onglet « Transfert sortant », bouton « désactiver Protection contre le transfert ». Si tu n'as pas activé la MFA (authentification multi-facteurs), tu pars pour 3 jours d'attente de minute à minute (Gandi envoie un email). Le message d'information est ambigu et évoque à la fois un délai maximal de 3 jours (comme si un humain allait agir avant) et un délai ferme…
Le retrait du verrou sur mon .info a entraîné le retrait de celui sur mon .fr, ce qui est inattendu (je peux vouloir transférer un seul nom, il m'apparaît difficile de déterminer si l'usage le plus fréquent est de transférer tous ses domaines). Je l'ai signalé à Gandi, j'ai reçu l'habituelle réponse polie « balek, frérot » aka « merci, on regardera un jour peut-être ».
Le message « DNSSEC est actuellement activé sur ce domaine. Veuillez désactiver DNSSEC avant de lancer un transfert sortant pour éviter d'éventuels futurs problèmes. » n'est pertinent que si Gandi est aussi l'hébergeur DNS.
La présence ou l'absence de ce verrou se constate aussi dans les bases de données publiques consultables avec les protocoles whois ou RDAP. Pour un .info : « Domain Status: clientTransferProhibited https://icann.org/epp#clientTransferProhibited » (verrou) ou « Domain Status: ok https://icann.org/epp#ok » (absence de verrou et de tout autre état). Pour un .fr : « eppstatus: clientTransferProhibited » (verrou) ou « eppstatus: active (absence de verrou et de tout autre état).
Il s'agit de mon .info. Je ne fais rien d'important avec (ce shaarli peut disparaître, osef), donc je décide de transférer mon nom chez BookMyName un vendredi en fin de journée. (Un changement de bureau est entièrement automatisé, mais si ça foire, je peux me retrouver sans domaine jusqu'au lundi).
Je récupère le code d'autorisation auprès du bureau d'enregistrement actuel (sortant). Chez Gandi : dans la console d'administration, choisir le domaine, onglet « Transfert sortant ».
Je le communique au nouveau bureau d'enregistrement (entrant), et je paye la facture. Le nouveau bureau (BookMyName) envoie un email de confirmation à l'adresse emails déclarée chez lui (je n'ai pas compris l'intérêt de cette étape, mais, a priori, il s'agit d'un formulaire d'autorisation, peut-être imposé par Identity Digital, ex-Afilias, le registre de .info). Je confirme. Le suivi des opérations sur l'interface web de BMN affiche « Demande en cours au registre ». Dans la base de données publique : « Domain Status: pendingTransfer https://icann.org/epp#pendingTransfer ».
Après 12 minutes, je reçois un email de Gandi (bureau sortant) qui me demande de confirmer (ou d'attendre 5 jours pour une confirmation automatique). Je confirme.
Le changement de bureau est terminé. Le nom disparaît de ma console d'administration Gandi. Dans la base de données publique : « Registrar: Scaleway SAS » , « Domain Status: transferPeriod https://icann.org/epp#transferPeriod » (période de grâce de 5 jours en cas de problème durant lequel le bureau entrant peut se faire rembourser par le registre).
J'effectue les vérifications que j'avais planifiées :
dig NS info puis dig @d0.info.afilias-nst.org. DS guiguishow.info) me montre qu'elle est, en pratique, toujours en place, mais elle va disparaître lors de la prochaine génération de la zone info. Je déclare donc ma délégation signée dans l'interface de gestion de BookMyName (bureau entrant) et je retrouve un « DNSSEC: signedDelegation » ;jq '.events[] | select(.eventAction=="expiration")') : OK, elle a été incrémentée d'une année à compter de la date usuelle de renouvellement.Le changement de bureau d'enregistrement a donc duré 30 minutes (+ 3 jours pour lever l'interdiction de changement de bureau en l'absence de MFA).
Le lendemain, puisqu'il s'agit de mon premier nom de domaine en gestion chez BookMyName, cette entité me demandera de vérifier mes coordonnées (nom, prénom, adresse emails) en tant que titulaire de ce compte (procédure WAPS de l'ICANN).
[*] : pour RDAP, je donne le nom de l'attribut dans le fichier JSON, chaque client RDAP (OpenRDAP, nicinfo, etc.) peut utiliser un label différent pour présenter l'information à l'utilisateur.
Il s'agit de mon .fr. Mon adresse email principale, ma messagerie instantanée, etc. sont dans ce domaine, donc je décide d'attendre le prochain jour ouvré avant d'en confier la gestion à BookMyName (comme ça, en cas de dysfonctionnement technique durant le transfert, je peux légitimement supposer que des humains pourront me dépanner rapidement).
Je récupère le code d'autorisation. Je le communique au bureau entrant. Je paye. Cette fois-ci, il ne m'envoie pas de demande d'autorisation / confirmation. « Demande en cours au registre ». Dans la base de données publique : « pending: TRANSFER » « eppstatus: pendingTransfer ».
Moins d'une minute plus tard (rien à voir avec les 12 minutes pour .info), le bureau sortant m'envoie un email pour confirmer l'opération, ce que je fais.
Le changement de bureau est terminé. Dans la base de données publique : « registrar: SCALEWAY », « status: transferPeriod », « eppstatus: active ». Après quelques dizaines de secondes de plus : « eppstatus: clientTransferProhibited ». Contrairement à mon .info, mon .fr a mis quasiment 15 minutes avant de disparaître de la console d'administration de Gandi (bureau sortant).
J'effectue donc les vérifications que j'avais planifiées :
dig NS fr puis dig @d.nic.fr. DS <DOMAINE>) me montre qu'elle est, en pratique, toujours en place, mais elle va disparaître lors de la prochaine génération de la zone fr. Je déclare donc ma délégation signée dans l'interface de gestion de BookMyName (bureau entrant) et je retrouve un « key1-tag » ;jq '.events[] | select(.eventAction=="expiration")') : OK, elle a été incrémentée d'une année à compter de la date usuelle de renouvellement.Le changement de bureau d'enregistrement a donc duré moins de 15 minutes (+ 3 jours pour lever l'interdiction de transfert en l'absence de MFA).
Rigolo : l'Afnic conserve les différents objets de type « nameserver » créés par les différents bureaux et les rend accessibles via le protocole RDAP.
Au final, le renouvellement pour un an de mes deux noms de domaine, un .info et un .fr, m'a coûté 28,11 € TTC chez Scaleway, au lieu de 100,78 € TTC chez Gandi, soit 3,6 fois moins. Scaleway pratique les tarifs que Gandi pratiquait en 2014. :O
En janvier 2024, mon profil utilisateur Thunderbird avait plus de 10 ans. Forcément, ça s'encrasse : des paramètres disparaissent, etc. Le format de stockage Maildir, ou, plus précisément, un dérivé, est disponible dans les paramètres depuis 2019 pour les nouveaux comptes, donc j'avais envie d'essayer. Mes pratiques ont évolué : j'envoyais des emails au format texte (alors que le format HTML a ses avantages avec les Moldus et/ou des messages structurés), j'avais limité la largeur des lignes de texte à 80 colonnes (comme sur les vieux terminaux…), y compris en émission, etc. J'avais un bug : quand je déplaçais un email, surtout s'il était chiffré, le sujet du dernier email du dossier de destination était remplacé, en dur, dans le mbox, par celui de l'email qui précédait l'email déplacé dans le dossier source (il fallait alors aller dans les propriétés du dossier contenant l'email et utiliser l'outil de réparation… qui ne fait rien de plus que tout détruire et re-télécharger tous les emails). Un profil vierge (et Maildir) ne fait pas disparaître ce bug. :( Dans le temps, Thunderbird me perdait des emails… Depuis la version 115, si l'espace de stockage est plein, Thunderbird corrompt ses fichiers (ce n'était pas le cas avant). Je trouvais aussi que le dossier ImapMail occupait bien trop d'espace de stockage comparé à l'occupation des emails sur mon serveur (> 2 Go d'écart). Bien entendu, il y a les index (pour accélérer la recherche), mais je trouvais cet écart déconnant, et je pensais que le compactage ne faisait pas son taff (menu Fichier, Compacter les dossiers = réécrire un fichier mbox pour effacer réellement les emails supprimés, un équivalent du VACUUM de sqlite ou pgSQL, quoi). Un nouveau profil et un passage à Maildir ne changent rien sur ce point.
Vu que j'étais reparti d'un profil Firefox vierge, j'ai décidé d'en faire de même avec Thunderbird.
Pourquoi pas Betterbird ? Je n'en ai pas besoin, Thunderbird me convient environ, rien ne me déplaît foncièrement. Ensuite, je recherche trois choses : pérennité, suivi et facilité de mise à jour. Par définition, un logiciel de messagerie est exposé sur l'extérieur, et des failles de sécurité sont corrigées tous les mois, donc il faut que les mises à jour soient rapides et automatisées via un canal de distribution de confiance (sans suivi, mutualisé avec d'autres logiciels, comme les dépôts d'un système Debian, par ex.). Bref, je fuis les logiciels qui ne sont pas empaquetés dans Debian, c'est toujours la galère pour les mettre à jour. J'attends de voir combien de temps Betterbird sera maintenu.
La configuration consignée ci-dessous est destinée à des utilisateurs avancés de Thunderbird. Je n'appliquerai pas les mêmes paramétrages chez un utilisateur lambda.
Contrairement à Firefox, il n'est pas possible de renommer un ancien profil. Enfin, si, mais si l'on s'en sert, Thunderbird re-télécharge alors l'ensemble des emails depuis le serveur, à cause de chemins codés en dur dans le profil (notamment dans folderCache.json)…
Étape 1 : installer le dictionnaire français (sinon de nombreux mots sont marqués, à tort, comme des erreurs par le correcteur, déjà qu'avec le dico il peine à proposer les bonnes corrections de mots accentués…).
Étape 2 : retrouver la barre de menus (clic droit, barre de menus).
Étape 3 : modifier les paramètres accessibles depuis le menu (édition, paramètres) :
Général
Rédaction
Vie privée et sécurité
Étape 4 : modifier les paramètres avancés (Paramètres, Général, Éditeur de configuration… tout en bas)
Étape 5 : ajouter les comptes emails.
Dans les paramètres des comptes (menu Édition) :
Dans les propriétés de chaque dossier d'une boîte dont on veut que TB vérifie avec assiduité et promptitude les nouveaux emails, cocher « Lors de la réception de nouveaux messages pour ce compte, toujours vérifier ce dosier » dans l'onglet « Informations générales ».
Envoyer un email pour aussi faire mémoriser le mot de passe du serveur SMTP.
Comme depuis 2021, galérer à faire accepter un certificat autosigné pour les serveurs IMAP et SMTP. Voir aussi. Ça a pris fin en 2026, avec la version 140.
Si l'on a plusieurs comptes, définir celui par défaut (= qui sera utilisé quand on cliquera sur Écrire sans être dans un compte, quand on répondra à un email adressé à une identité pas configurée, etc.) : paramètres des comptes, sélectionner le compte qui doit être celui par défaut, bouton Gestion des comptes, Compte par défaut.
Étape 6 : OpenPGP. Rien à signaler. Importer sa paire de clés dans le gestionnaire ad-hoc, ajouter un mot de passe au gestionnaire de mots de passe afin de protéger sa clé privée (Paramètres, Vie privée et sécurité, Mots de passe, Utiliser un mot de passe principal). Importer la clé publique de ses destinataires. Associer une clé publique à un domaine / une liste de destinataires, à une adresse email qui n'est pas l'une des identités de la clé (exemple : adresse email avec un délimiteur) / une étiquette / un tag.
Étape 7 : ajouter toutes les identités (adresses emails, nom ou absence de nom, etc.) pour un compte emails, notamment si l'on utilise des alias ou des adresses emails avec un délimiteur) / une étiquette / un tag. Pour ce faire : paramètres des comptes, choisir un compte, bouton Gérer les identités tout en bas.
Étape 8 : changer l'apparence. À partir de la version 115, l'interface change pour devenir kikoo-moderne, faire comme tout le monde, sans ergonomie. J'en avais entendu du mal (ici et là), j'en avais été préservé (un paramètre était automatiquement placé dans le profil lors d'une mise à jour), mais on peut obtenir, sans trop d'efforts, une interface semblable aux versions antérieures et fonctionnelle (contrairement à Gajim).
Sans rapport avec la nouvelle interface :
Voici l'email que j'ai envoyé au Canard enchaîné début novembre 2024. Évidemment, aucune réponse au-delà de l'accusé de réception du secrétariat. Les liens ne figurent pas dans mon email.
Bonjour le Canard,
Je souhaite évoquer l'absence de fiabilité et/ou de complétude, et/ou de mise en perspective et/ou de qualité d'un nombre conséquent d'articles du Canard. Je ne vais pas tous les énumérer, uniquement ceux qui m'ont le plus marqué :
Articles Ciotti dépouille LR (09/10/24) et Le fichier dont ils se fichent (16/10/24) : ne contiennent pas le niveau d'info nécessaire pour que la société civile ou l'autorité de contrôle (la CNIL) puisse s'emparer du sujet. Voir mon email du 16/10/24 ;
Article Elon Musk sourd aux demandes des grandes oreilles du 02/10/24 :
- « […] matériel espion pour siphonner leurs données » : de quoi parlez-vous ? Interceptions administratives ou judiciaires ? Données de connexion ou trafic ? En temps réel ou non ? ;
- Au début de l'article, Starlink demanderait une indemnisation trop salée, donc Starlink échapperait aux services FR. À la fin de l'article, la France a obtenu un tunnel virtuel. Quelle cohérence ? L'indemnisation n'est-elle pas régie par arrêté (du 12 janvier 2018 fixant la tarification applicable aux demandes ayant pour objet la mise en œuvre des techniques de renseignement) ? ;
- La méga-antenne allemande est très probablement un Point of Presence (PoP), c'est-à-dire des équipements réseaux actifs (routeur, authentification, agrégation, supervision, etc.) dans un centre de données. Pourquoi ne pas le présenter ainsi plutôt qu'une vulgarisation gloubi-boulga ? Même un PoP ne permettrait pas d'intercepter le trafic IP de l'ensemble de la constellation, uniquement celui des stations terrestres "proches" ;
- Sur l'installation de stations terrestres, il aurait été de bon aloi de rappeler l'opposition des riverains pour des raisons infondées scientifiquement (voir, par ex. Fakir numéro 103). Ces antennes n'échangent pas avec celles des abonnés, mais avec les satellites ;
- En quoi les services FR étaient-ils dans le noir ? Quid des dispositions de la loi renseignement 2 (loi 2021-998) portant sur la surveillance des communications satellitaires ? Quid des demandes d'entraides judiciaires avec l'Allemagne (comme quand un Français utilise un VPN étranger ou un fournisseur d'emails étranger pour commettre des infractions en France) ?
Arnault fait la promo de la presse indépendante ! du 25/09/24 :
- Rien de neuf, du dénigrement récurrent, et du journalisme d'opinion sans intérêt (j'ai également des opinions, je veux des faits). Tant d'autres sujets pourraient être traités (les droits des citoyens, des analyses des projets de lois, des décryptages des évolutions technologiques, de la pédagogie sur les mêmes sujets, etc.) ;
- Vous avez ajouté la contribution exceptionnelle sur les hauts revenus dans le calcul au barème mais pas dans le calcul PFU (le taux n'est alors pas de 12,8 % mais de 16,8 %) ;
- Vous oubliez de préciser les 17,2 % de CGS & co ;
- L'imposition des holdings n'est pas claire : quel impôt (IS, IRPP sur chaque membre de la famille Arnault, autre) ?
L'extravagant M. Niel se donne en spectacle du 18/09/24 :
- Rien de neuf, du dénigrement récurrent, de l'opinion sans intérêt (j'en ai aussi)… Quand on me tient la jambe sur une page entière (à l'exception d'un article), j'attends qu'on me nourrisse intellectuellement ;
- L'article traite beaucoup de l'immobilier détenu par Niel mais pas de ce qu'il en fait (spéculation ou location ? à quel type de locataires ? pour quels usages ? etc.), ça, ça aurait été de l'information étayant une opinion.
Articles La branche route de la CFDT dérape (07/08/24) et La CFDT-Route attendue au tournant (11/09/24) :
- Les articles se contredisent lourdement… Notamment à cause de phrases à rallonge ou se liant les unes aux autres ;
- Le 07/08 : les SG de l'Union et de la Fédé roulent en Merco ; le 11/09 : seulement le SG et le SGA de l'Union ;
- Le 07/08 : les deux bolides ont été retournés au concessionnaire ; le 11/09 : seulement le coupé sport ;
- Le 07/08 : les SG de l'Union et de la Fédé créent Pendragon ; le 11/09 : le SG et le SGA de l'Union créent Pendragon (c'est faux) ;
- Le 07/08 : cession des parts en octobre 2023 aux boss de l'Union et de la Fédé ainsi qu'à deux acolytes. Une première cession avait déjà eu lieu en septembre 2021 et lesdits acolytes ont signé les statuts de Pendragon dès avril 2021 (création). 11/09 : non, les deux acolytes cessionnaires ne sont pas tous deux de la Fédé, l'un est de l'Union ;
- Le 07/08 : l'essentiel des finances provient des fonds destinés au dialogue social et au paritarisme ; le 11/09 : cela provient de partenaires de la protection sociale et de la formation pro ;
- Le 11/09 : « Après une grogne interne, comme l'a écrit le Palmipède, seul le coupé sport a été rendu ». C'est habile : le « comme l'a écrit le Palmipède » peut aussi bien porter sur la grogne interne, auquel cas c'est vrai, que sur la restitution, auquel cas c'est faux ;
- Conclusion : vous avez vraiment merdé.
Les ennuis de son camarade de Telegram mettent Macron sur la touche, sous-article Une procédure judiciaire sur mesure du 04/09/24 :
- La loi SREN (2024-449) ne prévoit pas de complicité avec les pédocriminels, mais des poursuites pénales pour les hébergeurs Internet et les fournisseurs de services Internet qui ne retirent pas les contenus terroristes ou pédopornos après avoir été informés de leur existence. C'est le prolongement de la responsabilité des intermédiaires techniques. La complicité semble être une invention de la presse, dont le Canard.
Un découpage électoral à surprises du 14/08/24 :
- Il aurait été appréciable de recueillir l'expertise d'un juriste sur la décision 2008-573 DC évoquée. Si, comme en fait mention votre article, elle rappelle la primauté d'une répartition démographique, elle s'oppose surtout à l'ajout de l'évolution de la démographie et du nombre d'inscrits sur les listes électorales comme critères d'intérêt général appliquables au cas par cas. C'est surtout ce deuxième point, le cas par cas, qui me semble avoir été retoqué, au motif qu'il permet le tripatouillage électoral.
Plouf dans les mégabassines du 24/07/24 :
- Vous ne relatez pas que le décret 2024-423 concerne aussi les contentieux portant sur le nombre de bêtes d'un élevage, ni que le juge devra statuer sous dix mois, ni qu'il n'y aura plus d'appel (seulement première instance et cassation). Ça me paraît pourtant être des éléments clés du décret.
L'ISF à la mode NFP, c'est pas pour demain du 10/07/24 :
- Là encore, l'expertise d'un juriste sur la décision 2012-662 DC du Conseil constitutionnel, notamment au regard de la clause anti-abus de droit prévue par la loi de finances pour 2017 et validée sous réserves dans la décision 2016-744 DC mais jamais appliquée (ISF remplacé par IFI et apparition du PFU). De plus, il me semble que le Conseil retoque surtout la temporalité de la perception, car la loi de finances pour 2013 prévoyait de taxer les bénéfices non-distribués (premier problème) dont le contribuable avait pris le contrôle dans les 5 dernières années (deuxième problème). Bref, votre article est assez peu solide pour établir que l'ISF à la mode NFP n'est pas pour demain ;
- L'expertise d'un juriste aurait été tout autant utile lors de votre questionnement incessant sur l'éligibilité de Mariani aux élections régionales de 2021 en relation avec sa domiciliation avignonnaise. Cela vous aurait évité, après un premier article axé sur le droit mais inexact, d'être contraint de vous replier sur la morale dans un deuxième article, et de ne pas rapporter, par suite, la décision du Conseil d'État (cf. mon email du 18/01/22).
Trop mortelle, la fiscalité ! du 29/05/24 :
- L'INSEE n'écrit pas que « seuls 13 % des Français ont de quoi léguer plus de 100 000 euros », comme vous le faites. Elle écrit que 13 % des héritages sont supérieurs à 100 k€, étant entendu qu'il peut y avoir plusieurs héritiers pour une même personne. Comme la richesse est concentrée, les 13 % des héritages > 100 k€ doivent concerner une même descendance, donc pas 13 % des Français.
Explication de plainte du 27/03/24 :
- Sur le plan technique, cet article est imbitable, notamment ses 1er et 5e paragraphes. Confusion intranet / réseau. Pour se connecter à votre intranet sans être dans vos locaux, s'il est bien conçu, il faut un accès Wi-Fi… pas protégé (comme il se doit, c'est-à-dire WPA 2 d'entreprise, pas WPA 2 PSK, par ex.). Pour remonter d'un intranet aux boîtes emails des journalistes ou à leurs ordinateurs, il faut un réseau d'entreprise très mal fichu et très mal sécurisé (et très dangereux, même sans policier dans l'équation) ainsi qu'une opération de police plus chiadée ;
- Au sujet de l'emploi fictif présumé, il est extrêmement dommage que le Canard ait pris la parole plusieurs fois en Une sans la donner à son contradicteur.
EDF livre ses centrales nucléaires à Amazon du 14/02/24 :
- Utilisation du mot « IA » au lieu d'évoquer un traitement statistique sur la durée de vie des pièces, dans le probable but d'effrayer votre lectorat ;
- S'inquiéter du renseignement états-unien est infondé : 1) si un tel service n'a pas une vision minimale des centrales de ses chers alliés, c'est qu'il est vraiment très mauvais ; 2) comme vous aimez le rappeler, nos réacteurs sont basés sur un modèle Westinghouse modifié, c'est-à-dire une entité états-unienne ; 3) en 2022, EDF, en manque de personnel, a fait appel à des soudeurs états-uniens de chez Westinghouse… ;
- Le lien entre la décision d'EDF et le Data Act européen est tiré par les cheveux ;
- Évidemment qu'un traitement et un stockage par un acteur français aurait été mieux, mais ce n'est pas votre angle d'attaque qui consiste juste à jouer sur nucléaire + numérique + espionnage = catastrophe nucléaire pour, probablement, effrayer vos lecteurs.
Open data, attention à l'excès de transparence du 22/11/23 :
- L'article est plutôt creux… Au lieu de moquer le patron de Pappers (surtout le dernier paragraphe et le dessin de presse…), vous auriez pu regarder du côté du L123-52 du Code du commerce (et donc voir que ce n'est pas Pappers qui publie initialement en Open Data gratos et ainsi exposer qu'il ne fait que propager plus loin des éléments récupérables via un téléservice de l'INPI). Vous auriez pu remarquer que cet article de loi comporte une contradiction entre une liste limitée de données à caractère personnel (DCP) publiables d'un côté et une publication des « pièces annexées » qui contiennent beaucoup plus de DCP. Il est là le vrai sujet. Vous auriez pu mieux interroger la CNIL et apprendre que, saisie par de nombreuses personnes, elle étudie le sujet. Vous auriez pu interroger la pertinence de la réponse du gouvernement à la question du député Sorre (l'opposition et la suppression sont impossibles en cas d'obligation légale, ce qui est le cas ici). Si les fichiers PDF mis à disposition par Pappers sont indexés par les moteurs de recherche dont Google, ils ne sont pas analysables par un programme informatique sans traitement préalable (et l'on ne peut pas chercher un mot dedans avec une visionneuse PDF). Etc.
Souriez, l'intelligence artificielle vous trouve suspects ! du 01/11/23 :
- Confusion entre des surveillances de l'espace public (ou accessible au public) et privé comme la surveillance des conducteurs visant à prévenir la somnolence. Ce n'est quand même pas la même chose. D'autres confusions seraient à critiquer. L'usage même du mot « intelligence artificielle » aussi.
Je m'arrête là.
Il est de notoriété publique que le Canard traite mal, probablement par ignorance, les problématiques liées au numérique (les articles sur les câbles sous-marins d'Internet des 05/10/22, 09/03/22, ou 07/04/21, ou ceux sur l'équipementier chinois Huawei [1, 2, 3], ou ceux sur le réseau social TikTok [j'en ai pointé aucun sur mon shaarli, mais j'en donne un aperçu ici], ou ceux sur le risque d'attaques informatiques visant les JOP 2024 [j'en ai pointé aucun depuis mon shaarli], ou ceux utilisant hors contexte le terme IA [aperçu ici), ou ceux sur les responsabilités juridiques des acteurs d'Internet [j'en ai pointé aucun depuis mon shaarli] ‒ cf. mon email du 04/11/2018, vous n'avez pas progressé depuis ‒ et j'en passe, sont exaspérants d'inexactitudes et/ou d'absence de mise en perspective et/ou de pédagogie) et au nucléaire (voir, par ex., mon email du 16/08/23 [voir ci-dessous]). Je ne parle pas de publier une opinion en sus de faits, mais bien de l'inexactitude et/ou de l'incomplétude des faits présentés, ce qui invalide toute l'opinion exposée. Le numérique figurant dans des pans entiers de nos vies, ne pas le comprendre ni n'être en mesure de le vulgariser est problématique et vous coupe d'un lectorat jeune. Vous ne pourriez pas faire relire vos articles par des personnes compétentes en la matière ?
Enfin, le Canard devrait citer précisément ses sources. Il est extrêmement pénible de retrouver soi-même une décision du Conseil constitutionnel, un rapport parlementaire, une décision de justice, etc. Indiquer la référence précise du document ne vous coûterait rien… On pourrait même imaginer des liens depuis votre site web (merci alors de prendre en compte vos lecteurs au numéro au format papier).
Bonne fin de semaine.
Mon email du 16/08/2022 à propos des assurances pour le nucléaire civil évoquées dans un article du 13 juillet 2022 :
Bonjour le Canard,
Je m'interroge sur l'article Un "cocktail de risques", dit-il de Jean-Luc Porquet publié dans le Canard du 13 juillet 2022.
Il y est dit que les centrales nucléaires sont assurées par les États et non par des assurances privées, car le prix de tels contrats ferait exploser le coût de revient de la production électrique nucléaire.
Or, l'article L597-7 du Code de l'environnement dispose qu'un opérateur nucléaire doit souscrire une assurance ou disposer de garanties financières. Le L597-4 du même Code fixe le montant de la responsabilité civile à 700 millions d'euros, en application de la convention de Paris sur le nucléaire.
Il existe des assurances privées et des fonds de garantie spécialisés dans le nucléaire comme Elini ou Assuratome.
J'entends l'évaluation du risque par l'IRSN citée dans l'article, mais, d'un autre côté, l'ASN et RTE l'estiment à 450 milliards d'euros, fourchette haute.
Un article plus fouillé et nuancé aurait été le bienvenu pour les ignorants du secteur comme moi. Car, si l'on reprend l'article tel quel dans une conversation, on se fait démonter par tout gus qui a étudié un peu le sujet, ce qui est dommage.
Ce qui serait intéressant de savoir (j'ai rien trouvé) :
- EDF est-il assuré ou a-t-il constitué des garanties financières (auquel cas, on pourra affirmer que c'est l'État français qui assure le risque à 100 %) ?
- Qui sont les assureurs privés des centrales françaises (Elini, Allianz et Assuratome, a priori) ?
- Les capacités de ses assureurs privés correspondent-elles à leur engagement ? La capacité d'Assuratome serait de 200 millions d'euros d'après la Revue Banque… ;
- Pourquoi les États ont signé la convention de Paris sur le nucléaire qui les oblige à assurer la majorité du risque ? Quels ont été les enjeux, la géostratégie et les biais ?
Bonne journée.
Depuis mon email de novembre 2024, le Canard enchaîné a publié de nouveaux articles foireux :
Bonjour le Canard,
Réactions à l'article Amazon refuse de livrer son cloud à EDF (édition du 24/12/2024) :
- La localisation effective des données (en France, aux États-Unis, etc.) hébergées par une entité états-unienne ne fait pas obstacle à leur récupération par les autorités états-uniennes, cf. le CLOUD Act [voir] (qui a été adopté alors que la Cour Suprême allait trancher le cas d'une réquisition d'emails hébergés en Irlande par Microsoft [lire ici]) ;
- En France, Amazon dispose d'une « région », c'est-à-dire de plusieurs centres de données (datacenters). Le tout-venant pour y souscrire (cf. https://aws.amazon.com/fr/local/france/paris/). Ainsi, la baisse de rentabilité dans le cas d'un hébergement en France ne tient pas. Sauf si EDF a commandé des services supplémentaires spéciaux (tous ne sont pas disponibles dans toutes les régions, peu importe le client) ou a posé des exigences supplémentaires à la simple localisation en France ;
- Vous rapportez les propos d'un haut fonctionnaire pour qui « Amazon refuse tout simplement d'écrire noir sur blanc qu'il ne fournira pas les données de ses clients français aux services de renseignement américains ». C'est parfaitement exact, connu, et documenté. Et donc ? Il n'y a rien à tirer d'une telle déclaration. La loi états-unienne dispose que les entités états-uniennes doivent collaborer avec le renseignement et la justice états-unienne. Dès lors, une telle clause dans un contrat n'aurait aucune valeur juridique (loi > contrat). Imaginez une société commerciale française qui écrirait, dans ses contrats avec des entités étrangères, ne pas respecter la législation française… ;
- Au final, votre article est creux, le lecteur ne sait pas ce qui a réellement bloqué le deal EDF/Amazon.
Bonne journée.
Je passe sur tous les articles vides, qui ne contiennent pas vraiment d'informations…